Главная Малварь (страница 2)

Малварь

Xakep #202

Криптовымогательство по-русски. Масштабное исследование отечественной рансомвари

В прошлых статьях мы описывали несколько нашумевших в зарубежных СМИ шифровальщиков. Однако в русскоязычном сегменте Паутины сегодня правят бал не CryptoWall и не CTB-Locker — на нашей родине сформировалась «экосистема» из других видов троянов-вымогателей, в большинстве своем не выходящих на мировую арену. Сегодня мы познакомимся с некоторыми из них, а в качестве бонуса пробежимся по модным тенденциям мирового ransomware-строения.
Xakep #200

Заставь малварь играть по правилам. Колонка Дениса Макрушина

Пока ты читаешь эти строки, в периметре какой-то организации происходит инцидент: вредоносное ПО под тщательным руководством киберпреступников ведет охоту за ценными данными жертвы — за информацией, утечка которой может спровоцировать крупную финансовую катастрофу или поставить под вопрос существование бизнеса.

Xakep #197

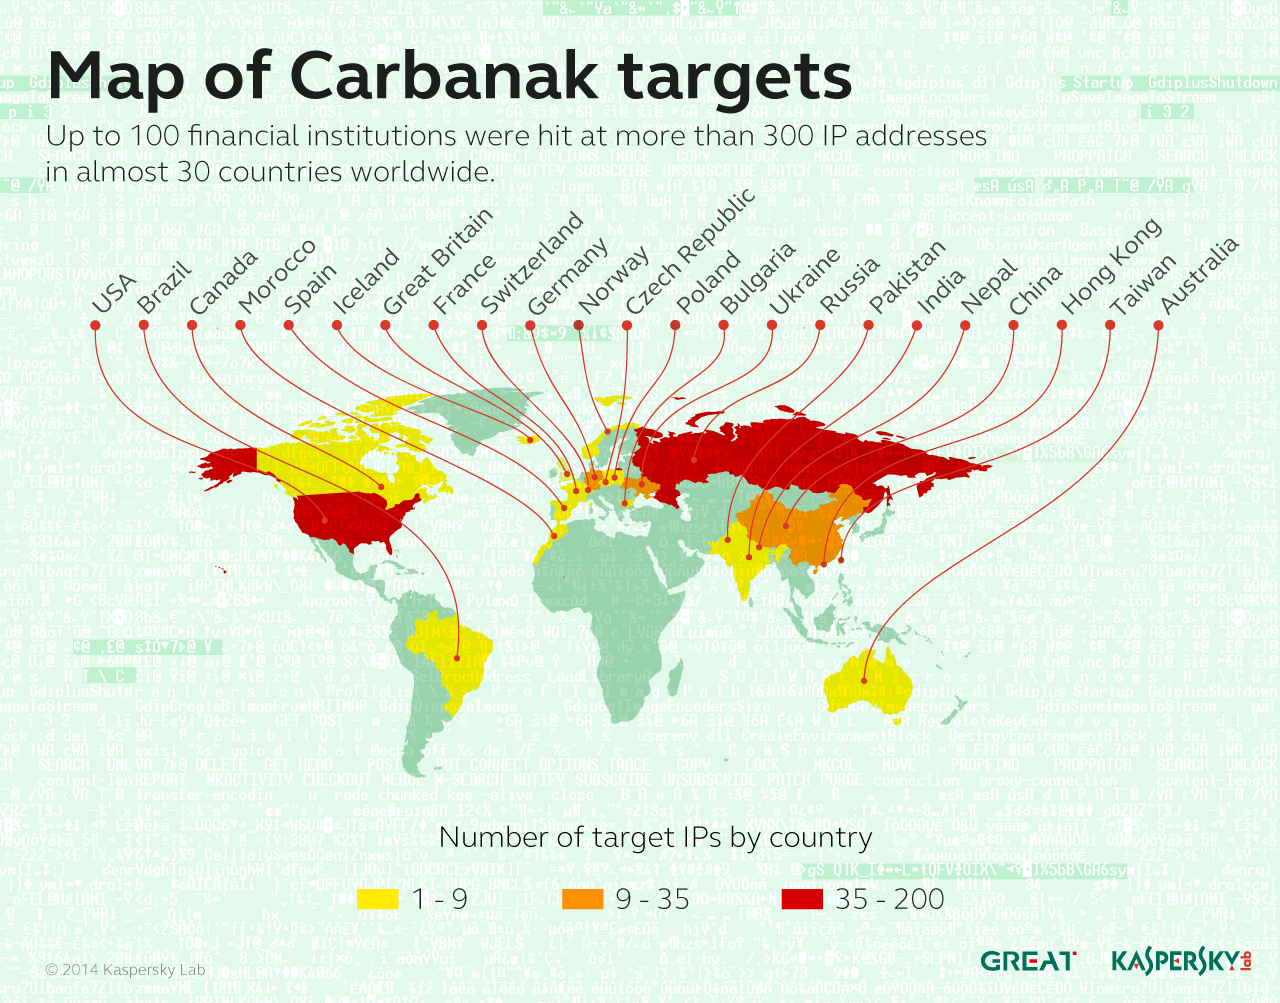
Carbanak и Equation — малварь на миллиард долларов. Колонка Дениса Макрушина

В феврале этого года в Мексике разорвалась информационная бомба, и ее взрывная волна несколько раз обогнула земной шар в средствах массовой информации. Причиной этой активности стало мероприятие Security Analyst Summit 2015, которое проходило в Канкуне, а точнее ряд докладов, проливших свет на технологичные APT, сочетающие в себе не используемые ранее технологии и неслыханную наглость.

Самая полная история буткитов

Антивирусы 90-х очень серьезно относились к проблеме буткитов. Их авторы советовали не забывать дискету в дисководе А:, они всегда проверяли этот диск перед выключением компьютера. Внезапно "загрузочные вирусы" из прошлого в нашем объективном настоящем снова оказались на коне! Посмотрим, какого уровня развития они сейчас достигли.

Приспосабливаем Sandboxie для анализа подозрительных файлов

Есть два основных способа безопасно запустить подозрительный исполняемый файл: под виртуальной машиной или в так называемой «песочнице» (sandbox). Причем последнюю можно с помощью изящного способа адаптировать для оперативного анализа файла, не прибегая к специализированным утилитам и онлайн-сервисам и не используя множество ресурсов, как в случае с виртуалкой. О нем я и хочу тебе рассказать.

Новый виток развития эксплойтов

Сегодня мало кого удивишь эксплойтами для разных операционных систем и программного обеспечения. Исследователи научились обходить различного рода защиты, такие как DEP, ASLR, NX bit, так называемую песочницу, эмуляторы кода и прочие системы виртуализации. Время меняет многое: еще вчера уязвимости в аппаратном обеспечении были объектом фантазий исследователей ИБ, сегодня это реальность. Я расскажу тебе о «железных» эксплойтах и малвари.

Страница 2 из 212
Codeby

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков