F-Droid обновился до версии 2.0
Разработчики F-Droid выпустили версию 2.0 — крупнейшее обновление официального клиента альтернативного магазина Android-прил…

Разработчики F-Droid выпустили версию 2.0 — крупнейшее обновление официального клиента альтернативного магазина Android-прил…
Специалисты компании F6 изучили Android-троян RedWing, который с лета 2026 года активно распространяется среди российских по…

Специалисты Zimperium обнаружили новый Android-троян RatHat, который использует генеративный ИИ для навигации по интерфейсу …
Специалисты компании Zimperium обнаружили новую Android-малварь Mantax Otax, которая обладает функциями вымогателя и шпионск…
В этой статье разберем устройство крошечной фермы для массовых действий, например автоматической регистрации аккаунтов. Микроконтроллер ESP32 будет назначать задания смартфону и забирать результаты. Впрочем, такая схема подойдет для самых разных сценариев.

Специалисты Positive Technologies изучили Android-троян Drama RAT, который распространяется через фишинговые сообщения в мес…

Специалисты компании Plume изучили телевизионные Android-приставки SuperBox, которые популярны среди любителей бесплатного п…

В Android 17 появилась системная поддержка Encrypted Client Hello (ECH), которая мешает провайдерам и другим наблюдателям оп…

Исследователи предупреждают о появлении обновленной версии Android-трояна ToxicPanda, которая поддерживает 167 удаленных ком…
Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 2…
Эксперты «Лаборатории Касперского» обнаружили вредоносную кампанию, нацеленную на автомобильные головные устройства (Head Un…

Специалисты компании ThreatFabric обнаружили новую Android-малварь Manic, которая сочетает в себе функции банковского трояна…

Аналитики Фонда электронных рубежей (Electronic Frontier Foundation, EFF) выяснили, что некоторые рекламные SDK для Android …

Исследователи из компании Bitsight обнаружили кампанию Fuyao, в рамках которой бюджетные ТВ-приставки на Android имитируют с…
Судя по официальному FAQ, Google планирует освободить устройства в подсанкционных странах от обязательной верификации разраб…
Министерство юстиции США предъявило обвинения жителю Атланты Самуэлю Тунику (Samuel Tunick), который стер данные со своего с…
Исследователи LucidBit Labs обнаружили уязвимость во фреймворке Samsung KNOX. Баг затрагивал несколько поколений смартфонов …
Пайплайн CI/CD — это, по сути, просто HTTP-запросы в правильном порядке. Запустить сборку, опросить статус, скачать артефакт, опубликовать в Google Play — все это делается по REST API. Тут и curl справится! Давай посмотрим, можно ли обойтись без Jenkins, платных платформ и Python-фреймворков с десятками зависимостей.
Аналитики компании Zimperium обнаружили новый Android-банкер Rokarolla. Малварь распространяется через сайты, которые маскир…
Аналитики компании «Доктор Веб» обнаружили троян Android.MagicAd, который обходит защитные механизмы Android и показывает ре…
Готов разбирать на атомы приложения для Android? Я собрал для тебя отличные инструменты для пентеста приложений и несколько крутых лаб для отработки навыков. Теперь ты увидишь, что происходит у приложух внутри.
В июньский набор обновлений для Android вошли исправления для 124 уязвимостей. Среди них — уже эксплуатируемая проблема CVE-…
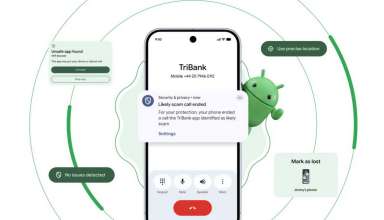
В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соед…
Специалисты компании F6 предупреждают об Android-трояне LunaSpy, который злоумышленники доставляют жертвам весьма нетривиаль…
Разработчики Google интегрировали в прошивку модема смартфонов Pixel парсер DNS, написанный на Rust. Это часть стратегии по …
«Видел?» — пишет мне коллега и присылает новость: в очередном флагмане Samsung предустановленные приложения отожрали 17 Гбайт дискового пространства — сразу после начальной настройки и без малейшей попытки спросить пользователя, надо ли оно ему.
Эксперты «Лаборатории Касперского» выявили обновленную версию трояна SparkCat в App Store и Google Play, спустя больше года …
В Google Play обнаружили масштабную вредоносную кампанию: малварь NoVoice скрывалась более чем в 50 приложениях, которые сум…
В этом месяце: исследователи изучили сторонние клиенты Telegram; группировка TeamPCP скомпрометировала сканер Trivy, ИБ‑компанию Checkmarx и библиотеку LiteLLM; в Android ограничат доступ к Accessibility API, а для установки сторонних приложений придется ждать 24 часа; правоохранители закрыли хакфорум LeakBase и сервис SocksEscort; LLM научили деанонимизировать пользователей, а также другие важные и интересные события марта.
Специалисты Solar 4RAYS опубликовали детальный отчет, посвященный серверной части Android-вредоноса ClayRat. При этом активн…
Исследователи RKS Global протестировали восемь популярных альтернативных Telegram-клиентов для Android и выяснили, что три и…
Есть такой профессиональный рефлекс у людей, которые долго работают в безопасности: когда тебе говорят «установи приложение по ссылке», внутри что‑то сжимается. Годы работы с инцидентами вырабатывают здоровую паранойю. Но сегодня этот рефлекс перестал работать. Потому что теперь «установи по ссылке» выглядит точно так же, как «открой сайт» и «подтверди действие в браузере».
Аналитики компании ThreatFabric обнаружили новый Android-вредонос Perseus, который умеет открывать приложения для заметок на…
Разработчики Google раскрыли детали работы режима для «продвинутых пользователей», который позволит устанавливать приложения…
Стало известно, что в Android 17 появится ограничение, которое не позволит обычным приложениям использовать Accessibility AP…
Специалисты компании F6 изучили обновленную версию Android-трояна Falcon, которая атакует клиентов российских банков. По сос…
В этой статье разберем, как современные смартфоны превратились в аппаратно защищенные сейфы для данных. Разберем техническую архитектуру Secure Enclave и TrustZone, поймем, почему сканер отпечатка не передает «изображение пальца» в приложение, увидим реальные примеры кода для iOS и Android и проследим весь путь биометрических данных от датчика до криптографической операции.
Специалисты Google выпустили мартовские обновления безопасности для Android, суммарно исправив 129 уязвимостей. Среди них — …
Компания Infosecurity заявила о резком всплеске активности мошенников в мессенджере Max. По словам Кристины Буренковой, руко…
В этом месяце: Роскомнадзор перешел к активному замедлению Telegram, хакгруппа Lotus Blossom скомпрометировала механизм обновлений Notepad++, владельцам криптокошельков Trezor и Ledger рассылают бумажные фишинговые письма, хакеры пытаются клонировать Gemini через дистилляцию, в прошивках Android-устройств нашли предустановленный бэкдор Keenadu, а также другие важные и интересные события февраля.

 Сайт защищен Qrator —