119 расширений для Edge скрывали малварь в картинках и шрифтах
Специалисты Microsoft предупредили о вредоносной кампании StegoAd, операторы которой распространяли малварь через официальны…

Специалисты Microsoft предупредили о вредоносной кампании StegoAd, операторы которой распространяли малварь через официальны…
В конце прошлой недели исследователи обнаружили новую волну атак малвари семейства Shai-Hulud, Miasma и Hades. Все началось …

Специалисты компании Island обнаружили, что популярное браузерное расширение Adblock for YouTube может выполнять произвольны…
Специалисты компании SentinelOne обнаружили ранее неизвестную малварь Gaslight для macOS, которая совмещает функции бэкдора …

В рамках операции Endgame правоохранители очистили от малвари почти 15 000 взломанных WordPress-сайтов и отключили более сот…
Специалисты Microsoft предупредили об обнаружении нового Windows-клиппера, который активен как минимум с февраля 2026 года. …
Исследователи Qianxin XLab обнаружили неизвестный ранее ботнет AryStinger, который уже заразил более 4000 устаревших роутеро…
Исследователи из компании Socket обнаружили 152 вредоносных расширения для Chrome, замаскированных под живые обои для новых …
Операторы вымогательской группировки DragonForce начали использовать необычную тактику для маскировки своей активности. Как …
Специалисты компании F6 сообщили о новой волне атак группировки Hive0117. Злоумышленники нацелились на бухгалтеров компаний …
Аналитики компании Zimperium обнаружили новый Android-банкер Rokarolla. Малварь распространяется через сайты, которые маскир…
Исследователи из компании Aikido Security обнаружили в JetBrains Marketplace масштабную вредоносную кампанию. По информации …
Аналитики «Лаборатории Касперского» обнаружили в Steam Workshop десятки вредоносных проектов для Wallpaper Engine. Злоумышле…

Экосистема Arch Linux пострадала от масштабной атаки, которая затронула сотни пакетов в репозитории AUR. Злоумышленники пере…
Исходный код малвари Miasma, от атак которой в последнее время страдают опенсорсные экосистемы, ненадолго появился на GitHub…
Экосистема npm пострадала от новой атаки на цепочку поставок. Специалисты компании JFrog обнаружили инфостилер IronWorm, кот…
Представители WhatsApp (принадлежит компании Meta, деятельность которой признана экстремистской и запрещена в РФ) заявляют, …
Специалисты «Лаборатории Касперского» обнаружили, что сразу несколько хактивистских группировок, которые раньше атаковали в …
Специалистам GitHub пришлось отключить 73 репозитория компании Microsoft, так как в них проник червь Miasma. Под удар попали…
Специалисты компании Fortinet предупреждают о новом варианте ботнета Gafgyt, получившем название C0XMO. Малварь нацелена на …
Аналитики компании «Доктор Веб» обнаружили троян Android.MagicAd, который обходит защитные механизмы Android и показывает ре…
Специалисты компании F6 сообщили об активности ранее неизвестной кибершпионской группировки SiribClone, которая атакует росс…
Исследователи из «Лаборатории Касперского» обнаружили новую вредоносную кампанию: злоумышленники распространяют RAT Argamal …
Специалисты компании Socket обнаружили необычный вредоносный пакет Sicoob.Sdk в репозитории NuGet. Малварь маскировалась под…
Исследователи из компании McAfee обнаружили масштабную вредоносную кампанию WeedHack, нацеленную на игроков Minecraft. Под в…
Экосистема Red Hat пострадала от атаки на цепочку поставок. Неизвестные злоумышленники скомпрометировали инфраструктуру публ…
Злоумышленники продвигают малварь не только через отравление SEO в поисковиках, но и через рекомендации ИИ-помощников. ИБ-сп…
Автор вредоносного npm-пакета для кражи данных у пользователей Claude допустил серьезную ошибку, из-за которой малварь раскр…

Специалисты BI.ZONE Threat Intelligence сообщили о новых атаках группировки Fluffy Wolf на российские компании. С марта по м…

Представители CrowdStrike, Google и Shadowserver Foundation провели совместную операцию, направленную на инфраструктуру ботн…
Специалисты Microsoft сообщили о ликвидации крупного сервиса, который использовался преступниками для подписания малвари (ma…
ИБ-специалисты Symantec и Carbon Black опубликовали анализ вредоноса fast16 и подтвердили главную гипотезу исследователей Se…
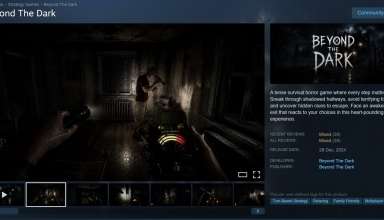
Специалисты Valve удалили из Steam бесплатный хоррор Beyond The Dark, после того как пользователи сообщили о вредоносном код…
Исследователи сообщили о новой волне атак малвари Shai-Hulud на экосистему npm. На этот раз злоумышленники опубликовали боле…
После публикации исходников червя Shai-Hulud в открытом доступе в npm уже замечены первые клоны этой малвари. Один из обнару…
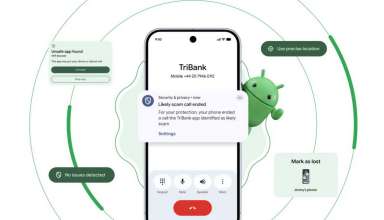
В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соед…
Новая волна атак малвари Shai-Hulud затронула сотни пакетов в npm и PyPI. Хакеры из группировки TeamPCP скомпрометировали по…
Новый Linux-червь PCPJack атакует облачную инфраструктуру, ворует учетные данные и одновременно «зачищает» системы от другой…
В Google сообщили, что злоумышленники впервые использовали ИИ-модель для поиска и эксплуатации уязвимости нулевого дня. Обна…
Исследователи из компании HiddenLayer обнаружили на платформе Hugging Face вредоносный репозиторий Open-OSS/privacy-filter, …
 Сайт защищен Qrator —