Главная Взлом (страница 2)

Взлом

Рубрика об информационной безопасности. Подробное описание различных уязвимостей и техник, которые используются для проведения атак. Описания действенных способов защиты. История реальных взломов. Авторы — специалисты в области информационной безопасности и люди, которые часто не хотят раскрывать свои настоящие имена.

Xakep #328

Автоматизация в Burp Suite. Учимся работать с макросами и правилами

Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.
Xakep #328

HTB Fries. Подделываем права в NFS, чтобы добраться от контейнера до домена

Когда NFS использует AUTH_SYS, сервер доверяет UID и GID, которые сообщает клиент, что можно превратить в обход прав доступа. Сегодня покажу, как через туннель добраться до внутреннего NFS-ресурса, выдать себя за нужную группу, забрать сертификаты для Docker и подделать клиентский серт.

Xakep #328

Высший пилотаж. Выводим на новый уровень декомпиляцию с LLM

Декомпиляция в IDA Pro — это часы ручного переименования функций, восстановления структур и расшифровки констант, верно? Современные LLM способны взять на себя львиную долю этой работы, автоматически превращая горы ассемблерного кода в читаемый C++. Давай разберем, как правильно настроить связку IDA и языковых моделей, обойти их ограничения и получить исходники за разумное время.

Xakep #328

HTB Logging. Компрометируем домен через поддельный WSUS и сертификат AD CS

Когда в домене есть настроенный WSUS, но его DNS-имя можно занять, а в AD CS доступен шаблон с серверной аутентификацией и произвольным именем, это превращается в путь к захвату контроллера: выпускаем TLS-сертификат на поддельный сервер обновлений, поднимаем свой WSUS и доставляем нагрузку как легитимное обновление.

Xakep #328

Легальный ужас. Как хакеры превращают в оружие инструменты удаленного управления

RMM (remote monitoring and management) — класс инструментов для удаленного мониторинга и управления. Изначально они не задуманы как хакерский инструмент, но в руках злоумышленника могут в него превратиться. В этой статье разберем конкретные продукты и примеры ориентированной на них малвари.
Xakep #328

Агент ноль-ноль-дырка. Разбираем CVE в популярном ИИ-инструменте Langflow
Не успели отойти от CVE в n8n, как по сообществу ИИ-разработчиков был нанесен новый мощный удар. На этот раз уязвимость нашли в популярном конструкторе Langflow. Баг позволяет удаленно выполнить команды за один запрос.

Xakep #328

HTB CCTV. Раскрываем админскую панель motionEye и повышаем привилегии

Веб-панели для администрирования часто закрыты от внешней сети, но после получения SSH-доступа их можно исследовать через туннель и превратить в путь к root. Сегодня я покажу, как это делать, но сначала через SQL-инъекцию вытащим хеши пользователей и подберем пароль для SSH.

Xakep #328

Обфускация LDAP. Как скрыть разведку Active Directory от простых детектов

LDAP-запросы лежат в основе разведки Active Directory: от Kerberoasting в Impacket до сбора графа в BloodHound. Фильтры, атрибуты и база поиска становятся удобными сигнатурами для детекта подозрительной активности. В этой статье разберем, как устроены такие запросы, где именно их можно мониторить и какие приемы обфускации помогают менять форму запроса, сохраняя тот же результат.

Xakep #328

Релокации. Разбираемся, как Linux-программа находит функцию во время выполнения

Когда программа в Linux вызывает `printf`, `sleep` или любую другую функцию из динамической библиотеки, ее реальный адрес заранее неизвестен из-за ASLR. Тем не менее вызов каким-то образом срабатывает. В этой статье мы шаг за шагом разберем, как работают механизмы PLT, GOT и релокации, проследим процесс разрешения адресов с помощью `objdump`, `readelf` и GDB, а также увидим вживую, что происходит при первом и последующих вызовах библиотечной функции.

Xakep #328

Вторжение с Burp. Используем Burp Intruder на 100%

Предположим, ты уже знаешь, что такое пейлоад и как выполнить базовую атаку в Burp Intruder. Настало время посмотреть на более глубокие техники. В этой статье я разберу, как обновлять CSRF-токен при атаке, расскажу, как связать Burp Collaborator и Burp Intruder, научу работать со встроенными препроцессорами и создавать кастомные.

Xakep #328

HTB DevArea. Обходим проверку символических ссылок в Linux

Если пользователю разрешили запускать служебный скрипт через sudo, опасность может скрываться в обычном чтении файлов: запрет прямых путей и одиночных символических ссылок можно обойти цепочкой ссылок и заставить скрипт вывести закрытый ключ root.

Xakep #327

Подглядываем через DWM. Как превью приложений в Windows выдают тайны

Мы обратили внимание на привычную всем функцию предпросмотра окон в Windows. Превью может хранить последнее видимое состояние окна, даже когда само приложение заблокировано или спрятало содержимое. Это может быть каналом утечки данных, и сегодня посмотрим, как его эксплуатировать.

Xakep #328

Red Stable. Строим систему управления распределенной атакующей инфраструктурой

Мы собрали систему, которая превращает набор одноплатников и микроконтроллеров в атакующую инфраструктуру: устройства сами подключаются к VPN, сами появляются в мониторинге, а образ с 40+ редтимерскими инструментами генерируется в несколько кликов. Сегодня покажем общую архитектуру и внутренности этой системы.

Xakep #327

HTB WingData. Повышаем привилегии в Linux при распаковке архива

Когда привилегированный скрипт распаковывает пользовательский архив, можно попытаться заставить скрипт записать файл за пределами целевого каталога. Сегодня разберем такой обход в Python-модуле tarfile. По пути получим первичный доступ через уязвимый веб-интерфейс Wing FTP, вытащим из его конфигурации хеш пароля, подберем пароль с учетом соли и найдем разрешенную sudo-команду.

Xakep #327

От доменов до доменной печи. Капитан команды KiberS о ходе отборочных Standoff 17

В этой статье мы разберем, как команда KiberS прошла путь от разведки внешнего периметра до атак на SCADA-сегмент в отборе Standoff 17. Покажем, как одна ошибка в DNS, слабые учетные данные, уязвимые веб-сервисы и доступы из бэкапов постепенно складываются в полноценную цепочку компрометации.

Xakep #327

HTB NanoCorp. Используем инсталлятор MSI для повышения привилегий

Если на сервере с Windows остались MSI-пакеты установленных программ, стоит проверять их механизмы восстановления: иногда служба с высокими правами создает временные сценарии в доступном для записи каталоге и затем сама же их запускает. Сегодня я покажу, как это можно использовать для повышения привилегий.

Xakep #327

Потерянный ключ. Восстанавливаем регистрационный код с помощью атаки на известный текст

Исследуя старое приложение на Delphi, мы восстановим алгоритм шифрования, проанализируем работу генератора псевдослучайных чисел и применим атаку на основе известных открытых текстов, чтобы извлечь корректный регистрационный код без перебора и без патчинга приложения.

Xakep #327

Doom.ttf. Запускаем код в виртуальной машине шрифта TrueType

Doom работает на всем! На дисплее вейпа внутри теста на беременность, в кишечных бактериях E. coli (30 секунд на кадр, полное прохождение — 600 лет) и на тракторе John Deere. Сегодня мы запустим Doom внутри шрифта. Как? Сейчас расскажу.

Xakep #327

HTB VariaType. Записываем веб-шелл через обработчик шрифтов

Возможность загрузить свой шрифт на сайте может оказаться полноценной точкой входа в систему. Сегодня разберем такой случай, а еще вытащим учетные данные из открытого Git-репозитория, обойдем фильтр при скачивании файлов и используем ошибку в FontForge.

Xakep #327

Познаём Burp. Как увидеть невидимое при атаках на веб

Из этого гайда ты узнаешь, как с помощью Burp Suite быстро найти предсказуемый паттерн в токенах аутентификации и угнать сессию пользователя. Также я покажу, как получать информацию при слепых инъекциях, и другие фишки Burp Suite, о которых обычно не рассказывают.

Xakep #326

Племенной брак. Разбираем недавнюю CVE в Tomcat Tribes

Сегодня у нас тот самый случай, когда разработчики исправляли одну уязвимость, но сильно упростили жизнь хакерам. В этой статье я покажу, как работала уязвимость и как пройти полный путь от ее изучения до написания эксплоита.

Xakep #326

HTB Interpreter. Используем инъекцию в XML-шаблон, чтобы получить root

Если привилегированный сервис без фильтрации подставляет данные из XML в шаблон, это можно использовать для выполнения команд от имени другого пользователя. В этой статье разберем такую инъекцию, добьемся удаленного выполнения команд через уязвимый Mirth Connect, подключимся к MariaDB, извлечем хеш пароля и восстановим доступ по SSH.

Xakep #326

Вскрытие показало. Достаем root shell роутера, не зная ни одного пароля

У меня дома валялись два роутера TP-Link от старых проектов. Нормальный человек выкинул бы их или отнес на переработку. Я решил вскрыть их в буквальном смысле и посмотреть, что происходит внутри, когда нет ни схем, ни документации, ни паролей — только мультиметр, паяльник и запас терпения.

Xakep #326

Атака на роботов. Собираем тулзы для пентеста Android-приложений

Готов разбирать на атомы приложения для Android? Я собрал для тебя отличные инструменты для пентеста приложений и несколько крутых лаб для отработки навыков. Теперь ты увидишь, что происходит у приложух внутри.

Xakep #326

HTB MonitorsFour. Выходим из WSL-контейнера через Docker API и захватываем Windows

Когда контейнер в WSL получает доступ к Docker Engine API на хостовой подсети, изоляцию можно обойти: создать свой контейнер, примонтировать диск C и изменить файлы Windows. Также найдем открытый API Docker, получим доступ к хостовой файловой системе, подменим скрипт задания планировщика и сменим пароль администратора.

Xakep #326

Голый код. Изучаем протектор ElecKey

Сегодня мы разберемся с нестандартным протектором ElecKey и посмотрим, как защита приложения может быть скомпрометирована. Попутно выясним, почему стандартные инструменты дампинга не справляются с этой задачей, найдем обходной путь и напишем небольшой демонстрационный скрипт.

Xakep #326
ВзломДля начинающих

Burp Suite с самого начала. Делаем первые шаги в веб-пентестинге

Burp Suite — основной инструмент при работе с вебом. Освоить его — это, считай, освоить азы атак на веб‑серверы. Из этого гайда ты узнаешь, как пентестеры подделывают запросы для обхода аутентификации, подбирают пароли и находят другие уязвимости с помощью Burp.

Xakep #326

HTB Pterodactyl. Подделываем активную сессию и повышаем привилегии через udisks

В Linux права на локальные действия часто зависят не только от пользователя, но и от того, считает ли система его сессию активной. В этом райтапе я покажу, как подделать окружение PAM, заставить polkit признать SSH-сессию локальной, а затем через udisks смонтировать подготовленный образ файловой системы и получить root за счет сохраненного SUID-бита.

Xakep #326

Гора с секретами. Скрываем процессы в Linux c помощью mount

Сокрытие процессов — классическая задача для малвари. Обычно это территория руткитов: LKM-модули, перехват syscall-таблицы, подмена обработчиков в /proc. Все это требует загрузки кода в ядро, компиляции под конкретную версию и оставляет заметные следы. Но есть способ проще. Никаких модулей ядра и компиляции, только один штатный вызов mount с флагом MS_BIND.

Xakep #326

Соседи по проводу. Препарируем сеть провайдера, который забыл про изоляцию клиентов

В обычный пятничный вечер я залез в Winbox поправить NAT — и обнаружил в Neighbors своего MikroTik два десятка чужих устройств: роутеры, NAS, точки доступа неизвестных контор. В этой статье я расскажу, как выяснил, что провайдер свалил всех корпоративных клиентов в один L2-сегмент без какой‑либо изоляции, разберу шесть сценариев атак — от ARP spoofing и брутфорса MAC Telnet до инъекции маршрутов через OSPF и построения ботнета, не выходящего в интернет, — и покажу, как закрыть периметр своими силами, раз уж провайдеру это неинтересно.

Xakep #326

CVE в cPanel. Разбираем критический баг, угрожающий хостингам

cPanel — популярная панель управления хостингом, которая занимает около 20% рынка среди панелек. Shodan находит 1,5 миллиона серверов, где она установлена. Один сервер с панелью может обслуживать тысячи сайтов, и всего их десятки, если не сотни миллионов. Поэтому новость о zero-day-уязвимости в cPanel серьезно напугала многих админов.

Xakep #326

HTB OverWatch. Эксплуатируем linked server MSSQL через DNS-спуфинг

В этот раз мы декомпилируем .NET-приложение и получим учетные данные для подключения к серверу Microsoft SQL Server. Затем через связанный сервер и DNS-спуфинг добудем учетные данные пользователя. Для повышения привилегий выполним инъекцию команд в локально доступный SOAP-сервис.

Xakep #326

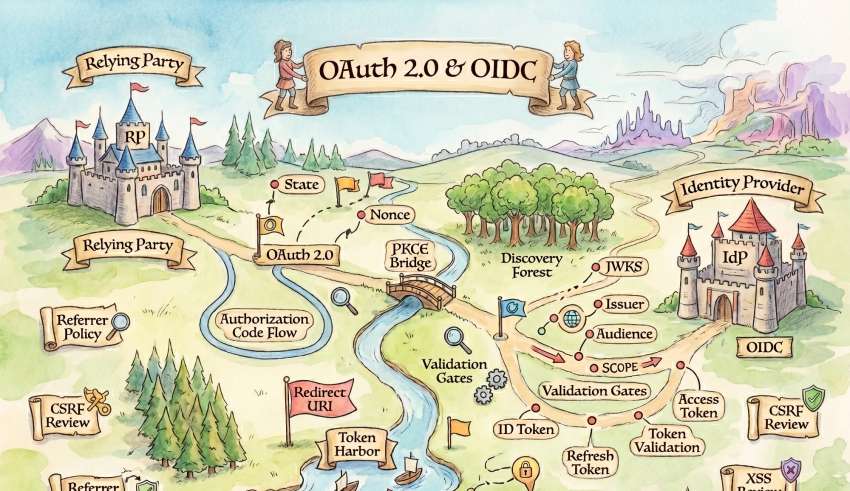
Чек-лист по OAuth. Собираем все техники атак на OAuth 2.0 и OIDC для пентеста приложений

Протоколы OAuth 2.0 и OIDC сегодня широко используются, однако разработчики могут по‑своему трактовать спецификацию этих протоколов при реализации в приложениях. Если намеренно не озадачиться вопросами безопасности, в реализации могут возникнуть мисконфиги, способные привести к опасным уязвимостям, например к захвату аккаунта.

Xakep #326
ВзломДля начинающих

Атака на NFS. Разбираем эскалацию привилегий через NFS

В этой статье подробно рассмотрим, как с помощью Network File System можно повысить привилегии на Linux-сервере. Я покажу способы быстро поднять привилегии до root благодаря кривой конфигурации и недостаткам системы.

Xakep #324

Смерть обфускации. Как ИИ ломает защиту кода за часы

Обфускация кода никогда не была панацеей. Это всегда был компромисс: разработчики жертвовали читаемостью и удобством отладки, атакующие — временем и ресурсами. И до определенного момента этот компромисс работал. Коммерческие обфускаторы вроде DexGuard или DexProtector действительно могли задержать опытного реверс‑инженера на недели, делая атаку экономически нецелесообразной для большинства сценариев.

Xakep #324

Нейрорадио. Поднимаем автономную радиостанцию в терминале

Кто из нас хотя бы однажды не мечтал стать диджеем на радио? Эту мечту можно осуществить — с помощью собственной интернет‑радиостанции, в которой эфир будет вести диджей с искусственным интеллектом. Он станет объявлять треки, рассказывать об исполнителях и беседовать о музыке. Как все это настроить и запустить — в нашей сегодняшней статье.

Xakep #325

Жрем мозги ИИ. Подбираем тулзы для пентеста LLM

Сегодня с ноги вломимся в мир пентеста ИИ. Я нашел для тебя классные тулзы для автоматического тестирования больших языковых моделей и несколько отличных лабораторных работ, чтобы ты мог отработать навыки как автоматического, так и ручного тестирования нейронок.

Страница 2 из 4412345 102030...
Codeby

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков