Главная Выбор редактора

Выбор редактора

В этой рубрике находятся все статьи, которые редакция журнала выпускает на платной основе и включает в состав ежемесячных выпусков. Другими словами, это раздел, статьи в котором полностью доступны только онлайн-подписчикам журнала «Хакер».

Xakep #331

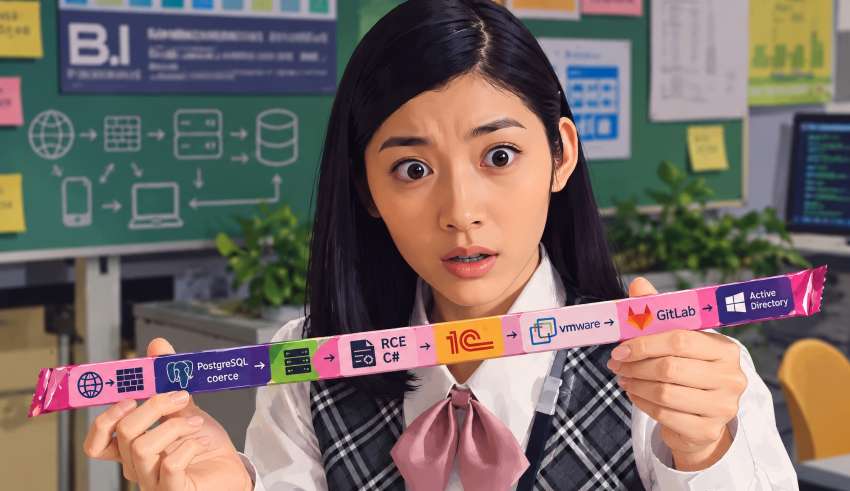
Длинный-предлинный кейс. Как мы захватили два домена с помощью ИНН, PostgreSQL и антивируса

Сегодня мы расскажем о пентесте крупной розничной компании. Нам предстояло не только проникнуть во внутреннюю сеть и захватить домен, но и добраться до критически важных систем: бухгалтерии на базе 1С, серверов антивирусной защиты, инфраструктуры резервного копирования и виртуализации, а также корпоративного ПО для продавцов.
Xakep #331

Обход антивирусов на практике. Как работает сигнатурный сканер ClamAV

ClamAV — антивирус с полностью открытым исходным кодом. Сложно изобрести не круглое колесо: антивирусные движки решают схожие задачи — разбирают файловые форматы, распаковывают содержимое и ищут сигнатуры. Поэтому многие архитектурные решения у них похожи, а изучение кода ClamAV помогает понять, как устроены антивирусы в целом.

Xakep #331

HTB Eloquia. Угоняем OAuth-привязку и превращаем доступ к админке в выполнение кода

В OAuth-интеграциях опасно принимать код авторизации без жесткой привязки к сессии, которая начала подключение внешнего аккаунта: так можно подсунуть жертве свой код и привязать профиль атакующего к ее учетной записи. В этой статье покажем, как через HTML-редирект заставить администратора завершить такую привязку, войти в приложение и выполнить код на сервере.

Xakep #331

Взлом слона по частям. Разбираем SQLi и DoS на уровне C-драйверов PHP

Каждый разработчик на PHP, и не только, знает мантру: «Экранируй входные данные, и SQL-инъекции тебе не страшны». Пропустить параметр через штатную функцию экранирования, заключить результат в кавычки, собрать SQL-запрос и отправить его в базу данных — классический прием, которому разработчики доверяют уже много лет.

Xakep #331

Крипта с нуля. Разбираемся в способах оплаты

Пожалуй, самое приятное свойство денег заключается в том, что их можно не только копить, но еще и тратить. То же самое справедливо и для криптовалютных активов, однако здесь имеется ряд нюансов и технологических особенностей, о которых пользователям подобных систем не мешало бы знать заранее. Мы уже подробно рассматривали приобретение и продажу самой крипты, настало время обсудить, какими способами ее можно потратить, — тут тоже не все однозначно.

Xakep #331

Эй, башнем! Разбираем особенности Bash, которые нужно знать хакеру

Если ты хочешь пентестить машины с Linux, но не до конца понимаешь тонкости работы командной оболочки, эта статья — для тебя. В ней я объясняю нюансы работы в Bash, которые важно знать каждому пентестеру.

Xakep #330

The Gentlemen. Как работает самая быстрая RaaS-группировка 2026 года

22 июля 2025 года пользователь hastalamuerte открыл на форуме RAMP тред с жалобой. Обычно преступники стараются не привлекать внимания к своим делам, а этот сам расписал: сколько заработал, с кем судился, кто его обманул. Жаловался он на Qilin — платформу, на которой сам же работал аффилиатом.

Xakep #331

HTB DevHub. Используем скрытые инструменты MCP-сервиса, чтобы получить root

Внутренние сервисы автоматизации часто выглядят безопасно: слушают только localhost, требуют API-ключ и показывают лишь безобидные команды. Но отладочный режим может раскрыть скрытые административные инструменты. В этой статье посмотрим, как через такой MCP-сервис получить приватный SSH-ключ root.

Xakep #331

Карты на стол! Проводим пентест POS-терминалов

В этой статье мы рассмотрим упрощенную схему инфраструктуры POS‑систем, а затем разберем пару кейсов из пентестов платежных приложений и инфраструктуры POS‑терминалов. Hardware‑аспекты и безопасность аппаратной части POS мы затрагивать не будем.

Xakep #331

HTB Reactor. Повышаем привилегии через открытый отладчик Node.js

Если Node.js запущен с включенным инспектором, локальный отладочный порт может стать короткой дорогой к правам суперпользователя: через протокол DevTools можно выполнить JavaScript прямо в контексте процесса. В статье покажем, как добраться до такого порта после удаленного выполнения кода.

Xakep #331

Обход антивирусов на практике. Разбираем на пальцах сигнатурный движок YARA

Стоит изменить в файле хотя бы один байт — и его хеш станет другим. YARA ищет не точную копию, а заданный набор признаков, поэтому лучше подходит для обнаружения разных образцов малвари. В статье мы разберемся, как устроены правила и модули YARA, напишем собственные сигнатуры и применим их для поиска аномальных файлов.
Xakep #331

Девять жизней. Способы закрепления вредоносов в Linux
При первом запуске малварь пытается закрепиться в системе, чтобы сохранить доступ после перезагрузки, выхода из учетной записи или команды kill. Канал первоначального доступа могут закрыть, например сменив пароль или установив обновление, которое устраняет уязвимость.

Xakep #330

USB-задолбатор. Создаем злой девайс для розыгрыша друзей

Ты наверняка уже задался вопросом: а что это? Это несложное устройство, которое перехватывает управление курсором мыши и периодически его перемещает. Зачем? Да просто по фану или чтобы потрепать нервы пользователю во время подготовки, скажем, годового отчета. Заодно ты узнаешь, что такое BAD-USB, поскольку наша поделка также попадает под это определение.

Xakep #330

MEGANews. Cамые важные события в мире инфосека за сентябрь

В этом месяце: критические уязвимости RouterOS уже используются в атаках на роутеры MikroTik; исследователи выяснили, что телевизоры LG отслеживают просматриваемый контент и сохраняют голосовые запросы; тысячи ИИ-агентов OpenAI превратили малоизвестную немецкую wiki в площадку для общения; в Telegram Desktop обнаружили уязвимость, позволявшую внедрять JavaScript-код в экспортированные переписки; группировка ShinyHunters заявила о взломе систем ФБР через неизвестную 0-day-уязвимость в Oracle PeopleSoft, а также другие важные и интересные события сентября.

Xakep #330

Ядреная веб-бомба. Разбираем RCE в WordPress без плагинов

Впервые за десять лет найден путь прямого взлома WordPress без плагинов. Владельцы сайтов трясутся, команда WP строчит патчи, хакеры ищут новые векторы атаки. А мы спокойно и дотошно разбираемся, как работает ужасный wp2shell.

Vision. Тестируем браузер, помогающий скрыться от наблюдения

Иногда бывает нужно сделать так, чтобы браузер не только не отслеживался, но и передавал сайту ложные данные при попытке фингерпринтинга. Сегодня мы изучим браузер Vision, разработчики которого сделали именно это. Давай посмотрим, что у них получилось!

Xakep #330

HTB SmartHire. Повышаем привилегии через .pth-хук в скрипте на Python

Если sudo разрешает запускать Python-скрипт от root, опасность может скрываться не в самом скрипте, а в том, какие каталоги он подключает. В этой статье посмотрим, как writable-директория с плагинами дает повышение привилегий.

Xakep #330

Главное — уши! Пишем аннотатор музыкальной коллекции и учим PHP

В этой статье мы реализуем hexdump на PHP, изучим строение тегов ID3v2 с информацией о содержимом MP3-файлов и будем их менять базовыми средствами языка. Заодно ты немного освоишь и сам PHP, что для пентестера будет совсем не лишним.

Xakep #330

Крипта с нуля. Сравниваем способы покупки криптовалют

Купить крипту в большинстве случаев примерно так же просто, как билет на самолет: открыл сайт, выбрал сумму, указал способ оплаты, перечислил средства и получил результат. Но внешнее сходство заканчивается ровно в тот момент, когда ты пытаешься понять, как работает этот механизм и какие потенциальные опасности он несет. В этой статье мы разберем способы покупки криптовалют, а также выясним, чем они различаются и каковы их особенности.

Xakep #330

Реверс EVM-кода. Учимся вскрывать байт-код виртуальной машины Ethereum

8 января 2026 года злоумышленник вывел примерно 8535 ETH (на тот момент около 26,4 миллиона долларов) из смарт-контракта проекта Truebit. Ошибка в функции расчета цены позволила атакующему минтить новые токены почти бесплатно. После атаки цена токена TRU обрушилась более чем на 99% за несколько часов.

Xakep #330

Суровая малиновая утка. Собираем Rubber Ducky на базе RP2040

Я постоянно вижу компьютеры без присмотра, к которым так и хочется подойти и ввести какую-нибудь полезную — от слова «пейлоад» — команду. Но делать это вручную долго и некрасиво. А что, если собрать простое устройство USB, которое будет уверенно косить под безобидную клавиатуру? Именно так я и поступил.

Xakep #330

Байт за байтом. Учимся восстанавливать структуры данных с помощью Ghidra и GDB

Сегодня мы разберем на практике, как реверсировать неизвестный бинарник C++ и восстанавливать скрытые структуры данных по косвенным признакам. Совместим статический анализ в Ghidra с динамическим анализом в GDB, проверим гипотезы экспериментами и разберемся, как устроено хранение коротких и длинных строк в std::string. Заодно увидим, почему в реверсе важно не доверять первой догадке и подтверждать выводы экспериментом.

Xakep #330

Лютый вайб! Подбираем бесплатные тулзы для вайбкодинга

Признавайся, вайбкодишь, пока никто не видит? Специально для тебя я перелопатил сотню инструментов и подобрал то, что реально дает хороший результат. Ты сможешь выбрать инструменты для самых разных задач — от простого кодинга до нишевых нужд.

Xakep #330

HTB Silentium. Превращаем доступ к ИИ-платформе Flowise в выполнение команд

Когда сервис для сборки AI-агентов принимает пользовательскую конфигурацию и затем выполняет ее как JavaScript, доступ к панели управления легко превращается в удаленное выполнение команд. В этой статье посмотрим, как сначала попасть в Flowise, используя утекший токен сброса пароля, а в конце повысим привилегии через атаку с символическими ссылками в Gogs.

Xakep #330

Гори, пекарня! Управляем подсветкой игровых устройств вручную

Наверняка у тебя есть игровые девайсы с красивой RGB-подсветкой, но для ее настройки разработчики каждого бренда предлагают свой проприетарный софт. Сегодня разберем, как сделать свою утилиту для синхронизации цвета подсветки между устройствами.

Xakep #330

Семечко от Mango. Разбираем и воспроизводим уязвимость в роутере по описанию с NVD

Думаю, каждый, кто интересуется ИБ, встречал упоминания CVE в статьях или постах. Возможно, кто-то даже хотел найти уязвимость своими руками. Сегодня мы с тобой рассмотрим поиск уязвимостей на примере роутера GL.iNet GL-MT300N-V2 Mango.

Xakep #330

Доверчивый банкир. Ищем уязвимости в мобильном банковском приложении

Со стороны кажется, что мобильные банковские приложения надежно защищены от любых попыток взлома, но порой оказывается, что они содержат множество уязвимостей, выявить которые можно вдумчивым тестированием. Историю пентеста одного такого приложения мы расскажем сегодня.

Xakep #330

Ботоферма. Как создать мини-ферму на Android и ESP32

В этой статье разберем устройство крошечной фермы для массовых действий, например автоматической регистрации аккаунтов. Микроконтроллер ESP32 будет назначать задания смартфону и забирать результаты. Впрочем, такая схема подойдет для самых разных сценариев.

Xakep #330

HTB Pirate. Подменяем имя службы Kerberos и получаем репликацию паролей домена

В Active Directory право записи в атрибут SPN можно превратить в захват домена, что я сегодня и продемонстрирую. По пути разберем цепочку из компрометации старой машинной учетной записи Pre-Windows 2000, чтения пароля gMSA, входа по WinRM, SOCKS-туннеля во внутреннюю сеть, ретрансляции NTLM для настройки делегирования и дампа секретов с промежуточного сервера.

Xakep #329

Это база! Делаем свою сотовую сеть с шифрованием

Собрав свою базовую станцию на YateBTS, я обнаружил, что шифрование радиоканала там сломано и это не починить. Такой результат меня не устроил, и я пошел по другому пути. Сегодня покажу, как поднять свою соту на OsmoBTS, как программировать SIM-карты, и заодно глянем пару занятных штук, доступных, когда оператор — ты сам.

Xakep #329

Сам себе канарейка. Добавляем Canarytokens в документы Office

В юности мы часто угорали по приколюхе Canarytokens: указываешь почту, скачиваешь файл DOCX, XLSX или PDF, чуть правишь, отправляешь другу — и вычисляешь его по IP-адресу. Сегодня посмотрим на этот древний трюк с профессиональной точки зрения.

Xakep #329

Skipjack. Вскрываем криптоалгоритм Агентства национальной безопасности США

Сегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкости в итоге почти ничего не осталось.

Xakep #329

Что ж ты, Жека? Разбираем критическую уязвимость в Jenkins

В этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.

Xakep #329

MEGANews. Cамые важные события в мире инфосека за август

В этом месяце: ИБ-специалисты заманили северокорейских хакеров в фейковый криптостартап; исследователи показали, как расплачиваться просроченными банковскими картами; хакеры взломали более 14 тысяч камер Dahua в рамках кампании CameraSwarm; ИИ-агенты OpenAI и Anthropic вышли за пределы тестовых сред и атаковали реальные системы и людей; владельцы кошельков Coldcard потеряли более 100 миллионов долларов США из-за уязвимости, а также другие важные и интересные события августа.

Xakep #329

Эхо пустоты. Как из Windows вытаскивают следы удаленных файлов

После удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.

Xakep #329

Крипта с нуля. Разбираемся в криптокошельках

Мы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные кошельки, зачем нужен multisig и почему потеря seed-фразы может обернуться настоящей катастрофой.

Xakep #329

Карманный терминал. Тестируем M5Stack Cardputer ADV в полевых условиях

M5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.

Страница 1 из 8012345 102030...

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков