Домен .arpa используется в фишинговых атаках
Аналитики компании Infoblox обнаружили фишинговую кампанию, в ходе которой атакующие злоупотребляют доменом верхнего уровня …
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать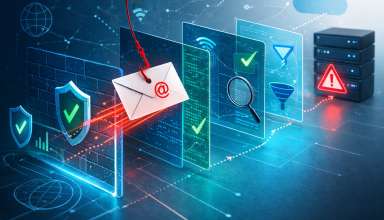
Аналитики компании Infoblox обнаружили фишинговую кампанию, в ходе которой атакующие злоупотребляют доменом верхнего уровня …
Исследователи обнаружили новый ботнет KadNap, который атакует маршрутизаторы Asus и другие сетевые устройства, развертывая н…
В Федеральной антимонопольной службе (ФАС) опубликовали разъяснения о запрете рекламы на площадках с ограниченным доступом. …
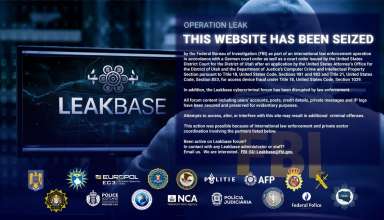
На прошлой неделе ФБР конфисковало домены хакерского форума LeakBase в рамках международной «операции Leak», координируемой …
Сегодня я покажу, как можно повысить привилегии в Linux с помощью критической уязвимости в sudo версии 1.9.17. Но сначала получим доступ к системе через IKEv1 Aggressive Mode: извлечем и затем подберем Pre-Shared Key (PSK).
OpenAI представила Codex Security — ИИ-агента для поиска уязвимостей, который за время бета-тестирования проанализировал бол…
В ФБР сообщают, что расследуют возможную кибератаку, которая могла затронуть системы, использующиеся для управления ордерами…

Специалисты Google Threat Intelligence Group (GTIG) обнаружили сложный эксплоит-кит под названием Coruna (он же CryptoWaters…
Wikimedia Foundation столкнулся с ИБ-инцидентом: самораспространяющийся JavaScript-червь модифицировал пользовательские скри…
Когда распахнулась входная дверь, Кирилл ожидал увидеть на пороге ранних посетителей, но вместо них в помещение вбежал Ваня Зарубин. Кроме Кирилла, в клубе еще никого не было, и Ваня, заглянув в пустой зал, бесцеремонно уселся прямо на стойку, болтая ногами.
Арестован сын правительственного подрядчика США, Джон Дагита (также известный под ником Lick), которого обвиняют в хищении б…
Специалисты Google выпустили мартовские обновления безопасности для Android, суммарно исправив 129 уязвимостей. Среди них — …
Сегодня мы с тобой в рамках изучения Go напишем простую программу, которая сможет просканировать открытые порты по заданному адресу.
Разработчики Google Chrome сообщили, что браузер переходит на двухнедельный цикл стабильных релизов вместо четырехнедельного…
Исследователи Palo Alto Networks Unit 42 обнаружили уязвимость в Google Chrome, позволявшую вредоносным расширениям перехват…
Представители Федеральной антимонопольной службы (ФАС) неожиданно сообщили СМИ, что размещение рекламных интеграций на площа…
Исследователи отреверсили Android-клиент мессенджера Max и сообщили, что в нем есть встроенный модуль, который проверяет дос…
Хактивистская группа Department of Peace утверждает, что скомпрометировала Министерство внутренней безопасности США (DHS) и …
Компания Cloud Imperium Games (CIG), стоящая за разработкой игр Star Citizen и Squadron 42, предупредила, что в январе 2026 …
В этой статье разберем, как современные смартфоны превратились в аппаратно защищенные сейфы для данных. Разберем техническую архитектуру Secure Enclave и TrustZone, поймем, почему сканер отпечатка не передает «изображение пальца» в приложение, увидим реальные примеры кода для iOS и Android и проследим весь путь биометрических данных от датчика до криптографической операции.

Специалисты из Team Cymru обнаружили, что опенсорсная ИИ-платформа CyberStrikeAI используется злоумышленниками для проведени…
Специалисты Positive Technologies опубликовали комплексное исследование деятельности APT-группировки Mythic Likho. Хакеры це…
За последние годы удаленный доступ и централизованное управление парком устройств стали критически важными для российских компаний, особенно в условиях санкционных рисков и роста требований к контролю инфраструктуры.
В компании Google представили план по защите HTTPS-сертификатов Chrome от постквантовых атак. Решение строится на Merkle Tre…
Главное следственное управление СК расследует уголовное дело против жителя Москвы Руслана Сатучина, который, по версии следс…
Недавно игровое сообщество взорвала новость о том, что GTA Vice City удалось запустить прямо в браузере. Я взял интервью у стоящих за этим людей. Они поведали мне невероятную историю проекта DOS.Zone, который стремительно взлетел в последние годы на чистом энтузиазме, став глобальным явлением.
В Минюсте РФ расширили реестр иностранных организаций, деятельность которых признана нежелательной на территории России. В п…
Агентство по кибербезопасности и защите инфраструктуры США (CISA) обновило информацию о малвари RESURGE, которая использовал…
Исследователи утверждают, что анонимность в интернете скоро может исчезнуть. Дело в том, что большие языковые модели могут и…
Компания Infosecurity заявила о резком всплеске активности мошенников в мессенджере Max. По словам Кристины Буренковой, руко…
Операция под кодовым названием Project Compass, которую координировал Европол, длилась более года и привела к 30 арестам и у…
Аналитики BI.ZONE изучили активность хактивистского кластера Forbidden Hyena и обнаружили в арсенале группировки ранее неизв…
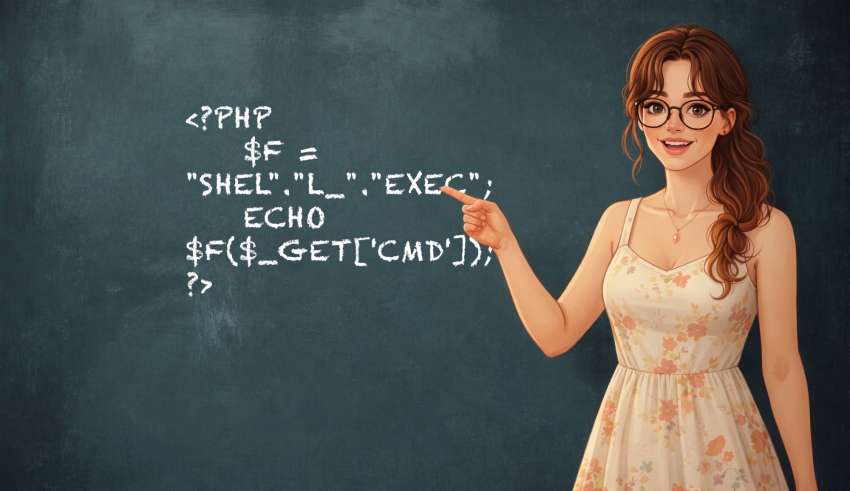
Сегодня я расскажу о том, что такое веб‑шеллы и как их пишут. Посмотрим, как при атаках заливают шелл на сервер, получив RCE через другие уязвимости. Также посмотрим, как логи сервера могут превратиться в веб‑шелл, выполняющий любую команду.
Израильский ИБ-стартап Gambit Security сообщил, что неизвестный хакер использовал ИИ-ассистента Claude Code компании Anthrop…
ИБ-специалисты представили серию атак AirSnitch, которые эксплуатируют проблемы сетевого стека и позволяют обойти изоляцию к…
Еще один месяц — еще одна мода! Если ты заглядываешь в зарубежные соцсети, то наверняка видел, как люди скупают Mac Mini, чтобы запускать на них нечто под названием OpenClaw (ранее — Clawdbot и Moltbot). Давай попробуем разобраться, зачем они это делают и какие у этого последствия.
В Роскомнадзоре заявили, что информация о закрытии прямого подключения к зарубежным VPN-серверам не соответствует действител…
Национальная налоговая служба Южной Кореи отчиталась о результатах операции против 124 крупных неплательщиков налогов. В ход…
Сегодня я покажу, как Local File Inclusion может дать удаленное выполнение кода через php://filter chain — без загрузки файлов и прямого веб‑шелла. Но сначала нас ждет цепочка уязвимостей: через IDOR читаем чужие сообщения, добываем доступ к Git-сервису, эксплуатируем XSS в PhpSpreadsheet, перехватываем сессию преподавателя и через CSRF создаем администратора.
27-летний гражданин Украины Юрий Назаренко, известный под никами John Wick, Tor Ford и Uriel Septimberus, признал себя винов…

 Сайт защищен Qrator —