GitHub внедряет двухфакторную аутентификацию для публикации пакетов в npm
GitHub усиливает защиту npm после многочисленных атак на цепочки поставок. Теперь публикацию пакетов можно подтверждать поср…
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать
GitHub усиливает защиту npm после многочисленных атак на цепочки поставок. Теперь публикацию пакетов можно подтверждать поср…

Правоохранительные органы Европы и Северной Америки объявили о ликвидации First VPN. По данным следствия, сервис активно исп…
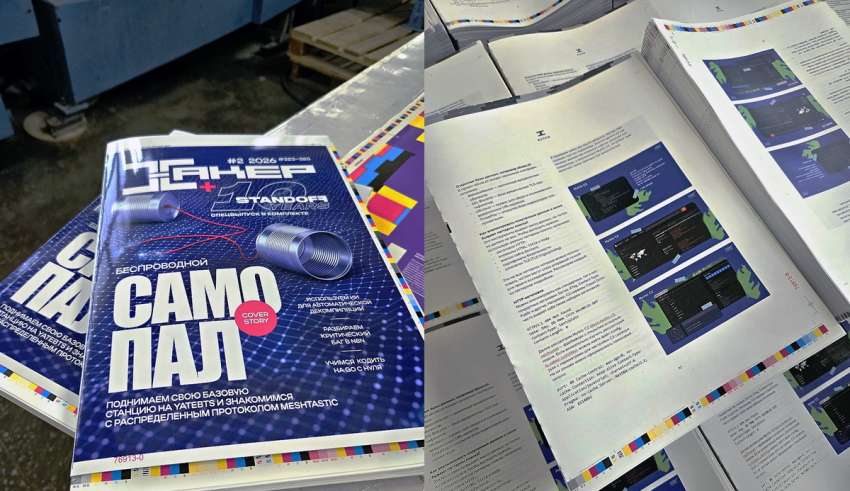
У нас отличные новости: в магазине «Хакера» появился комплект из всех четырех ежеквартальных выпусков журнала за 2026 год. Теперь можно оформить заказ сразу на все номера и зарезервировать экземпляры за собой. Стоимость бандла составляет 6500 рублей. В цену входят четыре журнала и их доставка. Если ты планировал собрать весь 2026 год на полке — сейчас самое время.
Специалисты Microsoft сообщили о ликвидации крупного сервиса, который использовался преступниками для подписания малвари (ma…
Разработчики Drupal выпустили экстренные патчи для «высококритичной» уязвимости в Drupal Core, которая затрагивает сайты, ис…
Задачи перебора — путей, паролей, хешей или еще чего‑то — выгодно выполнять параллельно. И язык Go здесь подходит как нельзя лучше. Сегодня мы освоим концепцию горутин — легковесных потоков, которыми управляет собственный планировщик в user space, а не ОС, что радикально меняет нагрузку на систему. Заодно напишем свой фаззер поддоменов.
В Claude Code нашли уже вторую за последние месяцы уязвимость, позволявшую обойти песочницу ИИ-агента. Как утверждает исслед…
«Ростелеком» подал в Минцифры заявку на включение системы «Леший коннект» в реестр отечественного ПО. Речь идет о платформе …

Инженеры Google случайно раскрыли детали опасной уязвимости в Chromium, которая оставалась неисправленной почти четыре года.…

Власти решили отложить введение дополнительной платы за международный трафик сверх 15 Гбайт в месяц в мобильных сетях. Изнач…
Один из создателей Flipper Zero Павел Жовнер впервые подробно представил Flipper One — новый проект Flipper Devices, над кот…
Разработчики Microsoft представили временные защитные меры для проблемы YellowKey — 0-day-уязвимости для обхода BitLocker, к…
В этой статье я покажу, как собрать домашний мониторинг сети на Observium: с автообнаружением устройств, графиками нагрузки, алертами и базовой картой подключений. Запустим Observium в Docker на ARM64, настроим SNMP в разных ОС и научимся не наступать на типичные грабли.
В Discord заработало сквозное шифрование (end-to-end encryption, E2EE) по умолчанию для голосовых и видеозвонков. Теперь E2E…
ИБ-специалисты Symantec и Carbon Black опубликовали анализ вредоноса fast16 и подтвердили главную гипотезу исследователей Se…
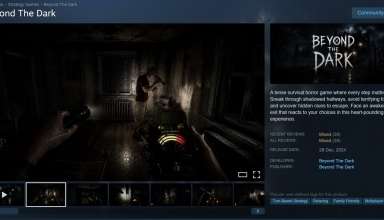
Специалисты Valve удалили из Steam бесплатный хоррор Beyond The Dark, после того как пользователи сообщили о вредоносном код…
Представители GitHub предупредили, что компания пострадала от атаки на цепочку поставок и компрометация затронула примерно …
Исследователи сообщили о новой волне атак малвари Shai-Hulud на экосистему npm. На этот раз злоумышленники опубликовали боле…

На завершившемся соревновании Pwn2Own Berlin 2026 ИБ-исследователи заработали 1 298 250 долларов США, продемонстрировав эксп…
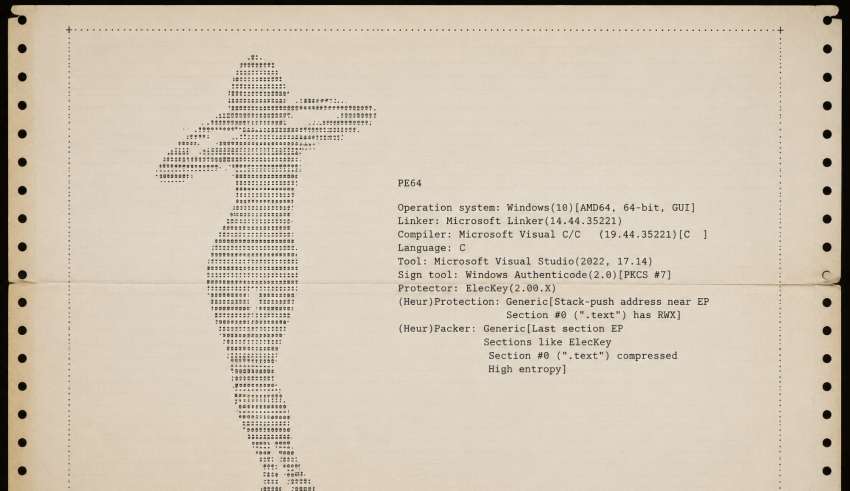
Сегодня мы разберемся с нестандартным протектором ElecKey и посмотрим, как защита приложения может быть скомпрометирована. Попутно выясним, почему стандартные инструменты дампинга не справляются с этой задачей, найдем обходной путь и напишем небольшой демонстрационный скрипт.
Исследователи опубликовали PoC-эксплоит для новой уязвимости повышения привилегий в ядре Linux. Баг, получивший название Dir…
После публикации исходников червя Shai-Hulud в открытом доступе в npm уже замечены первые клоны этой малвари. Один из обнару…

Разработчики Drupal предупредили пользователей о выходе «высококритичных» обновлений безопасности для CMS. Патчи для еще нер…

После критики со стороны ИБ-исследователей разработчики Microsoft решили изменить поведение браузера Edge, которое компания …
Burp Suite — основной инструмент при работе с вебом. Освоить его — это, считай, освоить азы атак на веб‑серверы. Из этого гайда ты узнаешь, как пентестеры подделывают запросы для обхода аутентификации, подбирают пароли и находят другие уязвимости с помощью Burp.

Критическая уязвимость CVE-2026-42945 в NGINX, получившая название NGINX Rift, уже используется в реальных атаках. По данным…
ИБ-исследователь Джастин О'Лири (Justin O'Leary) заявил, что разработчики Microsoft незаметно устранили критическую уязвимос…

Представители Mozilla раскритиковали британские власти за попытки запретить VPN в рамках закона Online Safety Act. В организ…
Хакеры получили доступ к GitHub-инфраструктуре Grafana Labs с помощью похищенного токена и украли исходные коды компании. По…
В последние годы российский корпоративный рынок информационной безопасности переживает бурный рост: спрос на обучение сотруд…
Специалисты Microsoft предупредили об атаках на новую zero-day уязвимость в Exchange Server, получившую идентификатор CVE-20…
В Linux права на локальные действия часто зависят не только от пользователя, но и от того, считает ли система его сессию активной. В этом райтапе я покажу, как подделать окружение PAM, заставить polkit признать SSH-сессию локальной, а затем через udisks смонтировать подготовленный образ файловой системы и получить root за счет сохраненного SUID-бита.
ИБ-исследователи из компании Cyera раскрыли сразу четыре уязвимости в OpenClaw, которые можно объединить в полноценную цепоч…
Группировка Leek Likho (она же SkyCloak и Vortex Werewolf) продолжает атаковать российские организации и все активнее исполь…
Линус Торвальдс (Linus Torvalds) раскритиковал поток сгенерированных ИИ баг-репортов, который, по его словам, делает рассылк…
ИБ-исследователь Chaotic Eclipse (он же Nightmare Eclipse) опубликовал на GitHub новый 0-day-эксплоит для Windows под назван…
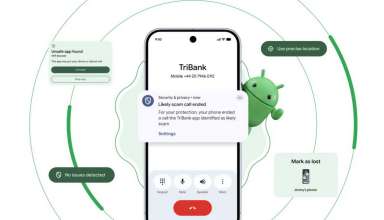
В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соед…
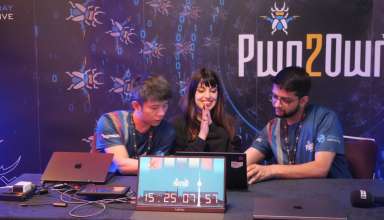
В Берлине стартовало соревнование Pwn2Own Berlin 2026, посвященное взлому корпоративных технологий и ИИ. В первый день иссле…
Сокрытие процессов — классическая задача для малвари. Обычно это территория руткитов: LKM-модули, перехват syscall-таблицы, подмена обработчиков в /proc. Все это требует загрузки кода в ядро, компиляции под конкретную версию и оставляет заметные следы. Но есть способ проще. Никаких модулей ядра и компиляции, только один штатный вызов mount с флагом MS_BIND.
Исследователи из компании DepthFirst AI обнаружили в NGINX критическую уязвимость CVE-2026-42945, набравшую 9,2 балла по шка…

 Сайт защищен Qrator —