Белый хакер. Глава 16. Дефейс
— Офиге‑е-еть… — протянул Иван, разглядывая открывшуюся его взору удручающую картину.
Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журналПолный доступ к статьям и архиву выпусков
6 000 ₽ в год
ПодписатьсяСовместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курсЛучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журнал— Офиге‑е-еть… — протянул Иван, разглядывая открывшуюся его взору удручающую картину.
Эксперты «Лаборатории Касперского» опубликовали исследование новой кампании хак-группы Stan Ghouls (она же Bloody Wolf), кот…
В платформе для автоматизации рабочих процессов n8n обнаружили критическую уязвимость, позволявшую выполнять произвольные ко…
Confluence — не просто корпоративная база знаний, а еще и удобная точка опоры для хакера в организации. В этой статье мы разберем актуальный пример «атаки у водопоя» с внедрением JS-бэкдора в основную форму аутентификации Confluence.
Разработчики Microsoft представили сканер, способный обнаруживать бэкдоры в open-weight языковых моделях. Инструмент ориенти…
Представители криптовалютной биржи Coinbase подтвердили утечку данных пользователей, произошедшую на стороне подрядчика. В к…
Аналитики DataDog Security Labs обнаружили вредоносную кампанию, в рамках которой злоумышленники проникают на серверы Nginx …
Платформа для рассылок Substack уведомила пользователей об утечке данных. Сообщается, что еще в октябре 2025 года хакеры пох…

Разработчики Eclipse Foundation, которые поддерживают Open VSX, объявили, что намерены проверять расширения Microsoft Visual…
Злоумышленники активно используют критическую уязвимость CVE-2025-11953 в Metro-сервере React Native, чтобы заражать системы…
На столе эксперта по цифровой форензике часто оказываются артефакты с пострадавших машин. Один из наиболее важных артефактов — это дамп оперативной памяти. Он помогает выстроить таймлайн атаки и получить дополнительные опорные точки. Сегодня поработаем с таким дампом при помощи нового удобного инструмента — VolWeb.
Специалисты компании Coveware изучили код шифровальщика Nitrogen и обнаружили, что из-за ошибки инструмент для дешифровки да…
24-летний бывший владелец даркнет-маркетплейса Incognito был приговорен к 30 годам лишения свободы за организацию одной из к…

Минцифры в пятый раз расширило «белые списки» сайтов и сервисов, работающих в периоды отключений мобильного интернета по соо…
В конце декабря 2025 года аналитики F6 обнаружили странный семпл. Сначала специалисты решили, что это обычный шифровальщик, …
В этой статье мы разберем практический пример работы с приложением, защищенным кастомной версией ConfuserEx, которая ломает большинство известных деобфускаторов. Мы выясним, почему автоматические инструменты не справляются, и посмотрим, как вмешаться в работу деобфускатора, вытащить расшифрованный IL-код и подготовить его к дальнейшему анализу и патчу.

Всего через три дня после публикации экстренного патча для Microsoft Office группировка APT28 начала эксплуатировать уязвимо…

В экосистеме ИИ-ассистента OpenClaw (бывший Moltbot и ClawdBot) обнаружили множество проблем. Исследователи нашли более 340 …
Французские власти провели обыски в парижском офисе соцсети X в рамках расследования работы ИИ-инструмента Grok. Претензии в…
Специалисты Rapid7 и «Лаборатории Касперского» опубликовали отчеты о взломе инфраструктуры Notepad++. Исследователи приписыв…

Специалисты компании Socket предупредили, что 30 января 2026 года четыре расширения в Open VSX, опубликованные разработчиком…
Разработчики популярного ИИ-приложения Chat & Ask AI, аудитория которого насчитывает 50 млн пользователей, оставили открытым…
Сегодня я расскажу, как хакеры выкачивают огромные базы данных, эксплуатируя сообщения об ошибках. На конкретных примерах ты увидишь, как найти error-based SQL injection и как ее эксплуатировать. Попробуешь разные техники, а в конце превратим time-based в error-based при помощи ошибки конфигурации.
Злоумышленники продолжают атаковать незащищенные инстансы MongoDB в автоматизированных вымогательских кампаниях. Жертвам пре…
В проекте OpenClaw (ранее ClawdBot, а затем Moltbot) продолжают исправлять уязвимости. На этот раз исследователи обнаружили …

Компания Microsoft объявила, что отключит протокол аутентификации NTLM 30-летней давности по умолчанию в грядущих версиях Wi…

Разработчики сообщили, что в 2025 году китайские «правительственные» хакеры скомпрометировали официальный механизм обновлени…
Сегодня я покажу, как при атаке на машину с Linux злоумышленник может повысить привилегии через службу резервного копирования, которой разрешено запускаться от рута. Но прежде чем добраться до сервера, нам понадобится выйти из песочницы Js2Py на сайте, получить возможность удаленного выполнения команд и изменить контекст безопасности.
Исследователи обнаружили новую схему атак, которая сочетает метод ClickFix с поддельной CAPTCHA и использует подписанные скр…
Федеральное жюри присяжных в США признало бывшего сотрудника Google Линвэя Динга (Linwei Ding) виновным в краже конфиденциал…
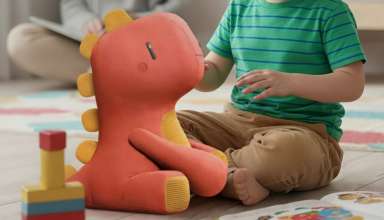
ИИ-игрушки Bondu (плюшевые динозавры со встроенным чат-ботом) позволяли любому пользователю с аккаунтом Gmail получить досту…
Эксперты компании Bitdefender обнаружили масштабную кампанию по распространению Android-малвари через платформу Hugging Face…
— Твой Стас — пи…
Компания Match Group, владеющая популярными дейтинговыми сервисами Tinder, Match, Meetic, OkCupid и Hinge, пострадала от киб…

Аналитики Positive Technologies сообщают, что 12 декабря 2025 года в соцсетях появилась ранее неизвестная группировка Punish…

В этом выпуске: один из фигурантов громкого взлома Bitfinex внезапно выходит на свободу после 14 месяцев за решеткой и обещает «внести вклад в ИБ», Роскомнадзор закручивает гайки вокруг VPN и «белых списков», а привычные опоры индустрии и повседневной безопасности трещат по швам — от почти обнуленной активности Stack Overflow до свежих критических уязвимостей в n8n и Telegram.
Индийская компания MicroWorld Technologies, разработчик антивируса eScan, подтвердила взлом одного из своих региональных сер…

Стало известно, что в декабре 2025 года ботнет Aisuru (Kimwolf) провел мощнейшую DDoS-атаку, которая достигла пиковой мощнос…
Эксперты Google Threat Intelligence Group (GTIG) вместе с отраслевыми партнерами нарушили работу IPIDEA — одного из крупнейш…

Специалисты «Лаборатории Касперского» изучили недавнюю активность APT-группы HoneyMyte. В 2025–2026 годах злоумышленники сущ…

 Сайт защищен Qrator —