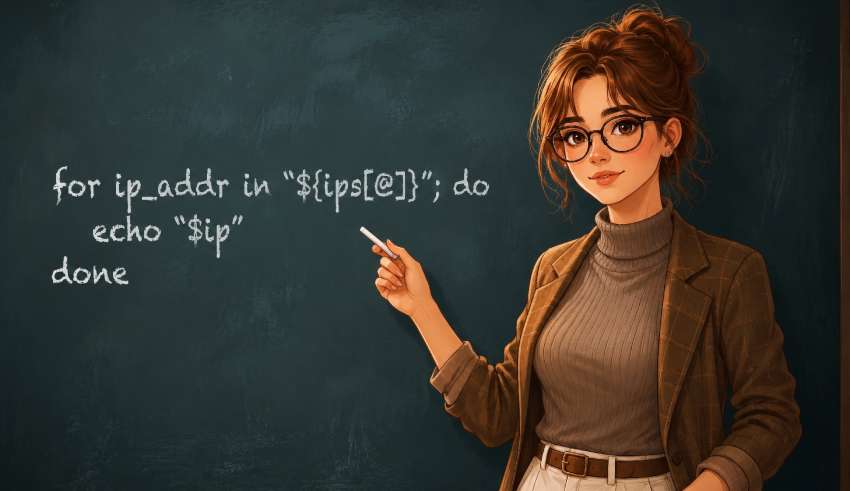В Австралии арестовали двух участников хак-группы TeamPCP
Австралийская федеральная полиция (AFP) сообщила о задержании двух предполагаемых участников хак-группы TeamPCP, которую свя…
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать
Австралийская федеральная полиция (AFP) сообщила о задержании двух предполагаемых участников хак-группы TeamPCP, которую свя…
Специалисты OpenAI и исследовательской организации METR опубликовали подробные отчеты, посвященные июльской атаке ИИ-агентов…
Эксперты SOCRadar описали необычную вредоносную кампанию, в рамках которой FTP-баннеры используются в качестве dead drop res…

С начала текущей недели цифровая инфраструктура правительства Норвегии страдает от мощных DDoS-атак. Из-за этого пользовател…
Мы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные кошельки, зачем нужен multisig и почему потеря seed-фразы может обернуться настоящей катастрофой.
ИБ-специалисты компании SOCRadar изучили фишинговую платформу AnonyMousKIT, которая помогает преступникам снимать блокировку…

ИБ-исследователь Доминик Райхель (Dominik Reichel) обнаружил ранее неизвестный бэкдор Sleepwalker для Windows. Вредонос може…
Криптовалютный токен, связанный с пользователем соцсети X под ником CyberLeek, который в последние недели публикует утечки г…
Специалисты из компании Anthropic и Федеральной политехнической школы Лозанны (Swiss Federal Institute of Technology in Laus…
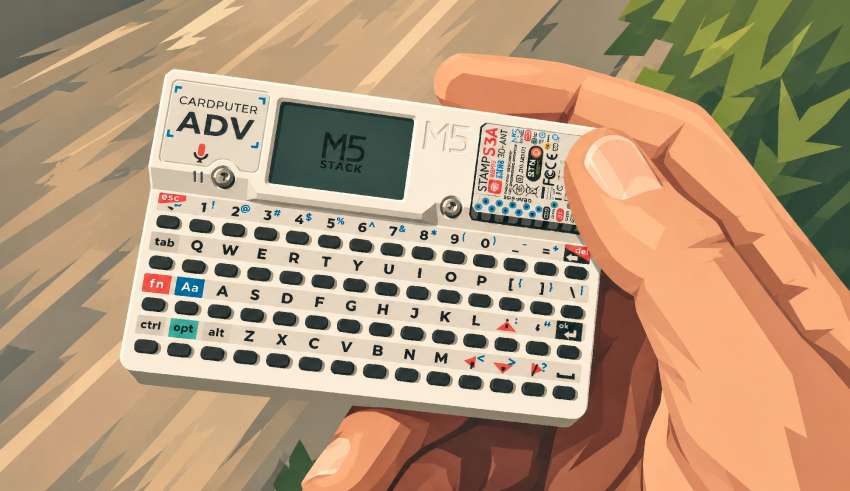
M5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.
Специалисты компании Socket обнаружили 40 вредоносных расширений для Firefox, которые выдавали себя за OKX, Rabby Wallet, Tr…
Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19…

В 2027 году Motorola планирует выпустить первые смартфоны с официальной поддержкой GrapheneOS. Разработчики защищенной ОС со…

Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19…
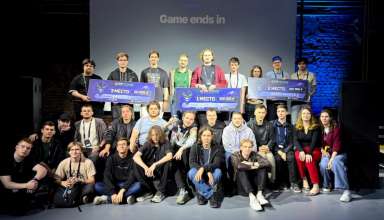
19 августа в офлайн-формате прошел финал соревнований по этичному хакингу CTFZone 2026, организованных компанией BI.ZONE. В …

Разработчики Microsoft предложили пользователям временное решение для проблем с играми, которые возникают после выхода авгус…
Разработчики Microsoft исправили пять критических уязвимостей в облачных сервисах Entra ID, Azure Arc, Exchange Online и Azu…
Хакеры проникли в сеть небольшой польской ТЭЦ через приватный сегмент мобильной сети и остановили работу паровой турбины и с…
Сегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.
В популярном плагине Forminator Forms для WordPress обнаружили критическую уязвимость, которая позволяет неаутентифицированн…

На своем сайте в даркнете хакеры из группы ShinyHunters заявили, что взломали ИБ-компанию ReliaQuest, опубликовав скриншоты …
Из-за проблемы с Bluetooth-наушниками разработчик Мэтт Каллаган (Matt Callaghan) случайно обнаружил, что сайт Aliexpress исп…
В Comcast представили платформу Xfinity Shield, которая превращает Wi-Fi-роутеры Xfinity в датчики движения: система замечае…
Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.
Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 2…
ИБ-специалисты из компании Infoblox предупреждают о масштабной схеме использования доменов с истекшим сроком регистрации. Зл…
На конференции USENIX Security 2026 исследователи из Массачусетского университета в Амхерсте (University of Massachusetts Am…
Эксперты «Лаборатории Касперского» обнаружили вредоносную кампанию, нацеленную на автомобильные головные устройства (Head Un…
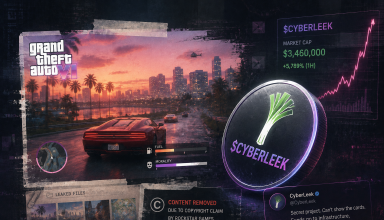
Пользователь с ником CyberLeek опубликовал новую партию утечек из GTA VI, сопроводив их тикером собственного криптотокена $C…
Исследователи из компании A Security обнаружили несколько уязвимостей в Zoom, которые получили общее название Zoomsday и поз…
Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.
Злоумышленники скомпрометировали аккаунт мейнтейнера сразу нескольких популярных Rust-пакетов и опубликовали вредоносные вер…
Скрывающийся под псевдонимом сооснователь криптоказино Rollbit, известный под ником Lucky, был задоксен независимым ресерчер…
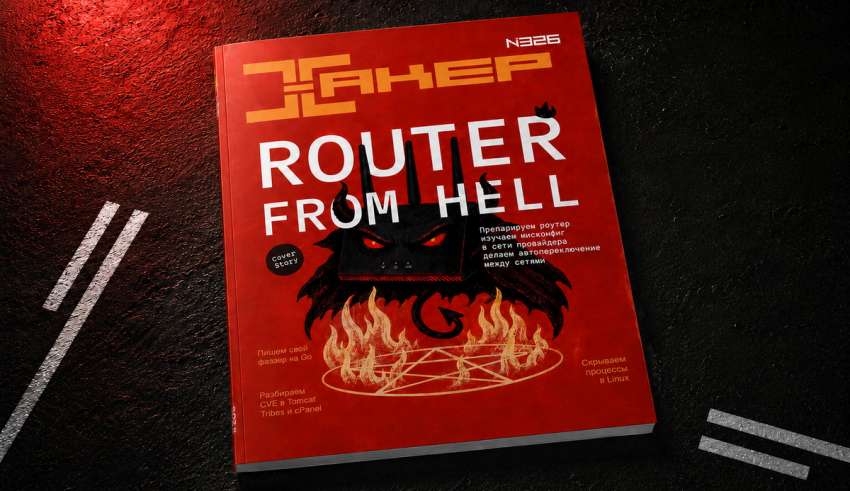
Третий ежеквартальный выпуск «Хакера» уже передан в печать, а значит, сбор предварительных заказов завершен. Совсем скоро мы начнем рассылать читателям журналы, пахнущие типографской краской. Еще несколько дней номер можно приобрести по прежней специальной цене — 1500 рублей. На следующей неделе стоимость возрастет. Если ты собирался забрать журнал по цене предзаказа — сейчас самое время.
В OpenAI сообщают, что пересмотрели правила безопасности при обучении и тестировании мощных ИИ-моделей. Теперь код, сгенерир…
Специалисты агрегатора утечек Have I Been Pwned (HIBP) проанализировали данные, похищенные во время недавнего взлома платфор…

Специалисты компании ThreatFabric обнаружили новую Android-малварь Manic, которая сочетает в себе функции банковского трояна…

Представители Microsoft объяснили, почему первое крупное накопительное обновление для Exchange Server Subscription Edition (…
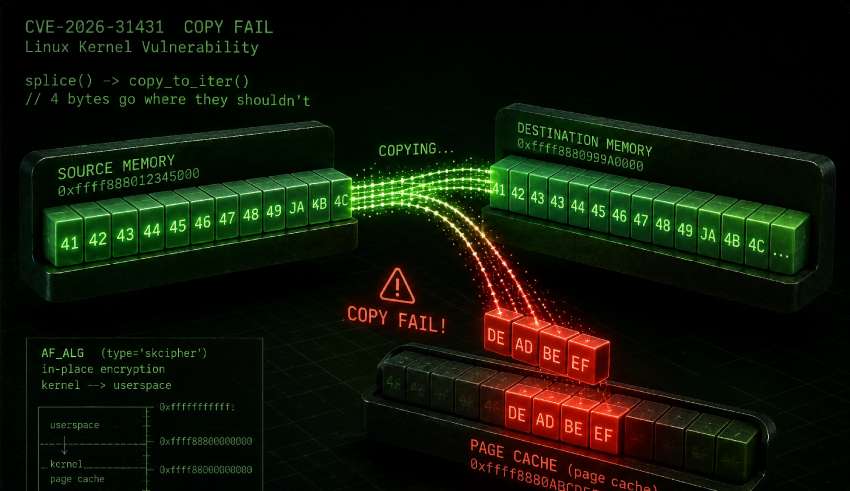
Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.

Вымогательская группировка Clop заявила, что похитила 89 Гбайт данных у нефтегазовой компании Shell, после чего представител…

 Сайт защищен Qrator —