Лаборатории смогут проверять ИИ на соответствие духовно-нравственным ценностям
В России обсуждают процедуру проверки больших ИИ-моделей на соответствие законодательству и традиционным духовно-нравственны…
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать
В России обсуждают процедуру проверки больших ИИ-моделей на соответствие законодательству и традиционным духовно-нравственны…

Производитель аппаратных криптокошельков Trezor заявил об утечке данных почти 14 000 пользователей. При этом взлом затронул …

Исследователь Nightmare Eclipse (он же Chaotic Eclipse) опубликовал PoC-эксплоит для новой 0-day-уязвимости в Microsoft Defe…

На конференции Black Hat представители OpenAI раскрыли новые детали инцидента, в рамках которого автономные ИИ-агенты компан…
31 июля 2025 года Джон Ди Маджо открыл сообщение в зашифрованном мессенджере. Преступники обычно не любят, когда их деятельность расследуют, но этот написал сам. К сообщению была приложена фотография: дорогие часы, спортивные автомобили. Отправителя Ди Маджо знал.

Разработчики WordPress исправили серьезную отраженную XSS-уязвимость на странице авторизации, которая затрагивает все версии…
Разработчики Microsoft выпустили августовские патчи, которые исправили 421 уязвимость. Среди них были три уязвимости нулевог…
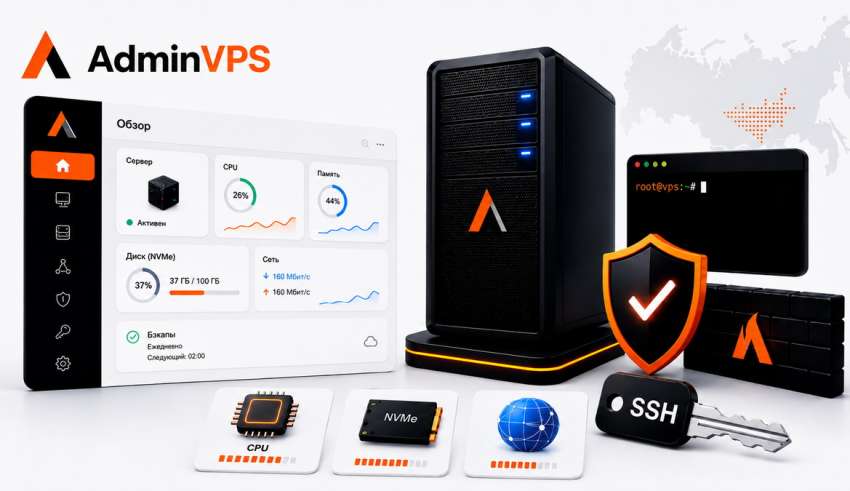
Команда AdminVPS подготовила инструкцию для читателей «Хакера», которые запускают VPS и хотят правильно подготовить сервер к работе после активации. В ней мы в AdminVPS показываем базовый сценарий: от проверки параметров услуги в личном кабинете до подключения по SSH, настройки безопасности и первичной проверки производительности.

Специалисты компании Socket обнаружили в Chrome Web Store 737 бесплатных VPN- и прокси-расширений, которые в основном были о…

В OpenAI представили специализированную модель GPT-5.6-Cyber, предназначенную для поиска уязвимостей, проведения пентестов и…
Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке. Мы исследуем лицензионный механизм Java-приложения с веб-интерфейсом, разберемся в архитектуре Angular и NgRx, а заодно проверим, насколько полезен искусственный интеллект при анализе минифицированного кода.

ИБ-исследователь Кори Соловевич (Cory Solovewicz) случайно обнаружил масштабную проблему: компании массово отправляют конфид…
Исследователи Tencent обнаружили в сетевом коде Linux уязвимость типа use-after-free, которая присутствовала в ядре с 2008 г…

Разработчики платформы бизнес-аналитики Metabase сообщили о критической SQLi-уязвимости, которую злоумышленники уже начали э…

Авиакомпания Delta расследует инцидент, произошедший на борту рейса 591, который следовал из Лас-Вегаса в Атланту: в самолет…
Сегодня разберем красивый случай инъекции шаблонов, которая дает полноценное RCE в популярном продукте RAGFlow. Результатом будет взлом одной строкой кода.

Разработчики N-able выпустили второй экстренный патч для платформы удаленного мониторинга и управления N-central. Повторное …

Представители компании Levi Strauss (бренд Levi's) сообщили о кибератаке, в ходе которой злоумышленники с помощью социальной…

Специалисты Лаборатории компьютерных наук и искусственного интеллекта Массачусетского технологического института (MIT CSAIL)…
Представители Valve предупредили европейских пользователей устройств Steam об утечке данных. Злоумышленники взломали логисти…

С 1 марта 2027 года российские банки будут обязаны блокировать переводы, если на устройстве клиента обнаружено вредоносное П…

Спрос на аппаратные криптовалютные кошельки в первой половине 2026 года резко вырос. По данным двух крупных ретейлеров, прод…

Исследователи предупреждают о необычной схеме распространения малвари для iOS. Злоумышленники публикуют в русскоязычном Tele…

Тяжелая неделя для ПО для биткоина стала еще тяжелее: на этот раз пострадали продавцы, принимающие платежи через Lightning N…

Аналитики компании Forescout нашли сразу 15 уязвимостей в механизме zero-touch provisioning (ZTP) устройств TP-Link Omada. В…

Специалисты Manifold Security выявили в Open VSX 77 вредоносных расширений, которые маскировались под легитимные инструменты…

В Polymarket, крупнейшей платформе предсказательных рынков, объявили о полном пересмотре механизма расчета цен для краткосро…

Исследователи из компании Pillar Security обнаружили в репозитории Google Agent Development Kit для Python сразу две проблем…

7 августа 2026 года парагвайское издание La Tribuna сообщило о гибели китайца, тело которого нашли у элитного жилого комплек…

Эксперты «Лаборатории Касперского» обнаружили, что группировка Head Mare вновь атакует российские организации. По данным исс…
В июне 2026 года всего один забытый токен доступа привел к взлому Salesforce-инстансов десятков компаний. Злоумышленники скомпрометировали платформу конкурентной разведки Klue, внедрили код для кражи OAuth-токенов и через доверенные интеграции выгрузили CRM-данные клиентов. В числе пострадавших оказались HackerOne, Huntress, LastPass, BeyondTrust, Recorded Future, Snyk, Tanium и другие известные ИТ- и ИБ-компании.
В промышленных и IoT-системах привилегированные операции часто завязаны не на обычные права в ОС, а на состояние оборудования: режим работы, флаги тестирования и показания датчиков. В этой статье посмотрим на пример компрометации такой системы.
Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.

Специалисты Nozomi Networks Labs обнаружили новый Mirai-ботнет Tengu и сообщают, что лежащая в его основе малварь имеет необ…

Специалисты SOCRadar обнаружили сервис DOUBLECUP, работающий по схеме loader-as-a-service (LaaS). Его клиенты проводят Click…

Исследователи Palo Alto Networks описали сразу три атаки на Google Password Manager, которые позволяли угонять аккаунты, защ…

Тадж Тарша, основатель компании Few and Far, работающей с NFT, обвиняется в мошенничестве с ценными бумагами и мошенничестве…

Исследователи из компании VulnCheck обнаружили бэкдор ENDLESSDOORS в прошивках как минимум 20 моделей роутеров китайской ком…

Аналитики Фонда электронных рубежей (Electronic Frontier Foundation, EFF) выяснили, что некоторые рекламные SDK для Android …

Разработчики Ruby on Rails исправили критическую уязвимость в Active Storage. Проблема позволяла неаутентифицированному атак…

 Сайт защищен Qrator —