Одно посещение вредоносной страницы могло скомпрометировать Tor Browser
Исследователи из компании Nebula Security раскрыли детали уязвимости CVE-2026-10702 в JIT-компиляторе Firefox. Для атаки дос…

Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журнал
Полный доступ к статьям и архиву выпусков
6 000 ₽ в год
Подписаться
Совместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курс
Лучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журнал
Исследователи из компании Nebula Security раскрыли детали уязвимости CVE-2026-10702 в JIT-компиляторе Firefox. Для атаки дос…
Представители Anthropic сообщают, что во время внутренних ИБ-тестов модели Claude выбрались за пределы изолированной среды и…
Росфинмониторинг внес основателя Telegram Павла Дурова в перечень организаций и физических лиц, причастных к экстремистской …
Три человека подали иск против Apple после того, как потеряли 1,8 млн долларов из-за поддельных приложений-кошельков, выдава…
Хакеры начали эксплуатировать критическую уязвимость в Java-библиотеке Fastjson. Баг позволяет удаленно выполнять код без ау…
Биржа BitMart объявила, что завершает работу после девяти лет на рынке. Регистрацию, депозиты и размещение новых ордеров ост…
Собирать логи — только половина дела. Система мониторинга становится по-настоящему полезной, когда сама отслеживает критические события и заранее предупреждает о проблемах. Сегодня разберем, как организовать такой мониторинг с помощью опенсорсного инструмента Graylog.
Власти Миннесоты сообщили, что расследуют скоординированную кибератаку на системы водоснабжения и водоотведения: хакеры взло…
Аналитики из QiAnXin XLab и китайского центра CNCERT рассказали о новом IoT-ботнете Dysphoria, который уже насчитывает поряд…
Известного криптомошенника Bastille деанонимизировала бывшая партнерша. Анонимная пользовательница X под ником Slippage опуб…
Эксперты «Лаборатории Касперского» обнаружили новую кампанию хак-группы GOFFEE, нацеленную преимущественно на российские ИТ-…

Независимый норвежский ИБ-специалист Хокон Молей (Håkon Måløy) сообщил, что создал самораспространяющегося промпт-червя для …
Исследователи Varonis Threat Labs изучили новый троян удаленного доступа Dolphin X, операторы которого заявляют об использов…
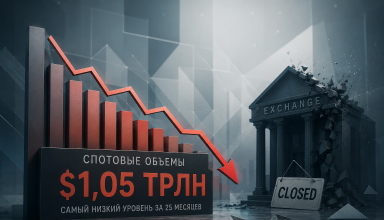
Объемы спотовых торгов на крупнейших централизованных площадках упали до 1,05 триллиона долларов. Согласно данным отчета Exc…
Специалисты JFrog сообщили, что ИИ-модели OpenAI использовали неизвестные ранее уязвимости в Artifactory, чтобы покинуть изо…
Сегодня биткоин — лишь один из тысяч цифровых активов. Почему появились Litecoin и Ethereum? Зачем понадобились Monero, XRP и Cardano? Чем токен отличается от «настоящей» криптовалюты, а стейблкоин — от мемкоина? И почему одни проекты становятся фундаментом целых экосистем, тогда как другие исчезают спустя несколько лет? В этой статье мы посмотрим, как эволюционировали идеи, заложенные Сатоси Накамото, и во что превратилась криптоиндустрия за прошедшие годы.
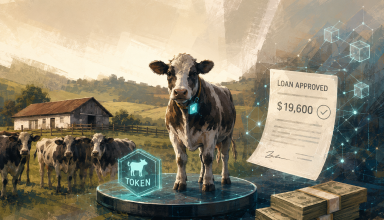
На прошлой неделе завирусился сюжет о бразильском фермере, который якобы получил кредит на 19,6 тысячи долларов, «токенизиро…
Исследователи из ReliaQuest обнаружили кампанию, участники которой взламывают Wi-Fi-шлюзы в гостиницах и конференц-центрах. …
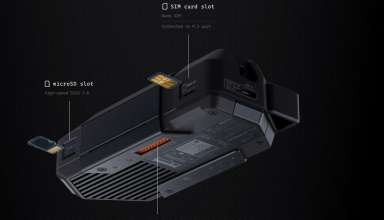
Один из создателей Flipper Zero Павел Жовнер рассказал, что грядущий Flipper One могут оснастить встроенной eSIM с необычным…
ФСБ России сообщила, что основателю Telegram Павлу Дурову заочно предъявлено обвинение в содействии террористической деятель…
Весной 2026 года в ИБ-сообществе начался конфликт, который быстро вышел за пределы обычного спора исследователя с компанией. Специалист, известный под ником Nightmare Eclipse (он же Chaotic Eclipse), начал публиковать рабочие эксплоиты для еще не исправленных уязвимостей в Windows, Microsoft Defender и BitLocker. За несколько месяцев на его счету оказалось восемь публично раскрытых 0-day, причем часть из них практически сразу начали применять злоумышленники.
Представители Coca-Cola подтвердили, что вымогательская атака на молочный бренд Fairlife сопровождалась кражей данных. Ранее…

«Коммерсант FM» сообщает, что пользователи «Билайна» столкнулись с серией атак, в ходе которых мошенники дистанционно перехв…
Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.
По данным собственных источников Reuters, экспериментальный ИИ-агент OpenAI несколько дней атаковал Hugging Face, однако сот…

В Microsoft анонсировали механизм KMS Hardware-Secured, который призван защитить корпоративную активацию Windows от поддельн…
На курсе «Пентест WEB» ты изучишь все шаги пентеста веб-приложения: от разведки до получения шелла, поиска скрытых ресурсов, эксплуатации XSS, LFI, SQL-инъекций, SSRF и подбора учетных данных. Курс поможет по-настоящему разобраться в том, как работают атаки на веб, и подходит для начинающих: темы разбираются последовательно, с видео, понятными примерами и практикой.
Министерство юстиции США предъявило обвинения жителю Атланты Самуэлю Тунику (Samuel Tunick), который стер данные со своего с…

В компании Check Point предупредили клиентов о критической уязвимости CVE-2026-16232, которая затрагивает продукты Security …
Когда NFS использует AUTH_SYS, сервер доверяет UID и GID, которые сообщает клиент, что можно превратить в обход прав доступа. Сегодня покажу, как через туннель добраться до внутреннего NFS-ресурса, выдать себя за нужную группу, забрать сертификаты для Docker и подделать клиентский серт.

Независимый ИБ-исследователь Рони К. Рой (Rony K Roy) заработал 78 000 долларов США за обнаружение уязвимости во внутренней …
Злоумышленники публикуют на форумах Steam фальшивые решения для различных проблем с играми и Windows. На самом деле такие ко…
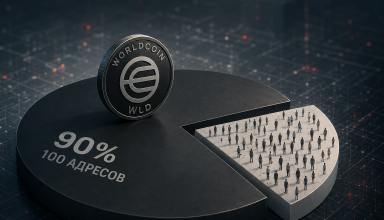
По данным документов, поданных специалистами Grayscale в SEC для запуска ETF на Worldcoin, примерно 90% всех токенов WLD в о…
Специалисты Hunt.io и ИБ-исследователь Боб Дьяченко (Bob Diachenko) нашли незащищенную инфраструктуру хакера, который примен…
В июне 2026 года ИБ-специалист Боб Дьяченко (Bob Diachenko) нашел в сети открытый сервер с базой данных, содержащей тысячи URL-адресов FortiGate и Fortinet VPN, логины, email-адреса и пароли в открытом виде. Считается, что это одна из крупнейших в истории подборок учетных данных для устройств Fortinet.
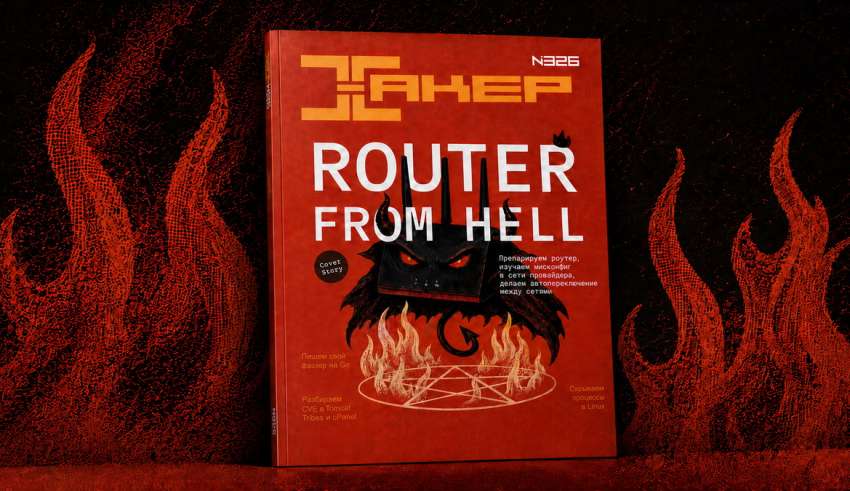
Первые два выпуска ежеквартального «Хакера» уже отпечатаны, а третий готовится к выходу в сентябре. На этот раз одной из центральных тем номера станут роутеры и сети: наши авторы доберутся до прошивки устройства через физический доступ, исследуют инфраструктуру провайдера и настроят одновременное подключение к нескольким сетям. До передачи журнала в типографию действует специальная цена — 1500 рублей за экземпляр.
Исследователи Confiant обнаружили вредоносную рекламную кампанию SourTrade, в ходе которой браузер жертвы сам собирает испол…
С 27 июля 2026 года GitHub как минимум вдвое снизит выплаты участникам публичной программы bug bounty. К примеру, за критиче…
На бирже криптовалютных деривативов BitMEX объявили о полном прекращении операций с 23 сентября 2026 года. В свое время кома…
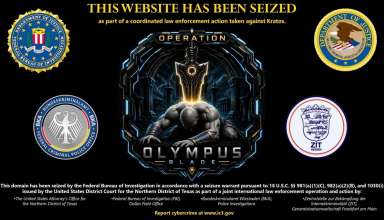
Правоохранительные органы Германии и США отключили инфраструктуру фишинговой платформы Kratos, которая использовалась для кр…

 Сайт защищен Qrator —