Главная Статьи

Статьи

Xakep #330

Суровая малиновая утка. Собираем Rubber Ducky на базе RP2040

Я постоянно вижу компьютеры без присмотра, к которым так и хочется подойти и ввести какую-нибудь полезную — от слова «пейлоад» — команду. Но делать это вручную долго и некрасиво. А что, если собрать простое устройство USB, которое будет уверенно косить под безобидную клавиатуру? Именно так я и поступил.

Xakep #330

Байт за байтом. Учимся восстанавливать структуры данных с помощью Ghidra и GDB

Сегодня мы разберем на практике, как реверсировать неизвестный бинарник C++ и восстанавливать скрытые структуры данных по косвенным признакам. Совместим статический анализ в Ghidra с динамическим анализом в GDB, проверим гипотезы экспериментами и разберемся, как устроено хранение коротких и длинных строк в std::string. Заодно увидим, почему в реверсе важно не доверять первой догадке и подтверждать выводы экспериментом.

Xakep #330

Лютый вайб! Подбираем бесплатные тулзы для вайбкодинга

Признавайся, вайбкодишь, пока никто не видит? Специально для тебя я перелопатил сотню инструментов и подобрал то, что реально дает хороший результат. Ты сможешь выбрать инструменты для самых разных задач — от простого кодинга до нишевых нужд.

Xakep #330

HTB Silentium. Превращаем доступ к ИИ-платформе Flowise в выполнение команд

Когда сервис для сборки AI-агентов принимает пользовательскую конфигурацию и затем выполняет ее как JavaScript, доступ к панели управления легко превращается в удаленное выполнение команд. В этой статье посмотрим, как сначала попасть в Flowise, используя утекший токен сброса пароля, а в конце повысим привилегии через атаку с символическими ссылками в Gogs.

Xakep #330

Гори, пекарня! Управляем подсветкой игровых устройств вручную

Наверняка у тебя есть игровые девайсы с красивой RGB-подсветкой, но для ее настройки разработчики каждого бренда предлагают свой проприетарный софт. Сегодня разберем, как сделать свою утилиту для синхронизации цвета подсветки между устройствами.

Xakep #330

Семечко от Mango. Разбираем и воспроизводим уязвимость в роутере по описанию с NVD

Думаю, каждый, кто интересуется ИБ, встречал упоминания CVE в статьях или постах. Возможно, кто-то даже хотел найти уязвимость своими руками. Сегодня мы с тобой рассмотрим поиск уязвимостей на примере роутера GL.iNet GL-MT300N-V2 Mango.

Xakep #330

Доверчивый банкир. Ищем уязвимости в мобильном банковском приложении

Со стороны кажется, что мобильные банковские приложения надежно защищены от любых попыток взлома, но порой оказывается, что они содержат множество уязвимостей, выявить которые можно вдумчивым тестированием. Историю пентеста одного такого приложения мы расскажем сегодня.

Xakep #330

Ботоферма. Как создать мини-ферму на Android и ESP32

В этой статье разберем устройство крошечной фермы для массовых действий, например автоматической регистрации аккаунтов. Микроконтроллер ESP32 будет назначать задания смартфону и забирать результаты. Впрочем, такая схема подойдет для самых разных сценариев.

Xakep #330
ВзломХардкор

HTB Pirate. Подменяем имя службы Kerberos и получаем репликацию паролей домена

В Active Directory право записи в атрибут SPN можно превратить в захват домена, что я сегодня и продемонстрирую. По пути разберем цепочку из компрометации старой машинной учетной записи Pre-Windows 2000, чтения пароля gMSA, входа по WinRM, SOCKS-туннеля во внутреннюю сеть, ретрансляции NTLM для настройки делегирования и дампа секретов с промежуточного сервера.

Xakep #329

Это база! Делаем свою сотовую сеть с шифрованием

Собрав свою базовую станцию на YateBTS, я обнаружил, что шифрование радиоканала там сломано и это не починить. Такой результат меня не устроил, и я пошел по другому пути. Сегодня покажу, как поднять свою соту на OsmoBTS, как программировать SIM-карты, и заодно глянем пару занятных штук, доступных, когда оператор — ты сам.

Xakep #329

Сам себе канарейка. Добавляем Canarytokens в документы Office

В юности мы часто угорали по приколюхе Canarytokens: указываешь почту, скачиваешь файл DOCX, XLSX или PDF, чуть правишь, отправляешь другу — и вычисляешь его по IP-адресу. Сегодня посмотрим на этот древний трюк с профессиональной точки зрения.

Xakep #329

Skipjack. Вскрываем криптоалгоритм Агентства национальной безопасности США

Сегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкости в итоге почти ничего не осталось.

Xakep #329

Что ж ты, Жека? Разбираем критическую уязвимость в Jenkins

В этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.

Xakep #329

MEGANews. Cамые важные события в мире инфосека за август

В этом месяце: ИБ-специалисты заманили северокорейских хакеров в фейковый криптостартап; исследователи показали, как расплачиваться просроченными банковскими картами; хакеры взломали более 14 тысяч камер Dahua в рамках кампании CameraSwarm; ИИ-агенты OpenAI и Anthropic вышли за пределы тестовых сред и атаковали реальные системы и людей; владельцы кошельков Coldcard потеряли более 100 миллионов долларов США из-за уязвимости, а также другие важные и интересные события августа.

Xakep #329

Эхо пустоты. Как из Windows вытаскивают следы удаленных файлов

После удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.

Xakep #329

Крипта с нуля. Разбираемся в криптокошельках

Мы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные кошельки, зачем нужен multisig и почему потеря seed-фразы может обернуться настоящей катастрофой.

Xakep #329

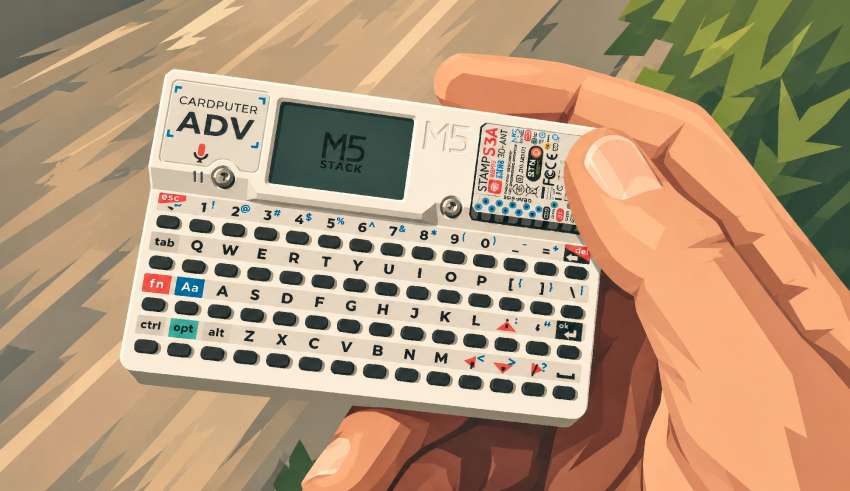
Карманный терминал. Тестируем M5Stack Cardputer ADV в полевых условиях
M5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.
Xakep #329

Тайные послания. Как работает текстовая стеганография с LLM

Сегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.

Xakep #329
ВзломДля начинающих

Bash с самого начала. Проходим путь от простых команд до сканирования сети

Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.

Xakep #329
ПриватностьДля начинающих

Пишите письма. Разбираем приемы атак на Windows через фишинг

Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.

Xakep #329

Copy Fail. Как четыре байта дают root в Linux

Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.

Xakep #329

Слушаем FM с RDS. Как я сделал автономный приемник на RDA5807

Сегодня мы доведем до законченного устройства приемник на RDA5807 с поддержкой RDS: добавим аудиоусилитель, аккумуляторное питание и новый дисплей, изготовим печатную плату и корпус, а затем немного доработаем прошивку. Заодно разберемся с энергопотреблением, автоматической настройкой станции и выводом на экран.

Xakep #329
ВзломХардкор

HTB Cobblestone. Используем XSS в браузере админа и превращаем SSTI в RCE

Если уязвимый обработчик доступен только администратору, до него можно добраться через хранимый XSS: заставить браузер админа отправить нужный запрос и вернуть нам результат. В этом райтапе покажу именно такую связку.

Xakep #329

Prototype без загрязнения. Эксплуатируем прототипы в JavaScript без prototype pollution

Prototype pollution — довольно известная атака в таких языках, как JavaScript или Python, которая приводит к серьезным последствиям. Исследуя один популярный проект, я придумал, как можно эксплуатировать прототипы по-новому, и решил поделиться этой идеей.

Xakep #329

Вымогатель-болтун. Как Devman прошел путь от новичка до преступника в розыске Интерпола

31 июля 2025 года Джон Ди Маджо открыл сообщение в зашифрованном мессенджере. Преступники обычно не любят, когда их деятельность расследуют, но этот написал сам. К сообщению была приложена фотография: дорогие часы, спортивные автомобили. Отправителя Ди Маджо знал.

Xakep #329

Слабое звено. Обходим проверку лицензии, анализируя JavaScript вместо байт-кода

Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке. Мы исследуем лицензионный механизм Java-приложения с веб-интерфейсом, разберемся в архитектуре Angular и NgRx, а заодно проверим, насколько полезен искусственный интеллект при анализе минифицированного кода.

Xakep #329

HTB Helix. Получаем рут через ПЛК ядерного реактора

В промышленных и IoT-системах привилегированные операции часто завязаны не на обычные права в ОС, а на состояние оборудования: режим работы, флаги тестирования и показания датчиков. В этой статье посмотрим на пример компрометации такой системы.

Xakep #329

Украденные токены и двойное вымогательство. Как взлом Klue затронул десятки ИТ- и ИБ-компаний

В июне 2026 года всего один забытый токен доступа привел к взлому Salesforce-инстансов десятков компаний. Злоумышленники скомпрометировали платформу конкурентной разведки Klue, внедрили код для кражи OAuth-токенов и через доверенные интеграции выгрузили CRM-данные клиентов. В числе пострадавших оказались HackerOne, Huntress, LastPass, BeyondTrust, Recorded Future, Snyk, Tanium и другие известные ИТ- и ИБ-компании.

Xakep #329

Охота на призраков. Как работает закрепление в Windows через WMI-подписки

Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.

Xakep #329

LD_PRELOAD Reloaded. Закрепляемся в Linux — от перехвата функций до руткита BEURK

«Зорко одно лишь сердце. Самого главного глазами не увидишь». Эта фраза Антуана де Сент-Экзюпери как нельзя лучше описывает ситуацию, в которой оказывается администратор взломанной системы. Его глаза — ls, ps, netstat — показывают ему не реальность, а то, что им позволено. Чтобы найти правду, нужно смотреть глубже: в механизмы загрузки библиотек, GOT, PLT. В этой статье мы научимся видеть то, что скрыто от глаз.

Xakep #329

Преступное закрытие. Расследуем, как пошла на дно биржа BitMart

Кит (имя изменено в целях конфиденциальности) пользовался BitMart уже два года и никогда не сталкивался с проблемами в работе платформы. В какой-то момент он доверил этой бирже все свои сбережения. С точки зрения инвестиционных фондов это была небольшая сумма — всего около 34 тысяч долларов, но для Кита и его семьи это были большие деньги.

Xakep #329

Новая мапа. Разбираем, что изменилось в sqlmap за последний год

Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi. Сегодня посмотрим, что это за фичи и как они пригождаются в работе пентестера.

Xakep #329
ВзломДля начинающих

HTB Kobold. Используем панель управления Docker для захвата хоста

Если у веб-панели управления контейнерами есть право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию. Я покажу такую эскалацию, а по пути получим доступ через удаленное выполнение команд в MCPJam Inspector, найдем скрытые поддомены, используем включение локального файла в PrivateBin через общий том.

Xakep #328

MEGANews. Cамые важные события в мире инфосека за июль

В этом месяце: Линус Торвальдс поддержал использование ИИ в разработке Linux; утечка затронула 55,3 миллиона аккаунтов Suno и раскрыла данные о том, как обучались модели компании; агенты OpenAI выбрались из песочницы и атаковали Hugging Face; ЕС ввел санкции против VK и разработчика мессенджера Max; в Linux нашли уязвимость Bad Epoll, а также другие важные и интересные события июля.

Xakep #328

Серый кардинал без посредников. Настраиваем потоки и алерты, пишем декодер для Graylog 7.1

Собирать логи — только половина дела. Система мониторинга становится по-настоящему полезной, когда сама отслеживает критические события и заранее предупреждает о проблемах. Сегодня разберем, как организовать такой мониторинг с помощью опенсорсного инструмента Graylog.

Xakep #328
GeekДля начинающих

Крипта с нуля. Изучаем экосистему криптовалют

Сегодня биткоин — лишь один из тысяч цифровых активов. Почему появились Litecoin и Ethereum? Зачем понадобились Monero, XRP и Cardano? Чем токен отличается от «настоящей» криптовалюты, а стейблкоин — от мемкоина? И почему одни проекты становятся фундаментом целых экосистем, тогда как другие исчезают спустя несколько лет? В этой статье мы посмотрим, как эволюционировали идеи, заложенные Сатоси Накамото, и во что превратилась криптоиндустрия за прошедшие годы.

Xakep #328

Восемь 0-day против Microsoft. Как Nightmare Eclipse превратил раскрытие уязвимостей в личную войну

Весной 2026 года в ИБ-сообществе начался конфликт, который быстро вышел за пределы обычного спора исследователя с компанией. Специалист, известный под ником Nightmare Eclipse (он же Chaotic Eclipse), начал публиковать рабочие эксплоиты для еще не исправленных уязвимостей в Windows, Microsoft Defender и BitLocker. За несколько месяцев на его счету оказалось восемь публично раскрытых 0-day, причем часть из них практически сразу начали применять злоумышленники.

Xakep #328

Автоматизация в Burp Suite. Учимся работать с макросами и правилами

Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.

Страница 1 из 30512345 102030...
CyberYozh

Рассылка

Важные события и скидка на подписку:

Форма защищена SmartCaptcha

«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков