Приложения VK и мессенджер Max удалили из магазина Google Play
Из магазина Google Play пропали приложения холдинга VK и мессенджер Max. Скачать их больше нельзя, однако в VK подчеркивают,…
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать
Из магазина Google Play пропали приложения холдинга VK и мессенджер Max. Скачать их больше нельзя, однако в VK подчеркивают,…
Специалисты Solar 4RAYS ГК «Солар» предупреждают, что злоумышленники используют блокировку Telegram и повышенный спрос на ср…
53-летнего гражданина Болгарии Россена Г. Иосифова (Rossen G. Iossifov) обвинили в краже 290 000 долларов США в криптовалюте…
Анонимный ИБ-исследователь Nightmare Eclipse опубликовал PoC-эксплоит LegacyHive для новой 0-day-уязвимости в Windows. Баг п…
Одна из самых сложных и запутанных задач при разработке многопоточных приложений — организовать совместную работу горутин. Тебе нужно выстроить правильный пайплайн обработки данных, аккуратно закрыть каналы и дождаться завершения горутин — даже если что-то пошло не так.

Представители Apple обвиняют OpenAI и своих бывших сотрудников в краже конфиденциальных данных. По версии Apple, бывший инже…
Специалисты Microsoft выпустили июльский пакет обновлений, который устраняет 622 уязвимости. Это крупнейший «вторник обновле…
RMM (remote monitoring and management) — класс инструментов для удаленного мониторинга и управления. Изначально они не задуманы как хакерский инструмент, но в руках злоумышленника могут в него превратиться. В этой статье разберем конкретные продукты и примеры ориентированной на них малвари.

Специалисты компании Proofpoint обнаружили шпионскую кампанию, участники которой взламывают почтовые серверы Roundcube в уни…
Управление по контролю за иностранными активами при Министерстве финансов США (OFAC) ввело санкции против VPN-сервиса First …
Аналитики компании Microsoft рассказали об обнаружении Windows-бэкдора GigaWiper, который объединяет в себе как минимум три …
Как пишет Forbes, в Минцифры подготовили проект третьего пакета мер по борьбе с мошенничеством. Сообщается, что сайты могут …
Специалисты из Тель-Авивского университета, Израильского технологического института и компании Intuit продемонстрировали ата…
Бывший переговорщик компании DigitalMint Анджело Мартино (Angelo Martino) получил 70 месяцев тюрьмы за сотрудничество с вымо…
Не успели отойти от CVE в n8n, как по сообществу ИИ-разработчиков был нанесен новый мощный удар. На этот раз уязвимость нашли в популярном конструкторе Langflow. Баг позволяет удаленно выполнить команды за один запрос.
Исследователи компании Nebula Security рассказали об уязвимости GhostLock (CVE-2026-43499), обнаруженной в ядре Linux. Этот …
Инженеры GitHub представили npm 12, в котором серьезно переработали безопасность механизма установки зависимостей. Lifecycle…
Исследователи из команды Ledger Donjon продемонстрировали атаку на аппаратные криптокошельки Tangem. Точно направленный лазе…
Власти Евросоюза внесли в санкционные списки VK и ООО «Коммуникационная платформа», стоящее за разработкой мессенджера Max. …
Веб-панели для администрирования часто закрыты от внешней сети, но после получения SSH-доступа их можно исследовать через туннель и превратить в путь к root. Сегодня я покажу, как это делать, но сначала через SQL-инъекцию вытащим хеши пользователей и подберем пароль для SSH.
В компании Progress Software выпустили срочное предупреждение для администраторов ShareFile, в котором сообщили о «реальной …
По информации «Коммерсанта», представители Минцифры обсуждают с российскими хостинг-провайдерами обязательную идентификацию …
Разработчики Microsoft выпустили патч для 0-day-уязвимости RoguePlanet в Microsoft Defender, однако исправление могло создат…
Разработчики OpenMandriva Linux заявили о попытке внутреннего саботажа, произошедшей после конфликта между участниками проек…
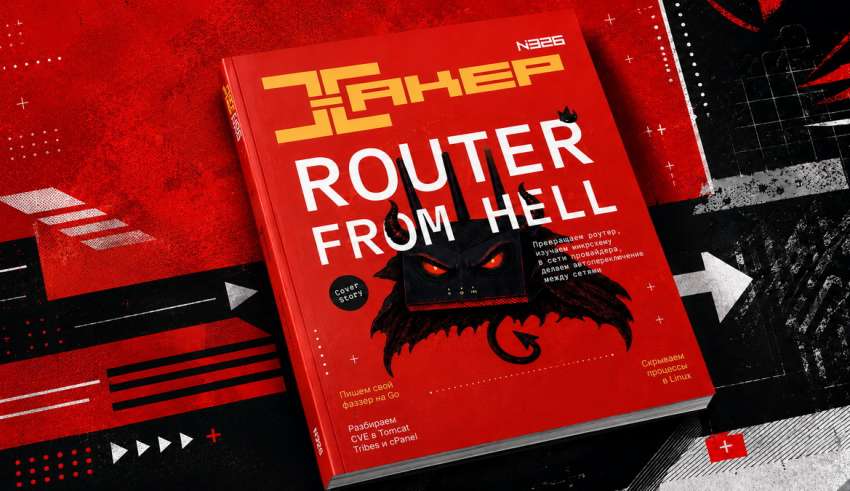
В этом году «Хакер» вернулся к регулярному печатному формату: четыре раза в год мы выпускаем большой глянцевый журнал на 240 полос. Первые два номера уже отпечатаны, а сейчас мы готовим третий — с материалами о роутерах, сетях, веб-пентестинге, безопасности LLM и не только. Пока журнал не ушел в печать, его можно заказать по специальной цене — 1500 рублей за экземпляр. Ближе к сентябрьскому релизу стоимость возрастет.
СМИ сообщают, что трафик абонентов зарубежных операторов, которые подключаются к российским сетям в роуминге, начали фильтро…
Специалисты YesWeHack и Sekoia обнаружили вредоносную кампанию, нацеленную на ИБ-исследователей: злоумышленники публикуют на…
За последние годы мы слышали про блокчейн много: про революцию финансов, про свободные деньги и про бесконечный скам. Мнений на этот счет много, но факт простой: через блокчейн все чаще передают деньги, как обычные юзеры, так и блечеры. Поэтому для эффективных расследований в рамках AML или threat intelligence нам нужно уметь отслеживать криптовалютные транзакции.
В браузер DuckDuckGo добавили встроенную блокировку видеорекламы на YouTube. Разработчики сообщили, что новая функция не тре…
Специалисты Шаньдунского университета разработали новый способ кражи данных с компьютеров, полностью изолированных от внешни…
В материалах дела 19-летнего Питера Стоукса (Peter Stokes), которого власти США связывают с хак-группой Scattered Spider, об…
Независимый ИБ-исследователь Хену Ким (Hyunwoo Kim) обнаружил уязвимость Januscape в гипервизоре KVM. Баг позволяет атакующе…
Эксперты Citizen Lab подтвердили, что iPhone бывшего депутата Европарламента Стелиоса Кулоглу (Stelios Kouloglou) скомпромет…
В браузере Opera GX обнаружена уязвимость, из-за которой вредоносный сайт мог без разрешения установить аддон GX Mods, а зат…
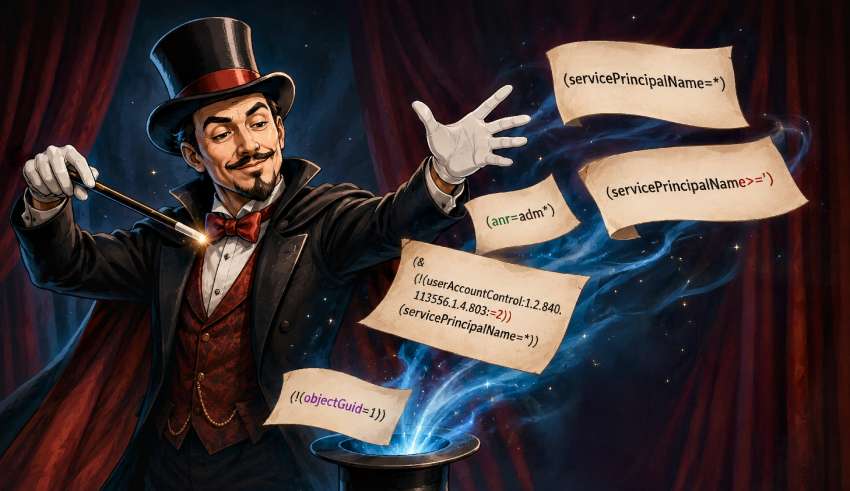
LDAP-запросы лежат в основе разведки Active Directory: от Kerberoasting в Impacket до сбора графа в BloodHound. Фильтры, атрибуты и база поиска становятся удобными сигнатурами для детекта подозрительной активности. В этой статье разберем, как устроены такие запросы, где именно их можно мониторить и какие приемы обфускации помогают менять форму запроса, сохраняя тот же результат.
Специалисты CERT/CC предупредили о недокументированном механизме аутентификации в прошивках роутеров Tenda. Бэкдор позволяет…
Исследователи из компании Check Point обнаружили сгенерированный при помощи DeepSeek вредонос. Модель превратила теоретическ…
Эксперты «Лаборатории Касперского» обнаружили фишинговую кампанию, участники которой злоупотребляют механизмом Microsoft Dev…
Злоумышленники начали эксплуатировать свежую уязвимость в Adobe ColdFusion (CVE-2026-48282) спустя около двух часов после пу…
Аналитики из компании Sysdig предупредили об обнаружении шифровальщика JadePuffer. Специалисты считают, что это первый задок…

 Сайт защищен Qrator —