В Android 17 появится дополнительная защита от мошеннических звонков и функция Intrusion Logging
В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соед…

Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журнал
Полный доступ к статьям и архиву выпусков
6 000 ₽ в год
Подписаться
Совместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курс
Лучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журнал
В Android 17 появится система, которая сможет распознавать поддельные звонки якобы «из банка» и автоматически разрывать соед…
В Берлине стартовало соревнование Pwn2Own Berlin 2026, посвященное взлому корпоративных технологий и ИИ. В первый день иссле…
Сокрытие процессов — классическая задача для малвари. Обычно это территория руткитов: LKM-модули, перехват syscall-таблицы, подмена обработчиков в /proc. Все это требует загрузки кода в ядро, компиляции под конкретную версию и оставляет заметные следы. Но есть способ проще. Никаких модулей ядра и компиляции, только один штатный вызов mount с флагом MS_BIND.

Исследователи из компании DepthFirst AI обнаружили в NGINX критическую уязвимость CVE-2026-42945, набравшую 9,2 балла по шка…
Новая волна атак малвари Shai-Hulud затронула сотни пакетов в npm и PyPI. Хакеры из группировки TeamPCP скомпрометировали по…
Исследователи обнаружили уже третью за последние недели уязвимость в Linux, связанную с повышением привилегий. Новый баг пол…
Тайваньская компания Foxconn подтвердила, что ее североамериканские предприятия пострадали от кибератаки. Пока в компании не…
В обычный пятничный вечер я залез в Winbox поправить NAT — и обнаружил в Neighbors своего MikroTik два десятка чужих устройств: роутеры, NAS, точки доступа неизвестных контор. В этой статье я расскажу, как выяснил, что провайдер свалил всех корпоративных клиентов в один L2-сегмент без какой‑либо изоляции, разберу шесть сценариев атак — от ARP spoofing и брутфорса MAC Telnet до инъекции маршрутов через OSPF и построения ботнета, не выходящего в интернет, — и покажу, как закрыть периметр своими силами, раз уж провайдеру это неинтересно.

В этом месяце разработчики Microsoft исправили множество уязвимостей в продуктах компании, включая баги в DNS Client, Netlog…

Даже киберпреступники начали уставать от ИИ-слопа — потока низкокачественного контента, сгенерированного нейросетями. Издани…
Недовольный действиями компании Microsoft ИБ-исследователь Chaotic Eclipse (он же Nightmare-Eclipse) выложил на GitHub еще д…
RubyGems — основной пакетный менеджер экосистемы Ruby — временно закрыл регистрацию новых аккаунтов после масштабной атаки н…
Новый Linux-червь PCPJack атакует облачную инфраструктуру, ворует учетные данные и одновременно «зачищает» системы от другой…
Основатель и ведущий разработчик Curl Даниэль Стенберг (Daniel Stenberg) протестировал «закрытую» ИИ-модель Mythos компании …
cPanel — популярная панель управления хостингом, которая занимает около 20% рынка среди панелек. Shodan находит 1,5 миллиона серверов, где она установлена. Один сервер с панелью может обслуживать тысячи сайтов, и всего их десятки, если не сотни миллионов. Поэтому новость о zero-day-уязвимости в cPanel серьезно напугала многих админов.
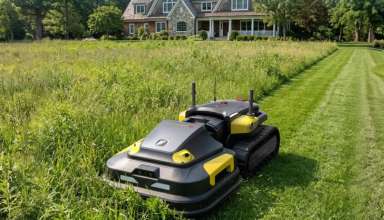
ИБ-исследователь Андреас Макрис (Andreas Makris) обнаружил критические проблемы в роботах компании Yarbo — модульных газонок…
На прошлой неделе хакеры взломали компанию Instructure, разрабатывающую образовательную платформу Canvas, подменили страницы…
В этот раз мы декомпилируем .NET-приложение и получим учетные данные для подключения к серверу Microsoft SQL Server. Затем через связанный сервер и DNS-спуфинг добудем учетные данные пользователя. Для повышения привилегий выполним инъекцию команд в локально доступный SOAP-сервис.
Первый зампред комитета Госдумы по информполитике и председатель РОЦИТ Антон Горелкин заявил, что компания Microsoft, которо…

На Тайване арестовали 23-летнего студента по фамилии Линь (Lin), которого обвиняют во вмешательстве в работу высокоскоростно…
Представители МТС, «Билайна», «Мегафона» и T2 договорились с разработчиками Max о доставке кодов подтверждений, уведомлений …
В Google сообщили, что злоумышленники впервые использовали ИИ-модель для поиска и эксплуатации уязвимости нулевого дня. Обна…
Исследователи из компании HiddenLayer обнаружили на платформе Hugging Face вредоносный репозиторий Open-OSS/privacy-filter, …
Через официальный сайт DAEMON Tools почти месяц распространялись троянизированные версии ПО с бэкдором внутри. Исследователи…
Сегодня поговорим о том, как повысить безопасность сервера на примере парольного менеджера Пассворк. Я покажу, как сократить поверхность атаки, а также напишем скрипт, который отстучит тебе в ЛС об атаке на менеджер паролей.
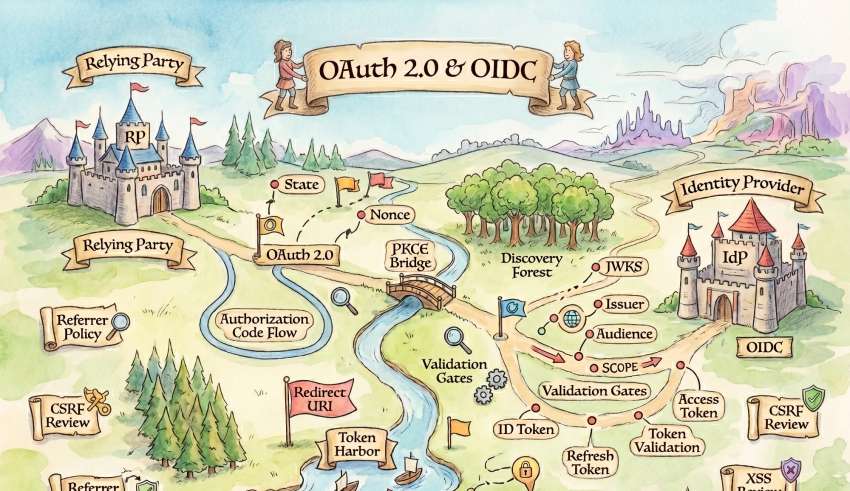
Протоколы OAuth 2.0 и OIDC сегодня широко используются, однако разработчики могут по‑своему трактовать спецификацию этих протоколов при реализации в приложениях. Если намеренно не озадачиться вопросами безопасности, в реализации могут возникнуть мисконфиги, способные привести к опасным уязвимостям, например к захвату аккаунта.
В этой статье подробно рассмотрим, как с помощью Network File System можно повысить привилегии на Linux-сервере. Я покажу способы быстро поднять привилегии до root благодаря кривой конфигурации и недостаткам системы.
В марте 2026 года хакерская группа TeamPCP провела серию каскадных атак на цепочку поставок. Началось все с компрометации сканера уязвимостей Trivy и компании Aqua Security, а затем атака затронула npm, PyPI, Checkmarx, Telnyx и десятки тысяч CI/CD-пайплайнов по всему миру.
Сегодня мы сравним два мощных компьютера, самостоятельно собранных для сложных вычислений, и проведем их тестирование. Мы выясним, какая конфигурация работает лучше, как покажут себя процессоры AMD EPYC и Intel Xeon и какой объем и тип памяти оптимален для подобных задач.
Обфускация кода никогда не была панацеей. Это всегда был компромисс: разработчики жертвовали читаемостью и удобством отладки, атакующие — временем и ресурсами. И до определенного момента этот компромисс работал. Коммерческие обфускаторы вроде DexGuard или DexProtector действительно могли задержать опытного реверс‑инженера на недели, делая атаку экономически нецелесообразной для большинства сценариев.
Конец 2025-го и начало 2026 года прошли под знаком одного небольшого опенсорсного проекта, который сначала свел с ума GitHub, а потом — ИБ‑сообщество. Локальный ИИ‑ассистент OpenClaw австрийского разработчика Петера Штайнбергера (Peter Steinberger) за пару месяцев собрал сотни тысяч звезд, армию пользователей, а его автора пригласили работать в компании OpenAI.
По состоянию на апрель 2026 года Telegram работает лишь у тех, кто умеет и хочет пользоваться средствами для обхода блокировок. В этом году против Павла Дурова возбудили уголовное дело о содействии терроризму, реклама в Telegram оказалась вне закона, и Дуров приветствовал россиян «в цифровом сопротивлении». В этой статье «Хакер» собрал хронику событий последних месяцев.
Спустя всего пару недель после истории с CopyFail исследователи раскрыли еще одну опасную уязвимость повышения привилегий — …
Атака на цепочку поставок затронула инструменты компании Checkmarx, привела к краже секретов и утечке данных из приватных ре…
Сканер Cloudflare отметил домен max[.]ru как spyware, но разработчики мессенджера утверждают, что это ложное срабатывание, к…

В cPanel и WebHost Manager (WHM) обнаружили критическую уязвимость, позволяющую обойти аутентификацию и войти в панель управ…
В этом месяце: злоумышленники скомпрометировали npm-пакет Axios и раздавали RAT разработчикам; Anthropic представила закрытую модель Claude Mythos, которая нашла тысячи 0-day, но энтузиасты тут же получили к ней доступ; российские власти развернули масштабную кампанию против VPN; исследователь Chaotic Eclipse объявил войну Microsoft и публикует эксплоиты для непропатченных уязвимостей; у DeFi-платформы Drift украли 285 миллионов долларов, а также другие важные и интересные события апреля.

Издание Torrent Freak сообщило, что на этой неделе десятки пиратских стриминговых сайтов (включая Sflix, Myflixerz, HDtoday …
Аналитики «Лаборатории Касперского» предупредили, что хак-группа HeartlessSoul сместила фокус атак: теперь злоумышленники ак…
На этой неделе основатель компании PocketOS Джер Крейн (Jer Crane) рассказал, как Cursor с моделью Claude Opus 4.6 за девять…

 Сайт защищен Qrator —