Критический баг в GitLab уже взяли на вооружение хакеры
Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19…
Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журналПолный доступ к статьям и архиву выпусков
6 000 ₽ в год
ПодписатьсяСовместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курсЛучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журнал
Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19…

Разработчики Microsoft предложили пользователям временное решение для проблем с играми, которые возникают после выхода авгус…

Исследователи из компании Adversa AI обнаружили способ обхода защитных механизмов Grok с помощью зашифрованных вредоносных и…
Разработчики Microsoft исправили пять критических уязвимостей в облачных сервисах Entra ID, Azure Arc, Exchange Online и Azu…
Сегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.
Хакеры проникли в сеть небольшой польской ТЭЦ через приватный сегмент мобильной сети и остановили работу паровой турбины и с…
В популярном плагине Forminator Forms для WordPress обнаружили критическую уязвимость, которая позволяет неаутентифицированн…

На своем сайте в даркнете хакеры из группы ShinyHunters заявили, что взломали ИБ-компанию ReliaQuest, опубликовав скриншоты …
Из-за проблемы с Bluetooth-наушниками разработчик Мэтт Каллаган (Matt Callaghan) случайно обнаружил, что сайт Aliexpress исп…
В Comcast представили платформу Xfinity Shield, которая превращает Wi-Fi-роутеры Xfinity в датчики движения: система замечае…
Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 2…
Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.
ИБ-специалисты из компании Infoblox предупреждают о масштабной схеме использования доменов с истекшим сроком регистрации. Зл…
На конференции USENIX Security 2026 исследователи из Массачусетского университета в Амхерсте (University of Massachusetts Am…
Эксперты «Лаборатории Касперского» обнаружили вредоносную кампанию, нацеленную на автомобильные головные устройства (Head Un…
Злоумышленники скомпрометировали аккаунт мейнтейнера сразу нескольких популярных Rust-пакетов и опубликовали вредоносные вер…
Пользователь с ником CyberLeek опубликовал новую партию утечек из GTA VI, сопроводив их тикером собственного криптотокена $C…
Исследователи из компании A Security обнаружили несколько уязвимостей в Zoom, которые получили общее название Zoomsday и поз…
Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.
Скрывающийся под псевдонимом сооснователь криптоказино Rollbit, известный под ником Lucky, был задоксен независимым ресерчер…
Специалисты агрегатора утечек Have I Been Pwned (HIBP) проанализировали данные, похищенные во время недавнего взлома платфор…
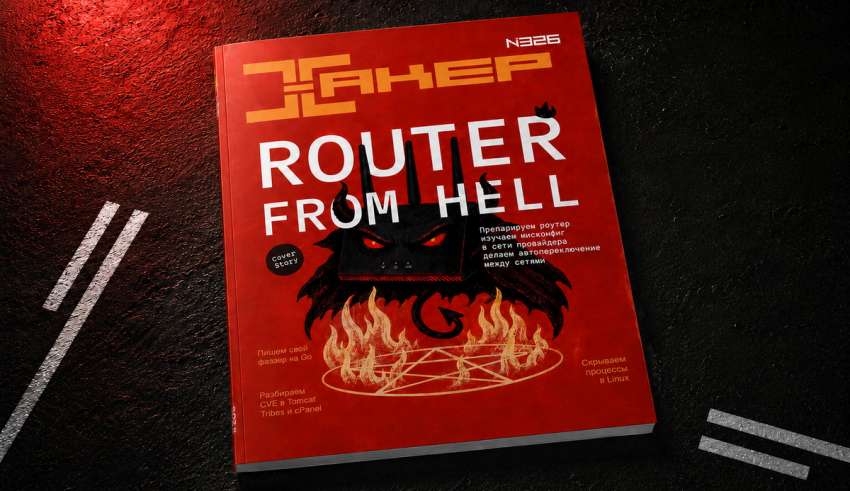
Третий ежеквартальный выпуск «Хакера» уже передан в печать, а значит, сбор предварительных заказов завершен. Совсем скоро мы начнем рассылать читателям журналы, пахнущие типографской краской. Еще несколько дней номер можно приобрести по прежней специальной цене — 1500 рублей. На следующей неделе стоимость возрастет. Если ты собирался забрать журнал по цене предзаказа — сейчас самое время.
В OpenAI сообщают, что пересмотрели правила безопасности при обучении и тестировании мощных ИИ-моделей. Теперь код, сгенерир…

Специалисты компании ThreatFabric обнаружили новую Android-малварь Manic, которая сочетает в себе функции банковского трояна…

Представители Microsoft объяснили, почему первое крупное накопительное обновление для Exchange Server Subscription Edition (…

Вымогательская группировка Clop заявила, что похитила 89 Гбайт данных у нефтегазовой компании Shell, после чего представител…
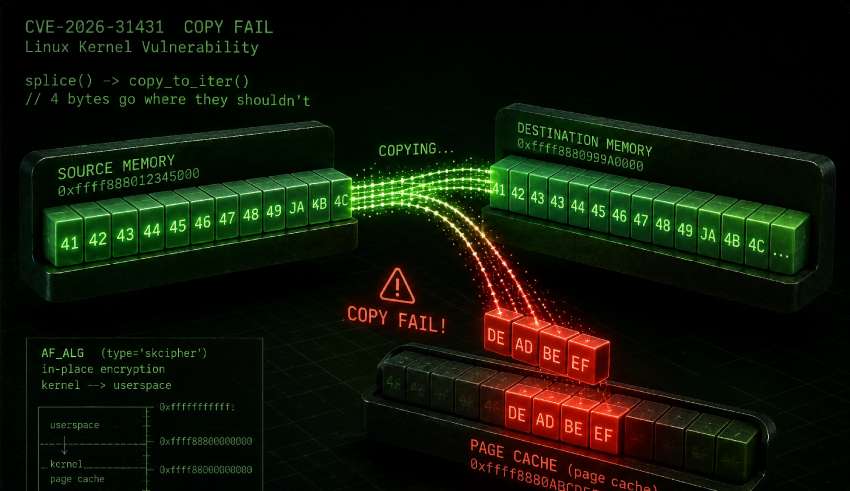
Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.
Как известно, в ИТ и ИБ невозможно однажды научиться всему. Технологии и инструменты постоянно меняются, появляются новые классы атак и уязвимостей, вчерашние решения устаревают, а привычные подходы приходится пересматривать. Подписка на «Хакер» — это отличный способ регулярно пополнять знания и не выпадать из контекста. В сентябре годовая подписка подорожает до 5500 рублей, так как время, к сожалению, диктует нам свои правила. Однако до конца августа ее можно оформить или продлить по текущей цене, получив доступ ко всем материалам «Хакера» за 27 лет.
Исследователи из GRIT (GuidePoint Research and Intelligence Team) обнаружили необычную вымогательскую кампанию. Некто под им…
Компания Apple предупредила пользователей в 110 странах о возможных атаках с применением коммерческого шпионского ПО. Правоз…
ИБ-исследователи обнаружили масштабную кампанию CameraSwarm, в рамках которой хакеры взломали уже 14 530 IP-камер Dahua. По …

Исследователи компании Varonis обнаружили три уязвимости в Microsoft Copilot Personal, которые получили общее название CoSni…

Разработчики протокола кроссчейн-ликвидности Maya Protocol остановили сеть MAYAChain после того, как злоумышленник воспользо…

Специалисты компании Fortinet обнаружили новый Linux-ботнет Evooo1Bot, построенный на базе исходного кода Mirai. Малварь ата…
Сегодня мы доведем до законченного устройства приемник на RDA5807 с поддержкой RDS: добавим аудиоусилитель, аккумуляторное питание и новый дисплей, изготовим печатную плату и корпус, а затем немного доработаем прошивку. Заодно разберемся с энергопотреблением, автоматической настройкой станции и выводом на экран.
На седьмой международной конференции по практической кибербезопасности OFFZONE 2026 выступят более 130 ИБ-специалистов. Иссл…

По информации «Коммерсанта», в Минцифры обсуждают новый этап масштабной реформы телеком-рынка. Так, если провайдер лишится л…

В Бразилии арестованы четверо подозреваемых в масштабном банковском мошенничестве, в ходе которого злоумышленникам удалось п…

Автор и редактор CTFtime.org, руководитель команды безопасности инфраструктуры «Яндекса» Эльдар Заитов откроет программу сед…
Разработчики GitLab выпустили срочные патчи для Community Edition (CE) и Enterprise Edition (EE), устраняющие критическую уя…

 Сайт защищен Qrator —