Взломан провайдер МФА-сообщений Cisco
Специалисты Cisco Duo предупреждают, что хакеры атаковали неназванного провайдера услуг телефонии и похитили журналы VoIP и …

Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журнал
Полный доступ к статьям и архиву выпусков
6 000 ₽ в год
Подписаться
Совместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курс
Лучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журналСпециалисты Cisco Duo предупреждают, что хакеры атаковали неназванного провайдера услуг телефонии и похитили журналы VoIP и …
Голландская компания Nexperia сообщила, что в марте 2024 года хакеры взломали ее системы и похитили данные. Вымогатели уже о…
Сегодня мы с тобой пройдемся по последним трендам в ИБ, посмотрим, какие новые идеи занимают умы специалистов по безопасности (в том числе моей команды) и какие публикации на эту тему можно почитать.
Министерство юстиции США объявило об аресте и предъявлении обвинений Чарльзу Парксу III (Charles O. Parks III), также извест…
Новая кампания хак-группы TA558 получила название SteganoAmor, так как хакеры используют стеганографию и скрывают вредоносны…
Экс-сотрудник компании Amazon, ИБ-специалист Шакиб Ахмед (Shakeeb Ahmed) был приговорен к трем годам лишения свободы за взло…
Компания Roku сообщила, что 576 000 пользовательских учетных записей были взломаны в результате новой волны credential stuff…
В этом райтапе мы используем уязвимость внедрения команд в Ghostscript с целью фишинга. Также получим сессию в Docker чрез загрузку веб‑шелла и повысим привилегии в Docker через GameOverlay.
Неизвестные злоумышленники более двух недель успешно эксплуатировали 0-day уязвимость в брандмауэрах Palo Alto Networks, п…
СМИ сообщают, что в марте и апреле Роскомнадзор ограничил доступ к сайтам восьми иностранных хостинг-провайдеров, которые не…
В десктопном приложении Telegram для Windows устранили уязвимость нулевого дня, которая могла использоваться для обхода пред…
Агентство по кибербезопасности и защите инфраструктуры США (CISA) заявило, что расследует недавний взлом компании Sisense, з…
Уязвимость шестилетней давности в веб-сервере Lighttpd, используемом в BMC (Baseboard Management Controller), ускользнула от…
Microsoft устранила ошибку в системе безопасности, из-за которой внутренние файлы и учетные данные были публично доступны в …
В этой статье я покажу, как на Python можно сделать инъекцию ложных маршрутов в домен EIGRP. При некотором везении такая инъекция позволит злоумышленнику провести атаку типа MITM или на некоторое время устроить хаос в домене маршрутизации. Мы в деталях разберем процесс установления соседства с маршрутизатором и обмен маршрутной информацией, а в качестве бонуса смастерим несложный графический интерфейс.
Компания LastPass обнаружила, что злоумышленники атаковали одного из ее сотрудников при помощи голосовой фишинговой атаки. Н…
По данным СМИ, в этом году Роскомнадзор планирует начать применять ИИ для ведения реестра запрещенной информации. Ожидается,…
Компания Apple оповестила пользователей iPhone в 92 странах мира о «наемной шпионской атаке», в рамках которой неизвестные п…
Аналитики Proofpoint считают, что злоумышленники используют для распространения инфостилера Rhadamanthys PowerShell-скрипт, …
Специалисты из группы VUSec при Амстердамском свободном университете представили новую вариацию атаки Spectre v2, которая за…
Эксперты компании Checkmarx обнаружили, что злоумышленники злоупотребляют функциями поиска на GitHub, чтобы обманом заставля…
В этой статье я расскажу, как происходит реверс‑инжиниринг реального медицинского оборудования. На примере картриджа для аппарата Liposonix мы разберем базовые приемы обратной разработки протоколов цифровых устройств и посмотрим, как можно подделать передаваемые данные. Оказалось, что имитировать оригинальный картридж можно при помощи МК ATmega.
В рамках апрельского набора обновлений компания Microsoft выпустила исправления для 150 уязвимостей в своих продуктах: 67 из…
Уязвимость, получившая название BatBadBut и идентификатор CVE-2024-24576 (максимальные 10 баллов по шкале CVSS), затрагивает…
Злоумышленники уже атакуют более 92 000 устаревших устройств NAS компании D-Link, которые доступны через интернет. Дело в то…
Аналитики компании FACCT обнаружили новую вымогательскую группировку Muliaka, которая атакует российские компании как миниму…
Компания Crowdfense предлагает в общей сложности 30 миллионов долларов за эксплоиты для уязвимостей нулевого дня в Android, …
Уязвимости в умных телевизорах LG, работающих под управлением WebOS, позволяют злоумышленниками обойти авторизацию и получит…
По данным специалистов Data Leakage & Breach Intelligence (DLBI), хак-группа DumpForums заявила о взломе сервера Департамент…
Стремясь повысить устойчивость Chrome перед проблемами памяти, Google добавляет в свой браузер песочницу V8, и теперь ИБ-исс…
Когда я только начал вливаться в мир хакерства, мне дико не хватало информации, ее приходилось собирать по крупицам. В этом материале я постарался изложить то, чего мне тогда не доставало, — всю информацию по реверсу в сжатом и систематизированном виде. А для наглядности мы с тобой разберем боевую задачу — реверс программы libexif.
Эксперты Positive Technologies отнесли к трендовым уязвимостям марта пять проблем, обнаруженных в продуктах Fortinet, JetBra…
Разработчики проекта Notepad++ пытаются добиться закрытия популярного сайта, который выдает себя за Notepad++, и теперь попр…
Специалисты компании FACCT зафиксировали использование в России новой мошеннической схемы, которая позволяет злоумышленникам…
Visa предупреждает о росте активности новой версии малвари JsOutProx, нацеленной на финансовые учреждения и их клиентов.
Компания Cisco выпустила предупреждение об XSS-уязвимости в маршрутизаторах для малого бизнеса серии RV. Так как поддержка э…
Компания Acuity, работающая с государственными органами США, подтвердила, что хакеры взломали ее репозитории на GitHub и пох…
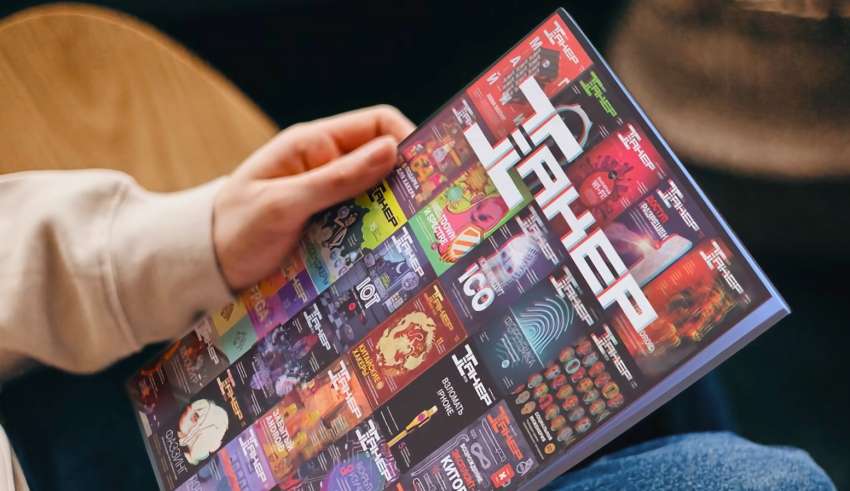
Мы начали подготовку второго бумажного спецвыпуска «Хакера». В него войдут лучшие статьи 2017–2019 годов, никогда не публиковавшиеся в «бумаге».
В этом райтапе я покажу, как совершить побег из песочницы vm2. Затем получим RCE на сервере, найдем базу данных и извлечем из нее учетные данные. А для повышения привилегий нам предстоит проэксплуатировать уязвимость в пользовательском скрипте на Bash.
Специалисты Sansec предупредили, что хакеры уже используют свежую уязвимость в Magento (CVE-2024-20720) и с ее помощью внедр…

 Сайт защищен Qrator —