OFFZONE 2026. Заглядываем на легендарную ИБ-тусовку
Теплый сезон в ИБ-сообществе традиционно завершается ежегодной международной конференцией по практической кибербезопасности OFFZONE. В этом году она прошла в седьмой раз — 20–21 августа в Москве.
Теплый сезон в ИБ-сообществе традиционно завершается ежегодной международной конференцией по практической кибербезопасности OFFZONE. В этом году она прошла в седьмой раз — 20–21 августа в Москве.
В этой статье мы реализуем hexdump на PHP, изучим строение тегов ID3v2 с информацией о содержимом MP3-файлов и будем их менять базовыми средствами языка. Заодно ты немного освоишь и сам PHP, что для пентестера будет совсем не лишним.
Купить крипту в большинстве случаев примерно так же просто, как билет на самолет: открыл сайт, выбрал сумму, указал способ оплаты, перечислил средства и получил результат. Но внешнее сходство заканчивается ровно в тот момент, когда ты пытаешься понять, как работает этот механизм и какие потенциальные опасности он несет. В этой статье мы разберем способы покупки криптовалют, а также выясним, чем они различаются и каковы их особенности.
Сегодня я расскажу, как начать разрабатывать свои сценарии для Nmap. В статье разберем основу и обязательные элементы кода, а затем напишем три полноценных скрипта для пентеста.
8 января 2026 года злоумышленник вывел примерно 8535 ETH (на тот момент около 26,4 миллиона долларов) из смарт-контракта проекта Truebit. Ошибка в функции расчета цены позволила атакующему минтить новые токены почти бесплатно. После атаки цена токена TRU обрушилась более чем на 99% за несколько часов.
Я постоянно вижу компьютеры без присмотра, к которым так и хочется подойти и ввести какую-нибудь полезную — от слова «пейлоад» — команду. Но делать это вручную долго и некрасиво. А что, если собрать простое устройство USB, которое будет уверенно косить под безобидную клавиатуру? Именно так я и поступил.
Сегодня мы разберем на практике, как реверсировать неизвестный бинарник C++ и восстанавливать скрытые структуры данных по косвенным признакам. Совместим статический анализ в Ghidra с динамическим анализом в GDB, проверим гипотезы экспериментами и разберемся, как устроено хранение коротких и длинных строк в std::string. Заодно увидим, почему в реверсе важно не доверять первой догадке и подтверждать выводы экспериментом.
Признавайся, вайбкодишь, пока никто не видит? Специально для тебя я перелопатил сотню инструментов и подобрал то, что реально дает хороший результат. Ты сможешь выбрать инструменты для самых разных задач — от простого кодинга до нишевых нужд.
Когда сервис для сборки AI-агентов принимает пользовательскую конфигурацию и затем выполняет ее как JavaScript, доступ к панели управления легко превращается в удаленное выполнение команд. В этой статье посмотрим, как сначала попасть в Flowise, используя утекший токен сброса пароля, а в конце повысим привилегии через атаку с символическими ссылками в Gogs.
Наверняка у тебя есть игровые девайсы с красивой RGB-подсветкой, но для ее настройки разработчики каждого бренда предлагают свой проприетарный софт. Сегодня разберем, как сделать свою утилиту для синхронизации цвета подсветки между устройствами.
Думаю, каждый, кто интересуется ИБ, встречал упоминания CVE в статьях или постах. Возможно, кто-то даже хотел найти уязвимость своими руками. Сегодня мы с тобой рассмотрим поиск уязвимостей на примере роутера GL.iNet GL-MT300N-V2 Mango.
Со стороны кажется, что мобильные банковские приложения надежно защищены от любых попыток взлома, но порой оказывается, что они содержат множество уязвимостей, выявить которые можно вдумчивым тестированием. Историю пентеста одного такого приложения мы расскажем сегодня.
В этой статье разберем устройство крошечной фермы для массовых действий, например автоматической регистрации аккаунтов. Микроконтроллер ESP32 будет назначать задания смартфону и забирать результаты. Впрочем, такая схема подойдет для самых разных сценариев.
В Active Directory право записи в атрибут SPN можно превратить в захват домена, что я сегодня и продемонстрирую. По пути разберем цепочку из компрометации старой машинной учетной записи Pre-Windows 2000, чтения пароля gMSA, входа по WinRM, SOCKS-туннеля во внутреннюю сеть, ретрансляции NTLM для настройки делегирования и дампа секретов с промежуточного сервера.
Собрав свою базовую станцию на YateBTS, я обнаружил, что шифрование радиоканала там сломано и это не починить. Такой результат меня не устроил, и я пошел по другому пути. Сегодня покажу, как поднять свою соту на OsmoBTS, как программировать SIM-карты, и заодно глянем пару занятных штук, доступных, когда оператор — ты сам.
В юности мы часто угорали по приколюхе Canarytokens: указываешь почту, скачиваешь файл DOCX, XLSX или PDF, чуть правишь, отправляешь другу — и вычисляешь его по IP-адресу. Сегодня посмотрим на этот древний трюк с профессиональной точки зрения.
Сегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкости в итоге почти ничего не осталось.
В этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.
В этом месяце: ИБ-специалисты заманили северокорейских хакеров в фейковый криптостартап; исследователи показали, как расплачиваться просроченными банковскими картами; хакеры взломали более 14 тысяч камер Dahua в рамках кампании CameraSwarm; ИИ-агенты OpenAI и Anthropic вышли за пределы тестовых сред и атаковали реальные системы и людей; владельцы кошельков Coldcard потеряли более 100 миллионов долларов США из-за уязвимости, а также другие важные и интересные события августа.
После удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.
Мы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные кошельки, зачем нужен multisig и почему потеря seed-фразы может обернуться настоящей катастрофой.
M5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.
Сегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.
Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.
Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.
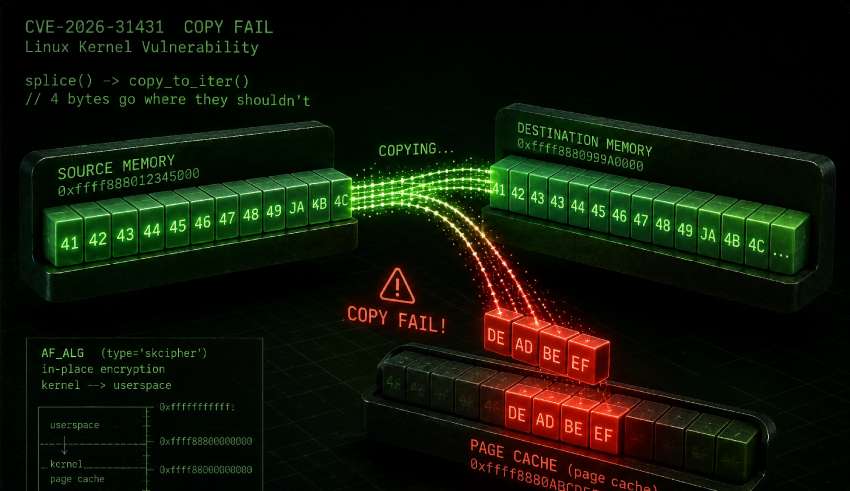
Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.
Сегодня мы доведем до законченного устройства приемник на RDA5807 с поддержкой RDS: добавим аудиоусилитель, аккумуляторное питание и новый дисплей, изготовим печатную плату и корпус, а затем немного доработаем прошивку. Заодно разберемся с энергопотреблением, автоматической настройкой станции и выводом на экран.
Сегодня я расскажу и покажу на примерах, как создавать ботов с помощью чистого кода и специальных конструкторов вроде ZennoPoster.
Если уязвимый обработчик доступен только администратору, до него можно добраться через хранимый XSS: заставить браузер админа отправить нужный запрос и вернуть нам результат. В этом райтапе покажу именно такую связку.
Prototype pollution — довольно известная атака в таких языках, как JavaScript или Python, которая приводит к серьезным последствиям. Исследуя один популярный проект, я придумал, как можно эксплуатировать прототипы по-новому, и решил поделиться этой идеей.
31 июля 2025 года Джон Ди Маджо открыл сообщение в зашифрованном мессенджере. Преступники обычно не любят, когда их деятельность расследуют, но этот написал сам. К сообщению была приложена фотография: дорогие часы, спортивные автомобили. Отправителя Ди Маджо знал.
Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке. Мы исследуем лицензионный механизм Java-приложения с веб-интерфейсом, разберемся в архитектуре Angular и NgRx, а заодно проверим, насколько полезен искусственный интеллект при анализе минифицированного кода.
Сегодня разберем красивый случай инъекции шаблонов, которая дает полноценное RCE в популярном продукте RAGFlow. Результатом будет взлом одной строкой кода.
В промышленных и IoT-системах привилегированные операции часто завязаны не на обычные права в ОС, а на состояние оборудования: режим работы, флаги тестирования и показания датчиков. В этой статье посмотрим на пример компрометации такой системы.
В июне 2026 года всего один забытый токен доступа привел к взлому Salesforce-инстансов десятков компаний. Злоумышленники скомпрометировали платформу конкурентной разведки Klue, внедрили код для кражи OAuth-токенов и через доверенные интеграции выгрузили CRM-данные клиентов. В числе пострадавших оказались HackerOne, Huntress, LastPass, BeyondTrust, Recorded Future, Snyk, Tanium и другие известные ИТ- и ИБ-компании.
Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.
«Зорко одно лишь сердце. Самого главного глазами не увидишь». Эта фраза Антуана де Сент-Экзюпери как нельзя лучше описывает ситуацию, в которой оказывается администратор взломанной системы. Его глаза — ls, ps, netstat — показывают ему не реальность, а то, что им позволено. Чтобы найти правду, нужно смотреть глубже: в механизмы загрузки библиотек, GOT, PLT. В этой статье мы научимся видеть то, что скрыто от глаз.
Кит (имя изменено в целях конфиденциальности) пользовался BitMart уже два года и никогда не сталкивался с проблемами в работе платформы. В какой-то момент он доверил этой бирже все свои сбережения. С точки зрения инвестиционных фондов это была небольшая сумма — всего около 34 тысяч долларов, но для Кита и его семьи это были большие деньги.
Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi. Сегодня посмотрим, что это за фичи и как они пригождаются в работе пентестера.
Если у веб-панели управления контейнерами есть право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию. Я покажу такую эскалацию, а по пути получим доступ через удаленное выполнение команд в MCPJam Inspector, найдем скрытые поддомены, используем включение локального файла в PrivateBin через общий том.

 Сайт защищен Qrator —