Главная Статьи (страница 5)

Статьи

Xakep #324

MEGANews. Cамые важные события в мире инфосека за март

В этом месяце: исследователи изучили сторонние клиенты Telegram; группировка TeamPCP скомпрометировала сканер Trivy, ИБ‑компанию Checkmarx и библиотеку LiteLLM; в Android ограничат доступ к Accessibility API, а для установки сторонних приложений придется ждать 24 часа; правоохранители закрыли хакфорум LeakBase и сервис SocksEscort; LLM научили деанонимизировать пользователей, а также другие важные и интересные события марта.
Xakep #325

HTB Browsed. Повышаем привилегии в Linux через отравление кеша Python

Python Cache Poisoning — это техника повышения привилегий, основанная на подмене скомпилированных файлов байт‑кода. Я покажу, как ее применять при атаке на веб‑сервер, а также разработаем свое расширение для Chrome и используем инъекцию команд ОС, чтобы получить доступ к хостовой системе.

Xakep #324

Белый хакер. Глава 23. Пентест

Настоящая работа хакера начинается даже не с включения компьютера, а с понимания того непреложного факта, что под привычными интерфейсами приложений и интернет‑порталов чаще всего скрывается обыкновенная человеческая небрежность, возведенная в систему. Именно она обычно и становится той лазейкой, что позволяет злоумышленникам пробраться в святая святых корпоративной сети и немного там порезвиться. Сегодня они играли в странную игру, пытаясь отыскать такие лазейки и помочь их закрыть, пока этой возможностью не воспользовался кто‑нибудь другой. Пентест, — как и почти все компьютерные термины, этот пришел из английского языка: penetration testing — слово скучное, канцелярское, будто придуманное теми же людьми, что изобрели выражение «оказание услуг». На деле же картинка выглядела просто: Кириллу и компании разрешили изобразить плохих парней, чтобы потом не пришлось разгребать последствия реальной катастрофы.

Xakep #324

Мощные аргументы. Блокируем запуск процессов в Linux через переменные окружения

Чтобы сломать запуск программы в Linux, необязательно трогать сам бинарник или права доступа. Можно попробовать перегрузить данные, которые передаются процессу при старте, — аргументы командной строки и переменные окружения. В этой статье разберемся, как это можно реализовать.

Xakep #324

Боевой Snort. Разворачиваем опенсорсную IDS/IPS и учим ее давать отпор

В этой статье разберем, как настроить опенсорсную систему обнаружения вторжений, которая не просто выявляет угрозы, а еще и при интеграции, например, с Fail2Ban активно противодействует им и предоставляет удобные инструменты для просмотра информации о том, какая это атака и откуда она идет. Мой выбор пал на Snort 3.

«Рег.облако ФЗ-152». Тестируем облачные инстансы с повышенной защитой личных данных

Вы­бирать пло­щад­ку для хра­нения пер­сональ­ных дан­ных может быть слож­нее, чем обыч­ный хос­тинг. Здесь важ­ны не толь­ко про­изво­дитель­ность и надеж­ность, но и юри­дичес­кие момен­ты. В этом обзо­ре мы пос­мотрим на спе­циаль­ный та­риф «ФЗ-152» у про­вай­дера «Рег.обла­ко» и про­верим, как инстан­сы ведут себя в тес­тах.

Xakep #324

Zero-click во FreeScout. Как работает захват сервера одним письмом

Представь: отправляешь электронное письмо и получаешь полноценный Remote Code Execution. Жертве не нужно переходить по ссылкам или открывать файлы. Даже письмо не нужно открывать, главное, чтобы оно дошло. Разберем с тобой уязвимость и напишем PoC.

Xakep #324
GeekДля начинающих

Крипта с нуля. Разбираемся с алгоритмами в основе криптовалют

Эта статья — для тех, кто хочет разобраться с нуля, как устроены и как работают криптовалюты. Мы рассмотрим, каким образом хеш‑функции превращают любой текст в уникальный отпечаток, зачем нужны два разных ключа вместо одного и как цифровая подпись позволяет доказать авторство и подтвердить целостность без помощи нотариусов.

Xakep #324
ВзломДля начинающих

HTB Conversor. Разбираемся с XSLT-инъекцией

XSLT-инъекции — редкий, но крайне опасный класс уязвимостей. Найдя их, злоумышленник может использовать особенности обработки XML и XSLT, чтобы читать и записывать файлы на сервере или добиться выполнения кода. В этом разборе покажем, как такая уязвимость позволяет полностью скомпрометировать систему.

Xakep #324

Белый хакер. Глава 22. Интересное предложение

Трафик на Харбор‑фривей сегодня был неожиданно интенсивным: казалось, уставшие от внезапно свалившейся на город жары обитатели Лос‑Анжелеса решили разом рвануть на природу, туда, где воздух был чище, а пальмы бросали длинные тени на разогретый песок. Из‑за плотного движения дорога, которая обычно занимала от силы минут пятнадцать, растянулась на целых полчаса.

Xakep #324

PWA и WebAPK в 2026-м. Как новые банковские трояны втираются в доверие и захватывают телефон

Есть такой профессиональный рефлекс у людей, которые долго работают в безопасности: когда тебе говорят «установи приложение по ссылке», внутри что‑то сжимается. Годы работы с инцидентами вырабатывают здоровую паранойю. Но сегодня этот рефлекс перестал работать. Потому что теперь «установи по ссылке» выглядит точно так же, как «открой сайт» и «подтверди действие в браузере».

Xakep #324

Velociraptor. Осваиваем скальпель цифрового патологоанатома

Представь: тебе срочно нужно понять, что происходило на сервере ночью, или проверить десяток машин на подозрительные процессы. Раньше на это уходили часы. Velociraptor предлагает удобный путь: задать системе вопрос и сразу получить ответ.

Стань автором «Хакера»!

«Хакеру» нужны новые авторы, и ты можешь стать одним из них! Если тебе интересно то, о чем мы пишем, и есть желание исследовать эти темы вместе с нами, то не упусти возможность вступить в ряды наших авторов и получать за это все, что им причитается.

Xakep #325

Самодельные «пальчики». Как обманывают сканер отпечатков пальцев

Уверен, ты много раз разблокировал устройства отпечатком пальца. А задумывался ли, насколько это надежный способ сохранить свои секретики? Ни у кого же нет папиллярного узора, как у тебя, должно быть очень надежно! Но, как оказалось, обойти такую блокировку устройства не так уж и сложно. А как именно, я тебе и расскажу.

Xakep #324
ВзломДля начинающих

CVE с самого начала. Учимся искать информацию об уязвимостях

WPScan нашел 20 CVE, но ты не знаешь, почему все эксплоиты отказались взломать для тебя сайт? Давай подробно и с примерами расскажу, что такое CVE, какие они бывают и почему одни CVE делают тебя повелителем сервера, а другие больше похожи на насмешку админа.

Xakep #324

HTB Gavel. Эксплуатируем инъекции в Runkit для PHP, чтобы захватить веб-сервер

Сегодня я покажу процесс эксплуатации SQL-инъекции в расширении runkit, которое часто ставят на веб‑сервер для работы проектов на PHP. Получив сессию на хосте, подменим файлы с настройками, чтобы выполнить код в чекере конфигов через runkit PHP и повысить привилегии.

Xakep #324

Белый хакер. Глава 21. Бразильский гамбит

Каждое утро Кирилла теперь начиналось одинаково: он наспех завтракал, бежал в гаражный кооператив, заводил «москвич» и час‑другой катался меж ровными рядами стальных коробок, оттачивая свои навыки. Иногда устанавливал на асфальте наполненные водой литровые бутылки из‑под колы и тренировал «змейку», «воротики» или парковку задним ходом — для этого отыскался очень подходящий тупичок. Пару раз, переусердствовав, он все‑таки слегка приложил «москвича» о чей‑то ржавый гараж, но с каждым днем грубых ошибок становилось все меньше.

Xakep #324

Агенты ИИ. Как работает режим Deep Research и как его развернуть у себя

Спойлер: ты уже пользуешься ИИ‑агентами, даже если сам этого еще не осознал. Забудь про времена, когда нейросеть могла только галлюцинировать несуществующими фактами: теперь она прекрасно галлюцинирует фактами вполне реальными!

Xakep #324

Виртуальный лабиринт. Разбираем защиту Eazfuscator.NET и ломаем обфускацию

Сегодня мы разберемся с одним из самых неприятных .NET-обфускаторов — Eazfuscator.NET, который защищает код не только шифрованием строк и запутыванием control flow, но и полноценной виртуальной машиной. Мы исследуем виртуализованный код, модифицируем устаревший девиртуализатор EazyDevirt под новую версию защиты и шаг за шагом доберемся до скрытых методов, несмотря на сломанные шаблоны и измененные механизмы обфускации.

Xakep #324

Синергия двух дыр. Как сервер n8n угоняется в пару запросов

Две ошибки в логике n8n превращаются в полноценную цепочку компрометации. Первая дает чтение любых файлов на сервере. Вторая позволяет подделать JWT администратора. Соединив их, получаем эксплоит, который в несколько запросов захватывает сервер и выполняет произвольные команды.

Xakep #323

Белый хакер. Глава 20. Беседы о главном

Когда распахнулась входная дверь, Кирилл ожидал увидеть на пороге ранних посетителей, но вместо них в помещение вбежал Ваня Зарубин. Кроме Кирилла, в клубе еще никого не было, и Ваня, заглянув в пустой зал, бесцеремонно уселся прямо на стойку, болтая ногами.

Xakep #324

Свой-чужой. Как работает биометрия и Secure Enclave в современных телефонах

В этой статье разберем, как современные смартфоны превратились в аппаратно защищенные сейфы для данных. Разберем техническую архитектуру Secure Enclave и TrustZone, поймем, почему сканер отпечатка не передает «изображение пальца» в приложение, увидим реальные примеры кода для iOS и Android и проследим весь путь биометрических данных от датчика до криптографической операции.

Xakep #323Реклама

RuDesktop 2.9 — российская платформа удаленного доступа и централизованного управления устройствами

За последние годы удаленный доступ и централизованное управление парком устройств стали критически важными для российских компаний, особенно в условиях санкционных рисков и роста требований к контролю инфраструктуры.

Xakep #324

90-е в браузере. Как создатели DOS.Zone портируют старые игры на WebAssembly

Недавно игровое сообщество взорвала новость о том, что GTA Vice City удалось запустить прямо в браузере. Я взял интервью у стоящих за этим людей. Они поведали мне невероятную историю проекта DOS.Zone, который стремительно взлетел в последние годы на чистом энтузиазме, став глобальным явлением.

Xakep #324
ВзломДля начинающих

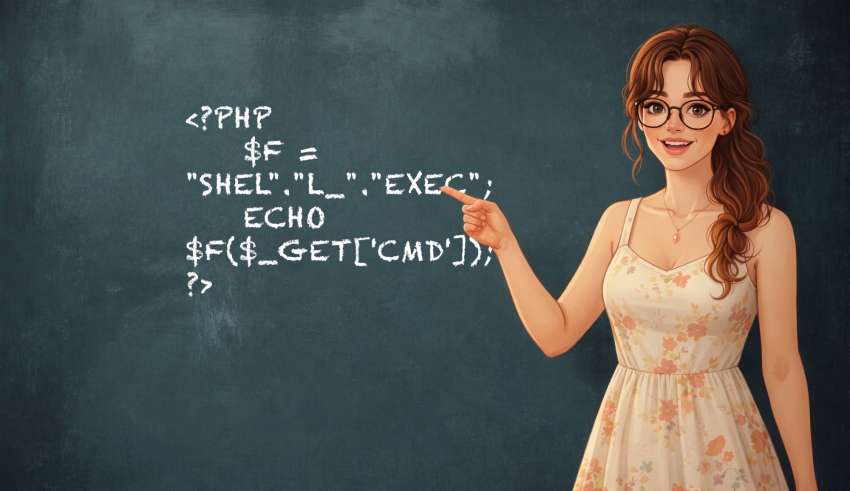
Веб-шеллы с самого начала. Как серверы захватывают через веб-приложение

Сегодня я расскажу о том, что такое веб‑шеллы и как их пишут. Посмотрим, как при атаках заливают шелл на сервер, получив RCE через другие уязвимости. Также посмотрим, как логи сервера могут превратиться в веб‑шелл, выполняющий любую команду.

Xakep #323

Клешня сжимается. Колонка главреда

Еще один месяц — еще одна мода! Если ты заглядываешь в зарубежные соцсети, то наверняка видел, как люди скупают Mac Mini, чтобы запускать на них нечто под названием OpenClaw (ранее — Clawdbot и Moltbot). Давай попробуем разобраться, зачем они это делают и какие у этого последствия.

Xakep #234
ВзломХардкор

HTB Guardian. Превращаем LFI в RCE и захватываем веб-сервер

Сегодня я покажу, как Local File Inclusion может дать удаленное выполнение кода через php://filter chain — без загрузки файлов и прямого веб‑шелла. Но сначала нас ждет цепочка уязвимостей: через IDOR читаем чужие сообщения, добываем доступ к Git-сервису, эксплуатируем XSS в PhpSpreadsheet, перехватываем сессию преподавателя и через CSRF создаем администратора.

Xakep #323

Белый хакер. Глава 19. Дела сердечные

Вечер прошел странно. Серёга молча ковырял свой комп, стараясь не пересекаться ни с кем взглядом, Иван, покрутившись немного среди игровых приставок, сбежал куда‑то по своим делам, а Маша усердно рисовала новую «шапку» для сайта «Синего экрана», периодически показывая Кириллу промежуточный результат. Ей явно хотелось перемолвиться с ним парой слов с глазу на глаз, но в присутствии Сергея сказать об этом она, очевидно, стеснялась.

Xakep #323

MEGANews. Cамые важные события в мире инфосека за февраль

В этом месяце: Роскомнадзор перешел к активному замедлению Telegram, хакгруппа Lotus Blossom скомпрометировала механизм обновлений Notepad++, владельцам криптокошельков Trezor и Ledger рассылают бумажные фишинговые письма, хакеры пытаются клонировать Gemini через дистилляцию, в прошивках Android-устройств нашли предустановленный бэкдор Keenadu, а также другие важные и интересные события февраля.

Xakep #323

Семь друзей хакера. Собираем инструменты для усиления разведки

Покопавшись в своем ящике инструментов, я нашел несколько жемчужин, которыми решил поделиться. Сбор информации о таргете, поиск скрытых путей и секретных данных, сканирование XSS и альтернатива Burp.

For subscribers

HTB Previous. Повышаем привилегии через Terraform при атаке на сервер

Сегодня я покажу, как можно захватить контроль над сервером, повысив привилегии через Terraform — популярный инструмент управления инфраструктурой. По дороге используем уязвимость во фреймворке Next.js, после чего проэксплуатируем LFI и добудем учетные данные.

Xakep #323

GUI вам! Вспоминаем графические оболочки для MS-DOS

Сегодня мы изучим старые графические оболочки для MS-DOS, протестируем наиболее известные из них и вспомним совсем забытые проекты, которые в свое время пытались сделать работу с компьютером более наглядной и удобной. Посмотрим, что они умели на практике, чем отличались друг от друга и почему одни из них получили известность, а другие остались на обочине истории.

Xakep #323

HTB Giveback. Разбираем атаку на кластер с Kubernetes

Сегодня мы проникнем во внутреннюю инфраструктуру Kubernetes и захватим весь кластер. Наблюдая за прохождением, ты увидишь, как одна веб‑уязвимость приводит к компрометации Kubernetes-окружения и получению root-доступа через механизмы контейнеризации.

Xakep #323

Идем по звездам. Как я в судовых условиях чинил рабочую станцию системы мониторинга груза TankRadar STaR

Что первым приходит на ум человеку, далекому от моря, когда он слышит «моряк дальнего плавания»? Конечно, романтика, свобода и дух приключений, закаты и рассветы над водной гладью, экзотические страны и... Джек Воробей! Капитан Джек Воробей!

Xakep #324

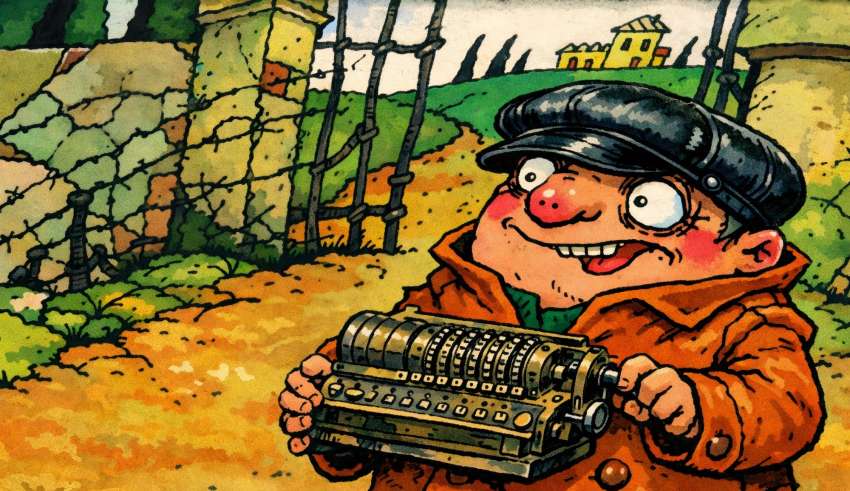
Следствие ведет Claude. Используем ИИ для автоматической декомпиляции

Что, если нейросеть сможет за один день сделать то, на что у реверс‑инженера ушло бы три месяца кропотливой работы? Я подключил Claude Code к дизассемблеру IDA Pro и полностью декомпилировал культовый квест «Братья Пилоты: По следам полосатого слона», получив рабочие исходники и собираемый билд игры. В этой статье я покажу ход эксперимента.
Xakep #323
ВзломДля начинающих

Веб-фаззинг с самого начала. Учимся перебирать каталоги и искать скрытые файлы на сайтах

Веб‑фаззинг — это способ узнать о сайте больше, чем хотел бы разработчик. Немного сканирования, и атакующий может найти скрытые файлы, конфиги или другую инфу, которая станет точкой входа. Эта статья покажет, как методично и практично выжимать максимум информации из веб‑приложений.

Страница 5 из 305В начало...34567 102030...
Codeby

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков