Главная Взлом (страница 103)

Взлом

Xakep #206

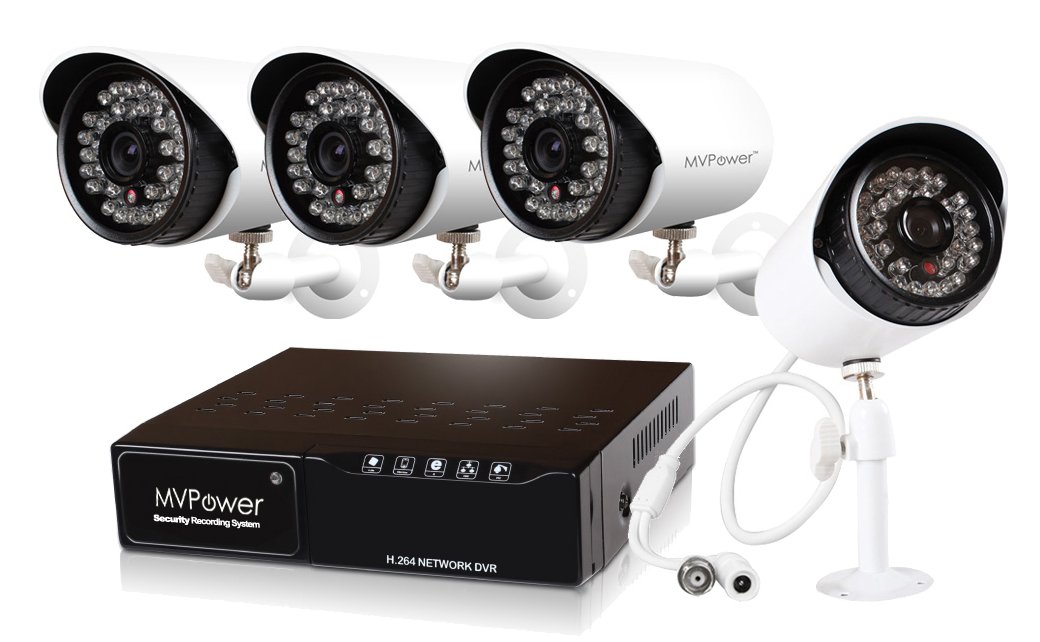
Обзор эксплоитов №206. DVR Mvpower, QuickHeal и Baidu Browser

В сегодняшнем обзоре мы рассмотрим DoS уязвимость в антивирусе QuickHeal, посмотрим, как происходит процесс поиска и эксплуатации ошибки в браузере Baidu для Android, и закончим взглядом на серию уязвимостей в популярной веб-камере.
Xakep #205

Современный хешкрекинг. Взгляд на взлом хешей изнутри

Часто хакер проделывает огромную работу для проникновения в систему, и от получения к ней полного доступа его отделяет всего один шаг — подбор пароля к хешу (зашифрованному паролю администратора или нужного пользователя). На словах звучит просто, а как на деле? И что нужно знать и уметь, чтобы успешно восстанавливать даже самые стойкие пароли? А может, лучше сразу обратиться к тем, кто профессионально занимается хешкрекингом многие годы?

Xakep #205

Easy Hack. Hot Potato, SuperSerial и снова XSLT

Не так давно появилась «новая» атака, позволяющая повысить привилегии в Windows с обычного пользователя до SYSTEM. Причем работает она практически «из коробки» под всеми современными версиями Windows, впрочем, должна и под древними. Ее название — Hot Potato.

Xakep #205

Обзор эксплоитов #205. PhpBB, kASLR и RCE в Ruby on Rails

Сегодня мы разберем CSRF-уязвимость в популярном форуме phpBB, а также покажем пример поиска подобных ошибок в большом проекте. Далее разберем технологию обхода kASLR и изучим эксплоит, основанный на удаленном выполнении кода в Ruby on Rails.

Xakep #204

Easy Hack: Как получить RCE через сериализацию XML в Java

«Проблемы» с нативной двоичной сериализацией в Java (да и не только) стали, наверное, одним из главных трендов 2015 года. На основе этой технологии были найдены критические уязвимости не просто в каком-то ПО, а в протоколах; зацепило и Android. Но технологии не ограничиваются только бинарной сериализацией (кроме нативной, есть еще целый пучок сторонних библиотек), есть и другие варианты. Один из них — XML-сериализация объектов.

Xakep #204

Easy Hack: Как проследить открытие документа c помощью конечного сертификата

Canarytokens позволяет узнать, что кто-то украл документы, и вовремя принять меры. Идея отличная, к тому же можно выбрать метод определения того, что документ был открыт. Но реализовано это не лучшим образом, поэтому рассмотрим новый метод трекинга.

Xakep #204

Easy Hack: Canarytokens помогает отловить утечку данных

Представим себе, что есть какая-то организация. И кто-то взломал ее и стащил документы. Если они будут опубликованы, то это даже плюс — в организации хотя бы узнают о взломе и смогут принять меры. Иначе у атакующих есть шанс хорошенько закрепиться и иметь доступ ко всей информации на протяжении многих лет.

Страница 103 из 735В начало...8090100101102103104105 110120130...
CyberYozh

Рассылка

Важные события и скидка на подписку:

Форма защищена SmartCaptcha

«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков