Открываем предзаказ на ежеквартальный «Хакер» #4

Редакция «Хакера» уже начала работу над четвертым ежеквартальным выпуском 2026 года, и пришло время открывать прием предварительных заказов! В новом номере тебя будут ждать 240 полос с лучшими материалами за последние месяцы: от реверса и анализа уязвимостей до сетевой разведки и разработки собственных инструментов.
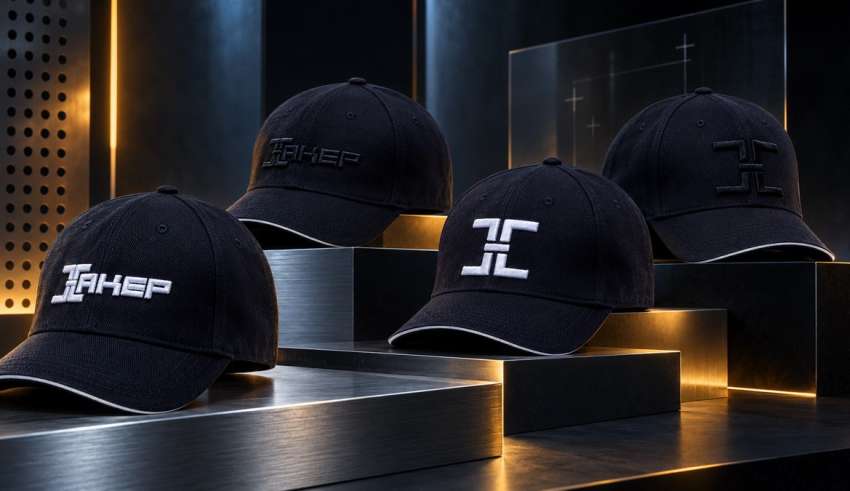
Новая партия бейсболок «Хакера»

Осенью погода меняется почти каждый день, но бейсболкам «Хакера» отдельный сезон не нужен. Они одинаково хорошо защитят тебя от ветра, дождя и солнца, а за счет лаконичной вышивки не похожи на скучный корпоративный мерч. Судя по тому, как быстро пустел наш склад, идея с бейсболками удалась, и мы уже заказали дополнительную партию. Сейчас в коллекции снова доступны все четыре варианта, так что самое время выбрать свой.

Xakep #331

Карты на стол! Проводим пентест POS-терминалов

В этой статье мы рассмотрим упрощенную схему инфраструктуры POS‑систем, а затем разберем пару кейсов из пентестов платежных приложений и инфраструктуры POS‑терминалов. Hardware‑аспекты и безопасность аппаратной части POS мы затрагивать не будем.

Xakep #331

HTB Reactor. Повышаем привилегии через открытый отладчик Node.js

Если Node.js запущен с включенным инспектором, локальный отладочный порт может стать короткой дорогой к правам суперпользователя: через протокол DevTools можно выполнить JavaScript прямо в контексте процесса. В статье покажем, как добраться до такого порта после удаленного выполнения кода.

Xakep #331

Обход антивирусов на практике. Разбираем на пальцах сигнатурный движок YARA

Стоит изменить в файле хотя бы один байт — и его хеш станет другим. YARA ищет не точную копию, а заданный набор признаков, поэтому лучше подходит для обнаружения разных образцов малвари. В статье мы разберемся, как устроены правила и модули YARA, напишем собственные сигнатуры и применим их для поиска аномальных файлов.

Xakep #331

Девять жизней. Способы закрепления вредоносов в Linux

При первом запуске малварь пытается закрепиться в системе, чтобы сохранить доступ после перезагрузки, выхода из учетной записи или команды kill. Канал первоначального доступа могут закрыть, например сменив пароль или установив обновление, которое устраняет уязвимость.

Xakep #330

USB-задолбатор. Создаем злой девайс для розыгрыша друзей

Ты наверняка уже задался вопросом: а что это? Это несложное устройство, которое перехватывает управление курсором мыши и периодически его перемещает. Зачем? Да просто по фану или чтобы потрепать нервы пользователю во время подготовки, скажем, годового отчета. Заодно ты узнаешь, что такое BAD-USB, поскольку наша поделка также попадает под это определение.

Xakep #330

MEGANews. Cамые важные события в мире инфосека за сентябрь

В этом месяце: критические уязвимости RouterOS уже используются в атаках на роутеры MikroTik; исследователи выяснили, что телевизоры LG отслеживают просматриваемый контент и сохраняют голосовые запросы; тысячи ИИ-агентов OpenAI превратили малоизвестную немецкую wiki в площадку для общения; в Telegram Desktop обнаружили уязвимость, позволявшую внедрять JavaScript-код в экспортированные переписки; группировка ShinyHunters заявила о взломе систем ФБР через неизвестную 0-day-уязвимость в Oracle PeopleSoft, а также другие важные и интересные события сентября.

Страница 1 из 1 67712345 102030...

Рассылка

Важные события и скидка на подписку:

«Хакер» в соцсетях

Материалы для подписчиков