Главная Xakep Start (страница 9)

Xakep Start

Статьи для начинающих, входящие в специальный вариант подписки

Xakep #300

От Minecraft к миллионам. Как подросток угнал аккаунты Байдена, Обамы, Маска и других знаменитостей

16 марта 2021 года к заседанию окружного суда города Тампа по Zoom подключился обвиняемый: бритый наголо щуплый 17-летний подросток в обязательной медицинской маске на лице. Этот тихий паренек поднял несколько миллионов баксов, начав с Minecraft, оказался замешан в убийстве, а потом взломал Twitter-аккаунты Маска, Обамы, Гейтса, Безоса, Байдена и других знаменитостей, на чем и попался. Вот его история.
Xakep #300

HTB Manager. Повышаем привилегии в Active Directory через технику ESC7

В этом райтапе я покажу, как злоумышленник может повысить привилегии при помощи техники ESC7 и захватить домен через Active Directory Certificate Services. Но прежде займемся разведкой: просканируем ресурсы SMB, извлечем данные из MS SQL и через функцию просмотра каталогов добудем учетные данные пользователя.

Xakep #298

Stable Diffusion XL. Выбираем модели, рефайнеры, лоры и стили

Если ты соберешься запускать на своем компьютере генеративные модели для создания изображений, то перед тобой встанет серьезная проблема выбора: их множество, и все они дают похожие, но все же немного разные результаты. В этой статье поговорим об этих отличиях, а также о рефайнерах, стилях и лорах, а также об особенностях промптинга.

For subscribers

HTB CozyHosting. Эксплуатируем инъекцию команд в веб-приложении на Java

Сегодня мы с тобой поработаем с фреймворком Spring Boot и проведем инъекцию команд, чтобы получить доступ к веб‑серверу. Захватив сессию, покопаемся в базе данных в поисках учетных данных, а при повышении привилегий применим технику GTFOBins для SSH.

Xakep #300

Вкатываемся в 3D-печать. Разбираем основы на примере бюджетного 3D-принтера EasyThreed X1

3D-печатью я увлекаюсь уже давно, но домашним 3D-принтером пользовался нечасто: на работе у меня имеется целых два подобных аппарата. Громадная «Прюша» занимала слишком много места, поэтому, продав ее, я озадачился поиском какого‑нибудь компактного недорогого аппарата на случай, если мне приспичит быстро напечатать что‑нибудь мелкое. Выбор пал на EasyThreed X1 — 3D-принтер размером с небольшую книжку. О нем я сегодня и расскажу.

Xakep #299

Вызывайте санитайзер! Фаззим исполняемые файлы при помощи AFL++ с санитайзерами

Фаззинг, как ты, наверное, знаешь, — это техника, которая позволяет автоматизировать поиск уязвимостей в софте. Бывает фаззинг методом «черного ящика», когда у нас нет исходников программы, а бывает основанный на покрытии — то есть применяемый к исходникам. В этой статье сосредоточимся на втором виде и на примере AFL++ разберем, какую роль здесь играют санитайзеры и как их применять.

For subscribers

HTB Visual. Захватываем сервер на Windows через проект Visual Studio

В этом райтапе я покажу, как проникнуть на хост через бэкдор в настройках проекта Visual Studio. Затем получим сессию от имени службы веб‑сервера, активируем привилегию SeImpersonate и используем очередную «картошку» для выполнения кода от имени системы.

Xakep #299

Выносим мозг. Как работают эксплоиты социальной инженерии

Социальную инженерию часто применяют при комплексных пентестах, и зачастую успешно, но, понимая принципы психологии и составив сценарий с их учетом, можно значительно повысить процент успешных взаимодействий. В этой статье мы разберем основные уловки и причины, по которым они работают.

Xakep #299

Мегасчеты. Собираем мощный компьютер для вычислений

Однажды мне понадобился компьютер для квантово‑химических расчетов, и я поставил перед собой цель самостоятельно собрать машину, которая вписалась бы в бюджет 100–150 тысяч рублей. Однако этот компьютер неплохо подходит и для других задач, поэтому ради эксперимента попробуем побрутить на нем хеши.

Xakep #299

Detection-as-Сode. Строим пайплайн для конфига Sysmon

Конфигурационный файл встроенного в Windows средства мониторинга Sysmon может разрастаться до тысячи строк, которые описывают правила отбора регистрируемых в логах событий. Стандартный набор функций Sysmon для проверки конфига неудобен и затрудняет работу аналитика. В этой статье я покажу, как составлять пайплайн CI/CD для валидации конфига Sysmon и сделать невозможной потерю событий.

Xakep #299
ВзломДля начинающих

SQL-инъекции. Разбираем на пальцах одну из самых популярных хакерских техник

В этой статье я разберу тему SQL-инъекций с самого начала — для тех, кто только осваивается в мире инфосека. Мы пройдемся по базовым уязвимостям и пошагово разберем несложные атаки. Потом поговорим о sqlmap — инструменте для автоматического пентеста SQLi. В конце порекомендую ресурсы для дальнейшего изучения.

Xakep #299

HTB Keeper. Собираем мастер-пароль KeePass из дампа памяти процесса

В этом райтапе я покажу, как можно восстановить мастер‑пароль от базы данных парольного менеджера KeePass из дампа памяти процесса, чтобы получить учетные данные и ключи. На пути к этому по традиции попентестим веб‑сервис и соберем данные для продвижения.

Xakep #299

Мыльная история. Как я нанял злого хакера для взлома электронной почты
Однажды самый известный в нашей стране почтальон по фамилии Печкин сказал: «Вот до чего бывают люди до чужого добра жадные!» И он был прав, причем не в последнюю очередь применительно к пользовательским учеткам. За минувший год у двоих моих знакомых увели аккаунты в наиболее популярной российской соцсети, а еще у троих ломанули электронную почту. И я задумался: а сколько сейчас стоит взлом почтового ящика и каким образом обычно действуют злоумышленники?

Xakep #299

Проблемы с CVE. Разоблачаем баги-пустышки и пишем эксплоит при помощи ChatGPT

Куда мы в первую очередь смотрим, глядя на очередную CVE’шку? Правильно, на уровень угрозы, то есть оценку CVSS. Но бывает, что эта цифра плохо соответствует реальной опасности. В этой статье я на примерах покажу, как это случается, а также поговорим о других проблемах CVE.

Xakep #301

Kali Ashes. Закаляем хакерский дистр и учимся не шуметь в сети

Дистрибутив Kali Linux невероятно популярен среди пентестеров. Однако при проникновении в сеть с настройками по умолчанию он может создать много шума в эфире, который не останется незамеченным. В этой статье я расскажу о харденинге Kali и о том, как научить Linux работать в наиболее тихом режиме.

Xakep #299

Спайварь на C#. Как устроены средства слежения за пользователями

При редтиминге иногда приходится изучать обстановку не только внутри сети, но и за ее пределами. В частности, по ту сторону монитора. Работает ли кто‑то за устройством в текущий момент, какое окно открыто, что говорят в микрофон. Давай посмотрим, как можно, используя легитимные возможности системы, следить за ничего не подозревающим пользователем.

Xakep #298

Go offline. Используем социальную инженерию в реальном мире

Самая захватывающая и романтизированная часть социальной инженерии — это, конечно, офлайн‑атаки. Фишинг по электронной почте — интересный процесс, но в офлайне пентестер по‑настоящему раскрывается как творческая личность. Вот об этой стороне искусства социальной инженерии мы сегодня и поговорим, разберем практические методы работы пентестера в офлайне, а также обсудим примеры успешных атак.

Xakep #297

Разговоры в небе. Как самолеты передают данные по ADS-B

Современные самолеты непрерывно передают друг другу телеметрию по протоколу ADS-B. В этой статье мы с тобой сделаем собственный воображаемый самолет, чтобы посмотреть, как работает передача данных. Конечно, будем при этом соблюдать все законы и правила безопасности.

Xakep #298

Stable Diffusion XL. Генерируем картинки нейросетью на своем компьютере

Ты, наверное, уже наслышан о нейронке Stable Diffusion, рисующей картинки локально на твоем компьютере без всяких сервисов с платными токенами. Недавно вышла новая версия — SDXL, то есть «Extra Large». В этой статье мы с тобой установим ее и посмотрим, как она генерирует картинки.

Xakep #298

Курс на мисконфиги. Как поймать проблемный CORS на проде

В этой статье мы расскажем, как работает технология SOP, которая защищает твой браузер от вредоносных скриптов. Разберем основные виды мисконфигов и составим шпаргалки с разными случаями поведения CORS. В конце разберем пример и проверим работоспособность PoC.

Xakep #298

HTB Zipping. Используем инъекцию нулевого байта в ZIP-архиве, чтобы загрузить шелл

Сегодня я покажу интересную уязвимость при загрузке файла на сервер. Мы используем трюк с нулевым байтом, который позволит обойти фильтрацию по расширению файла. Затем для повышения привилегий создадим и загрузим собственную библиотеку для Linux.

Xakep #298

HTB Sau. Раскручиваем цепочку SSRF и инъекций команд до захвата веб-сервера

В этом райтапе я покажу процесс эксплуатации SSRF-уязвимостей и инъекции команд операционной системы при атаке на веб‑сервер на Linux. Получив доступ к SSH, мы используем технику GTFOBins, чтобы повысить привилегии через системную утилиту systemctl.

Xakep #297

Save Me VIP. Защищаем сетевое оборудование от атак на примере Cisco IOS

Безопасность телекоммуникационных устройств — вопрос острый, особенно в последнее время. Атаки на инфраструктуры провайдеров происходят все чаще. В этой статье я расскажу, как можно защитить сетевое оборудование от потенциального вторжения.
Xakep #297

Опасная рыбалка. Как фишинговые ресурсы маскируют под легитимные

Что такое фишинг, знает и стар и млад, но пользователи все равно продолжают попадаться на уловки злоумышленников. В этой статье мы рассмотрим фишинговые ссылки, а точнее, способы их маскировки с использованием официальных сайтов известных компаний и сервисов.

Xakep #297

Авиаспоттинг по-хакерски. Принимаем и парсим авиационный трафик

Взгляни на небо! Возможно, над твоей головой каждые несколько минут будет пролетать самолет, а то и не один. Я живу недалеко от аэропорта, и воздушный трафик в моем районе особенно сильный. Сервисы вроде Flightradar24 удивительно точно показывают информацию о самолетах в воздухе, потому что получают данные по протоколу ADS-B. Это можно делать самостоятельно, и сегодня я покажу как.

Xakep #297

Защита от кражи. Как работает новый механизм безопасности в iOS 17.3

В новой бете iOS 17.3 появилась интересная функция Stolen Device Protection, которая призвана обеспечить дополнительный уровень безопасности. Эта фича предположительно защитит как чувствительные данные, так и учетную запись Apple ID, если вместе с самим устройством злоумышленник узнает его код блокировки. Разберемся подробно — от чего и как защищает.

Xakep #297
ВзломДля начинающих

Краткий экскурс в Metasploit. Учимся обращаться с легендарным фреймворком

В этой статье мы поговорим о Metasploit Framework (MSF) так, будто ты о нем впервые слышишь и хочешь разобраться с самого начала. Посмотрим, что это вообще такое и зачем нужно, изучим входящие в него инструменты и научимся ими пользоваться. В общем, это статья самого начального уровня, которых в «Хакере» многим читателям не хватает.
Xakep #296
ВзломХардкор

Tunnels Nightmare. Используем провайдерские протоколы для пивотинга

В современном стеке протоколов TCP/IP есть множество протоколов туннелирования. Обычно они используются для расширения сетей продакшена, построения инфраструктуры. Но в моем исследовании я буду использовать их как пентестерский инструмент.

Xakep #297

HTB Pilgrimage. Повышаем привилегии через уязвимость в Binwalk

В этом райтапе я покажу, как воспользоваться утилитой для работы с бинарными файлами Binwalk, чтобы получить контроль над Linux. Но сначала попентестим веб‑сервер и проникнем на него благодаря неаккуратному использованию разработчиком утилиты ImageMagick.

Xakep #296

Абьюз сессий Windows по-новому. Получаем билеты TGT методом GIUDA

Есть разные способы злоупотреблять сессией пользователя на устройстве: кража учетных данных, манипуляции с токенами и другие. Но знаешь ли ты, что можно сымитировать получение TGT-билета пользователем через совершенно легитимные функции Windows?

Xakep #296

Большая охота. Практикуемся в Threat Hunting

Первый этап реагирования на ИБ‑инцидент — это обработка событий и поиск в них артефактов. Затем специалист строит таймлайны и определяет вектор и время атаки. В этой статье мы поговорим об инструментах, которые облегчают этот труд и помогают в расследовании, в особенности когда данных очень много.

Xakep #296

HTB Sandworm. Выходим из песочницы Firejail и повышаем привилегии в Linux

В этом райтапе я покажу, как совершать побег из сендбокса Firejail, чтобы повысить привилегии в Linux. Еще мы найдем и проэксплуатируем уязвимость SSTI в сервисе проверки подписи PGP, а также заложим бэкдор в проект, написанный на Rust.

Xakep #296

Локальная картошка. Исследуем уязвимость в локальной аутентификации Windows

В этой статье речь пойдет об уязвимости, позволяющей выполнить локальное повышение привилегий (LPE) в операционных системах семейства Windows. Баг напрямую связан с NTLM-аутентификацией, поэтому сначала поговорим о том, как она устроена, а потом перейдем непосредственно к разбору CVE-2023-21746.

Xakep #295

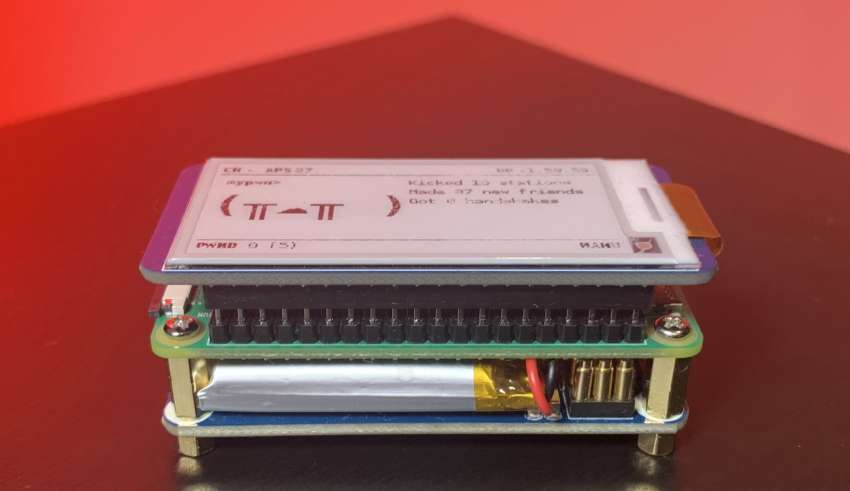
Pwnagotchi. Собираем хакерский девайс с искусственным интеллектом

Наверняка читатели «Хакера» хотя бы однажды задавались вопросом: можно ли самостоятельно собрать недорогое устройство, которое будет что‑нибудь взламывать по нажатию одной кнопки? А если и вовсе без кнопки, само, автоматически? Можно! Встречайте Pwnagotchi: самодельный хакерский девайс для взлома беспроводных сетей, работающий на основе искусственного интеллекта. Да еще и с цифровым питомцем внутри!

Xakep #295

Уроки форензики. Большой гид по артефактам Windows

Сегодня мы поговорим об основных артефактах Windows, которые помогают исследователю обнаружить вектор компрометации, признаки бокового перемещения по сети и закрепления в системе, а также разберем тонкости работы с инструментами для анализа этих артефактов.

Xakep #295

HTB Jupiter. Выполняем произвольный код с помощью Jupyter и SatTrack

В этой статье мы получим доступ к веб‑серверу через RCE-уязвимость и эксплуатацию SQL-инъекции в PostgreSQL. Затем воспользуемся фреймворком Jupyter для выполнения произвольного кода и повысим привилегии в SatTrack.

Xakep #295

Фишинг в соцсетях. Как социальные сети помогают хакерам

При пентестах социальные сети часто обходят стороной — они считаются личным пространством пользователя. Тем не менее для злоумышленников социальные сети — незаменимый источник информации. Сегодня мы поговорим о том, как пентестеры могут использовать их в своей работе.

Xakep #295

Сделай мне красиво! Изобретаем персональный нейросетевой фотоувеличитель

Чтобы не слишком удачная фотография заиграла новыми красками, нужно долго редактировать ее в «Фотошопе» или воспользоваться возможностями нейросетей. В этой статье мы подготовим виртуальную машину VirtualBox с операционной системой Lubuntu 16.04, установим на нее программы нейронных сетей Real-ESRGAN и GFPGAN и с их помощью вдохнем вторую жизнь в снимок из старого буклета.

Xakep #295

Инструменты разведчика. Извлекаем данные из Instagram, Telegram, GitHub и других источников

Разведка по открытым источникам — не только увлекательное занятие само по себе, но и важный навык, который бывает полезен в настоящих расследованиях. Опытные следопыты обычно применяют специальный инструментарий, о котором мы и поговорим в этой статье.

Страница 9 из 21В начало...7891011 20...

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков