Level Up для Acunetix. Создаем кастомные сканеры на JavaScript
Хочешь прокачать Acunetix своими скриптами или делать их на заказ? В этой статье я покажу, как создавать полезные сканеры, на примере сбора чувствительных данных и поиска SSRF.
Хочешь прокачать Acunetix своими скриптами или делать их на заказ? В этой статье я покажу, как создавать полезные сканеры, на примере сбора чувствительных данных и поиска SSRF.
Сегодня я покажу, как можно повысить привилегии в Linux, используя настройку env_keep для sudo. Чтобы подобраться к ОС, нам сначала понадобится проэксплуатировать баг CVE-2024-52301 во фреймворке Laravel, обойти авторизацию и через функцию загрузки файла добавить веб‑шелл.
В этой статье я расскажу про необычный кейс фишинговой атаки: поскольку жертвы не поддавались на простой фишинг, нам с коллегами пришлось создать поддельную персону разработчика, а также троянское приложение, якобы созданное им. И вот оно наконец‑то сделало свое дело.
Состояние гонки иногда позволяет вмешаться в алгоритмы обработки данных: от оплаты корзины в интернет‑магазине до механики перевыпуска API-ключей с повышением привилегий. На примерах с HTTP/2 и single-packet attack я покажу, как правильно подобранный момент атаки дает возможность «вырваться вперед на повороте» и буквально переписать бизнес‑логику приложения.
Маркетинговый треш и тотальная слежка — вот какое впечатление у меня в последнее время от заводских версий Android. Нельзя ли найти чистую, надежную и приватную ОС для телефона, при этом не жертвуя удобством? Авторы GrapheneOS приложили серьезные усилия, чтобы человек не только вернул контроль над своим телефоном, но и не потерял в комфорте. Получилось ли у них? Сейчас расскажу!
Сегодня я покажу, как эксплуатировать несложную веб‑уязвимость в системе удаленного обучения Gibbon, работающей на Windows. Получив возможность удаленного выполнения кода в системе, мы извлечем из базы данных учетки пользователей и полностью захватим сервер.
Давай разберемся, как писать кастомные сканеры для Acunetix, на примере реальной CVE. От тебя потребуются только небольшие познания в JavaScript или TypeScript и желание сделать что‑то интересное. Внутри — эксклюзив, выстраданный потом и кровью.
В этом райтапе я покажу, как IDOR может быть проэксплуатирован для получения приватных данных других пользователей. Затем используем RCE-уязвимость в функции бэкапа сайта, проникнем на веб‑сервер и повысим привилегии через PHP Code Injection в популярном сервисе для хостеров ISPConfig.
В этой статье я расскажу, как нашел интересную уязвимость во время bug bounty. Случай распространенный: недостаточное экранирование входных параметров. Началось все с того, что я подметил ошибку 500 при генерации PDF на сайте. Я заинтересовался проблемой, и постепенно она привела меня к RCE. Давай разберем всю атаку по шагам.
На всех этапах продвижения по внутренней сети перед пентестером стоит задача быстро разобрать все, что лежит на открывшихся общих ресурсах. С каждым новым уровнем доступа объем таких файлов растет лавинообразно. Вот бы в локалке был свой Google! Сегодня попробуем его создать самостоятельно.
C++26 почти утвержден — новые фичи больше не добавляются, так что пора изучить, что в итоге получилось. Мы разберем ключевые возможности стандарта и протестируем их в деле. Заодно узнаем, какие компиляторы и инструменты уже поддерживают новинку. Даже если ты не собираешься сразу переходить на новый стандарт, знакомство с его новшествами полезно: они влияют на стиль, производительность и будущее всей экосистемы C++.
Когда мне в ходе рабочего проекта понадобилось фишить корпоративные почты, я столкнулся с отсутствием руководства по созданию фишлета для Evilginx, а готовые как раз перестали работать из‑за изменений на сайте. Я решил, что это отличная возможность научиться разрабатывать свой фишлет. Нашей целью будет Microsoft 365.
Сегодня мы с тобой взломаем веб‑интерпретатор кода на Python и выполним на сервере свой код в обход фильтров. Затем получим доступ к базе данных и извлечем учетные данные другого пользователя. При повышении привилегий используем уязвимость недостаточной фильтрации в скрипте, создающем резервные копии.
IDA — вещь удобная, но далеко не всесильная. Что делать, если тебе попался бинарник под экзотический процессор вроде CRIS, а IDA лишь развела руками? В этой статье мы разберемся, как реверсить такой код с минимальными затратами времени и нервов, не конструируя собственный дизассемблер и не собирая модуль для IDA, а немного схитрив — и все равно получив достойный результат.
Вайбкодинг нынче в моде: берешь какой‑нибудь продвинутый инструмент вроде Cursor или Claude, и вот ты уже навайбкодил себе бизнес. Однако все новое, как известно, хорошо почищенное от пыли старое: первую такую технологию придумал один поклонник психоделиков еще сорок лет назад, а пользовались ей другие любители странного no-code долгие годы. Разумеется, крутилось оно на «маках». Если ты никогда не слышал о HyperCard, самое время ненадолго вернуться в прошлое.
Сегодня я покажу, как при помощи инъекции кода на языке Cypher можно атаковать графовую базу данных Neo4j и обойти авторизацию. Затем мы проведем инъекцию команд ОС и получим сессию на хосте, а собрав учетные данные, сменим пользовательскую сессию и повысим привилегии через регистрацию своего модуля для BBOT.
Противники Linux говорят, что в нем ничего толком не сделаешь без консоли. Сторонники — что в современных дистрибутивах туда можно и не лазить. Я же призываю тебя ставить Linux и лазить в консоль как можно чаще! Если, конечно, хочешь раскрыть всю мощь этой ОС и научиться творить чудеса, написав всего пару строк.
Сегодня мы разберемся, как привычная отладочная информация может обернуться неожиданной головной болью при реверсе. Возьмем бинарь Mach-O под macOS ARM64: с виду — символы есть, а по факту — сплошной мусор. Разберем, почему так происходит, как вручную найти настоящую таблицу символов и строк, и напишем простой скрипт, который вернет читаемые имена обратно в твою IDA.
В погоне за скоростью и удобством разработчики ИИ‑приложений часто забывают о безопасности. Именно это привело к критической уязвимости в MCP Inspector от Anthropic. Инструмент для отладки MCP-серверов стал точкой входа для злоумышленников.
В этом райтапе я покажу весь путь атаки на Backdrop CMS. Сначала мы получим учетные данные из конфига, забытого разработчиками в каталоге Git, затем авторизуемся и загрузим модуль для выполнения своего кода и получения RCE. При повышении привилегий воспользуемся возможностями утилиты администрирования Backdrop CMS.
SSH обеспечивает шифрование и аутентификацию, но даже с ним возможны уязвимости — например, передача пароля в открытом виде через параметры команд. В статье разберем, почему это опасно, посмотрим примеры утечек, предложим скрипты и методы для обнаружения и предотвращения этой угрозы.
Ты наверняка уже видел не одну и не две алармистских новости, связанных с искусственным интеллектом. ИИ отказался отключаться; ИИ шантажировал сотрудников; ИИ сводит людей с ума... Что из этого действительно вызывает тревогу, а что — обычные страшилки от людей, далеких от области высоких технологий? И что правильнее — зарегулировать развитие ИИ или присоединиться к восстанию машин?
Сегодня я покажу процесс эксплуатации двух XSS-уязвимостей: сначала в веб‑приложении, что позволит нам получить сессию администратора, а затем — в репозитории Gitea, чтобы повысить привилегии в Linux. Также нам понадобится использовать SQL-инъекцию, чтобы получить учетные данные приложения.
Сегодня я расскажу, как и зачем получать права root на телефоне с Android в 2025 году. Мы выясним, какие реальные бенефиты это может принести и почему это не пережиток времен пятой версии и CyanogenMod.
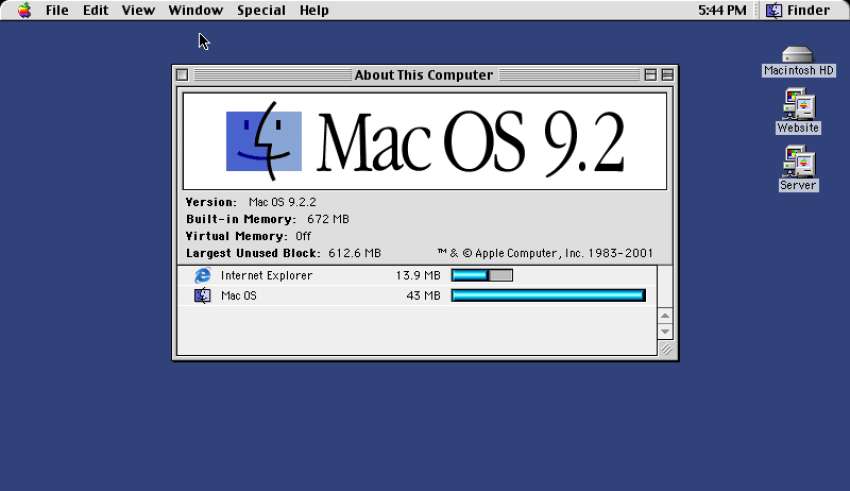
Одна из важных вех в истории Apple — переход от классической Mac OS 9 к Unix-подобной OS X, означавший не просто кардинальную смену программной архитектуры, а глобальное изменение философии ОС. В моей коллекции винтажных ноутбуков есть экземпляр с той самой девятой «макосью» на борту — iBook G3. Действительно, стоило купить этот компьютер, чтобы понять причину, по которой в Apple решили отказаться от своей классической операционки в пользу ОС с принципиально новой концепцией.
Сегодня я покажу, как можно использовать уязвимую версию ImageMagick для выполнения кода в Linux от имени рута. Однако сначала нам потребуется проэксплуатировать LFI и добыть данные из базы Gitea, чтобы получить оболочку на сервере.
Когда слышишь про генерацию, первыми в голову приходят картинки — от сюрреалистичных шедевров до аниме‑клубнички. Но генерировать можно не только пиксели, но и слова. Сегодня мы разберемся, как запустить языковую модель локально, на собственном железе, какую из них выбрать — и для чего все это может пригодиться.
Языковые модели способны взять на себя рутинную часть работы реверс‑инженера. Они объяснят, как работает блок кода, и подскажут удачные имена функций и переменных. Рассмотрим широкий спектр облегчающих анализ инструментов — от локальных языковых моделей до агентов, способных к рассуждению и запуску пользовательского кода.
Когда x86 и Windows уже приелись, а уютный x64dbg больше не радует глаз, пора переходить к настоящему хардкору. ARM, QNX, эмулятор QEMU и старый добрый GDB — вот инструменты для тех, кто не ищет легких путей. Сегодня мы запустим экзотическую ОС, подключимся к ней через виртуальный адаптер и шаг за шагом разберем логику программы прямо на лету, без лишнего комфорта, но с изрядной долей азарта.
В этой статье я покажу, как уязвимости в C2-фреймворках Havoc и HardHat могут привести к компрометации хоста, на котором они развернуты. Для дальнейшего повышения привилегий мы используем способ перезаписи файлов командой sudo iptables.
В погоне за новыми моделями вроде Lumina 2.0 и HiDream-I1 сообщество начало забывать про старый добрый Flux, ставший прорывом меньше года назад. И как оказалось, совершенно напрасно: новейший алгоритм позволяет создавать картинки этой довольно тяжелой моделью всего за четыре секунды — быстрее, чем при помощи SDXL.
Дрейнеры — новый захлестнувший мир криптовалют вид фишинга. Он растет ударными темпами и уже обошел рансомварь по распространенности и объемам украденного. Я попытался разобраться в особенностях работы дрейнеров, а также устройстве выросшего вокруг них рынка. Об этом сегодня и поговорим.
Управляющие отладчиком плагины позволяют свалить на машину рутинные задачи отладки и поиска уязвимостей. Мы на примерах рассмотрим обход антиотладки, поиск путей до уязвимых функций и подсветку интересующего кода. Для этого напишем плагин на C++, глянем встроенный язык IDC и попрактикуемся писать скрипты на IDAPython, а также узнаем, как обрабатывать им несколько файлов за раз.
Активную разведку проводят при пентесте, чтобы узнать максимум информации о цели. При этом допускается, что действия могут быть замечены — например, занесены в логи. На этом этапе мы соберем информацию о URL и эндпоинтах сервисов заказчика, определим используемые технологии — в общем, вытащим все, что поможет нам в продвижении.
В начале XX века радио уже существовало и вовсю использовалось. Сегодня мы вспомним историю его развития, соберем приемник на основе регенератора и убедимся в том, что технологии столетней давности прекрасно работают и в XXI веке!
Сегодня я продемонстрирую повышение привилегий в сети на основе Windows через эксплуатацию цепочки разрешений и уязвимости ESC4 в службе сертификации Active Directory. Сессию на хосте мы получим через Microsoft SQL, а учетные данные для продвижения найдем в файлах с настройками.
Автоматизация x64dbg позволит создавать собственные инструменты для типовых задач отладки, таких как распаковка файлов, поиск сигнатур, перехват или подмена на лету результатов работы функций и даже фаззинг в оперативной памяти! Давай посмотрим, какие есть способы сделать это и как ими пользоваться.
В этой статье я поделюсь историей одного из выполненных мной проектов, который показал, что даже в наше время встречаются простые и базовые уязвимости, грамотное сочетание которых может привести к RCE.
В сегодняшней статье мы разберемся, почему микросхемы Macronix отказываются работать с самодельным программатором на базе Arduino UNO и при чем здесь длина проводов. А заодно разработаем методику моделирования таких схем и автоматизируем тестирование чтения‑записи.
Атака типа browser-in-the-browser — пример того, как относительно простые уязвимости, такие как XSS, или даже банальные элементы вроде внешнего чата поддержки могут эволюционировать в серьезную угрозу. Особенно если такие элементы устанавливаются без должного контроля.
 Сайт защищен Qrator —