Вымогатель JadePuffer использовал ИИ-агента для автоматизации атаки
Аналитики из компании Sysdig предупредили об обнаружении шифровальщика JadePuffer. Специалисты считают, что это первый задок…
Аналитики из компании Sysdig предупредили об обнаружении шифровальщика JadePuffer. Специалисты считают, что это первый задок…
Эксперты Positive Technologies изучили черный рынок и выяснили, что готовый доступ к корпоративной инфраструктуре обычно сто…
На прошлой неделе исследователь обнаружил в Claude Code скрытый механизм, который отслеживал пользователей из Китая и переда…
Представители Минцифры утверждают, что отдельную плату за иностранный интернет-трафик в России вводить не планируется. При э…
Опубликованы технические детали и PoC-эксплоит для уязвимости Bad Epoll, обнаруженной в ядре Linux. Проблема затрагивает дес…
Эксперты «Лаборатории Касперского» обнаружили активную вредоносную кампанию, направленную на государственные организации и п…
Аналитики Jamf Threat Labs обнаружили необычный инфостилер PamStealer для macOS. Малварь распространяется через поддельные р…
Министерство внутренней безопасности США (DHS) расследует взлом Homeland Security Information Network (HSIN) — платформы, че…
Минцифры может предложить обязательное подтверждение «значимых действий» в интернете через SMS или мессенджер Max. По данным…
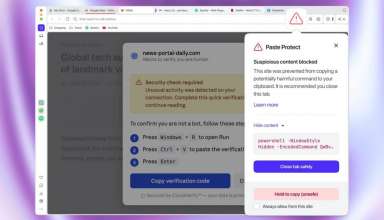
В браузере Opera появилась функция Paste Protect, которая не позволит скопировать подозрительные команды в буфер обмена. Нов…
Эксперты компании Palo Alto Networks обнаружили новую технику атак, которой дали название phantom squatting. Злоумышленники …
Эксперты компании Checkmarx обнаружили в PyPI восемь вредоносных пакетов, которые маскировались под форки библиотеки Pyrogra…
Эксперты «Лаборатории Касперского» обнаружили кампанию, операторы которой распространяют легитимный инструмент удаленного до…
Исследователи SOCRadar связали масштабную кампанию FortiBleed с вымогательскими группировками INC Ransom и Lynx. По данным э…
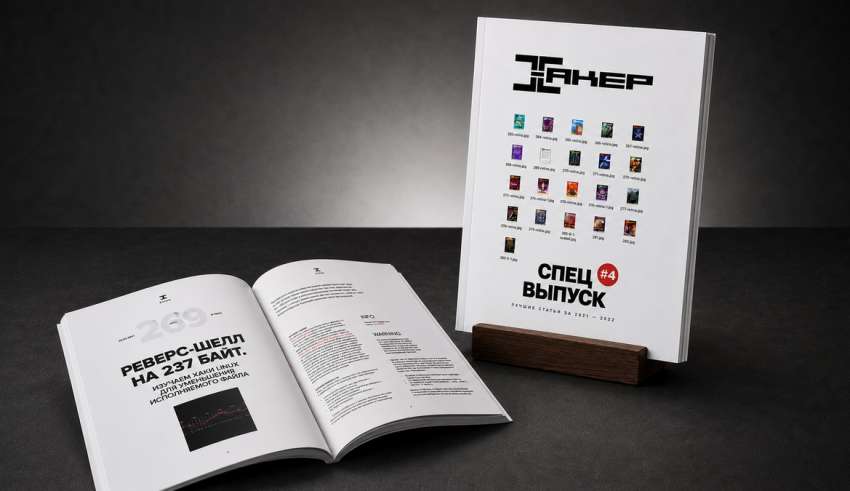
Четвертый печатный спецвыпуск «Хакера» совсем скоро будет передан в печать, и прием предварительных заказов завершится. Пока новый журнал еще можно заказать по специальной цене, но после передачи номера в типографию стоимость вырастет. Также напоминаем, что на нашем складе подходят к концу запасы третьего спецвыпуска и коллекционного сборника с лучшими статьями 2025 года.
Эксперты «Лаборатории Касперского» изучили недавние атаки группы Gentlemen и обнаружили в арсенале хакеров ранее неизвестный…
Представители Nissan сообщили о компрометации, которая затронула данные нынешних и бывших сотрудников компании. Сообщается, …
19-летнего Питера Стоукса (Peter Stokes), которого американские власти считают участником хак-группы Scattered Spider, экстр…
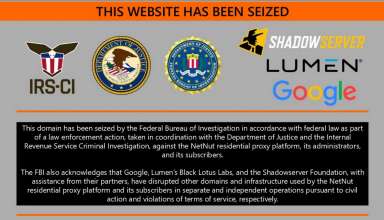
Специалисты Google совместно с ФБР, Lumen и другими партнерами нарушили работу одной из крупнейших сетей резидентных прокси …
Команда Flipper Devices отреагировала на критику сообщества и пересмотрела планы по поддержке Flipper Zero. Разработчики соо…
Анонимный исследователь под ником Bikini создал на GitHub репозиторий под названием Exploitarium, где публикует PoC-эксплоит…
Аналитики Microsoft обнаружили вредоносное расширение для Chrome, которое маскировалось под ИИ-поисковик Perplexity. Расшире…
Власти США сняли экспортные ограничения с ИИ-моделей Claude Fable 5 и Mythos 5. Первая снова доступна пользователям по всему…

Исследователи из компании LayerX продемонстрировали атаку BioShocking, которая заставляет ИИ-браузеры воспринимать опасные д…
Федеральная антимонопольная служба вынесла предупреждение компании Apple и потребовала устранить дискриминационные условия д…

Эксперты Mozilla продемонстрировали атаку, в которой ИИ-агент самостоятельно компрометирует машину разработчика, пытаясь зап…

Глава ИБ-компании Huntress Кайл Ханслован (Kyle Hanslovan) подтвердил, что сотрудница компании проинформировала оператора ши…

Специалисты Microsoft предупредили о вредоносной кампании StegoAd, операторы которой распространяли малварь через официальны…

Эксперты «Лаборатории Касперского» обнаружили новый инструмент группировки ToddyCat, который позволяет незаметно получать до…
Разработчики Kali Linux выпустили второй релиз в 2026 году. В Kali Linux 2026.2 добавили девять новых инструментов, обновил…

Сотрудники ГУЭБиПК МВД задержали руководителей и владельцев группы компаний «Интерком» Григория Кисильгофа и Дениса Ли, а та…
В этом месяце: Apple удалила из App Store приложения VK и мессенджер MAX; исходники червя Miasma появились в открытом доступе; стилер заразил сотни пакетов в AUR; исследователи показали DoS-атаку HTTP/2 Bomb; для процессоров Apple A12 и A13 вышел эксплоит usbliter8, а также другие важные и интересные события июня.
В конце прошлой недели исследователи обнаружили новую волну атак малвари семейства Shai-Hulud, Miasma и Hades. Все началось …

В Минцифры подготовили правила работы единой базы IMEI, которая появится в России в рамках второго пакета антифрод-мер. Выяс…

Один из крупнейших телеком-операторов Японии KDDI сообщил о взломе своей почтовой системы, которую также использовали пять д…
Исследователи из компании JFrog обнаружили уязвимость DirtyClone в ядре Linux и уже опубликовали PoC-эксплоит для нее. Баг п…
Разработчики curl выпустили версию 8.21.0, в которой исправили сразу восемнадцать уязвимостей. Это рекордное число проблем, …

В рамках международной операции Endgame правоохранительные органы и специалисты ИБ-компаний нарушили работу инфраструктуры, …
В конце прошлой недели компания OpenAI представила линейку моделей GPT-5.6, однако доступ к ней пока получит лишь небольшая …

В истории со взломом платформы конкурентной разведки Klue произошел неожиданный поворот. Вымогательская группировка Icarus, …

 Сайт защищен Qrator —