BGP-атака позволила распространить вредоносные обновления Virtualizor
Специалисты компании Softaculous, стоящей за разработкой панели управления Virtualizor, которую хостинг-провайдеры использую…

Специалисты компании Softaculous, стоящей за разработкой панели управления Virtualizor, которую хостинг-провайдеры использую…
СМИ сообщают, что трафик абонентов зарубежных операторов, которые подключаются к российским сетям в роуминге, начали фильтро…
Представители Минцифры утверждают, что отдельную плату за иностранный интернет-трафик в России вводить не планируется. При э…
Исследователи из компании Socket обнаружили 152 вредоносных расширения для Chrome, замаскированных под живые обои для новых …
Независимый ИБ-исследователь, известный под ником buchodi, совместно со специалистами компании Include Security проанализиро…

Власти решили отложить введение дополнительной платы за международный трафик сверх 15 Гбайт в месяц в мобильных сетях. Изнач…
В Минцифры ведется работа над новой мерой борьбы с обходом блокировок: ведомство рассматривает введение дополнительной платы…
Телекоммуникационные компании в середине апреля обратились в Минцифры с просьбой перенести сроки введения дополнительной пла…
Аналитики DataDog Security Labs обнаружили вредоносную кампанию, в рамках которой злоумышленники проникают на серверы Nginx …
Как отмечают СМИ, с начала июня 2025 года трафик Cloudflare в России снизился примерно на треть. И хотя ранее Роскомнадзор п…
Доля мирового трафика, приходящаяся на ботов, впервые превысила трафик, генерируемый людьми, сообщили аналитики компании Imp…
Компания Cloudflare объявила, что теперь принимает только защищенные HTTPS-соединения к api.cloudflare.com, а все HTTP-порты…
Специалисты компании GreyNoise сообщили, что с января 2020 года они наблюдают крупные волны «шумовых бурь» (Noise Storms), к…
Разработчики Tor Project объявили о запуске новой функции — мостов WebTunnel, которые работают на основе устойчивого к обнар…
Наверняка ты уже наслышан о такой штуке как СОРМ. Ее ставят у российских провайдеров, чтобы спецслужбы могли в случае надобности заглядывать в проходящий трафик. В этой статье я покажу, как самостоятельно развернуть аналог СОРМ-2 на Linux и оборудовании MikroTik. Не для дела, а просто ради интереса. В процессе ты научишься приемам настройки сети, которые могут пригодиться в работе.
Новая вредоносная кампания, нацеленная на уязвимые сервисы Docker, устанавливает на взломанные хосты майнер XMRig и приложен…
Инженеры Cisco предупредили клиентов о серьезной уязвимости, затрагивающей некоторые модели коммутаторов для центров обработ…
Изучение структуры сетевых протоколов поможет тебе более глубоко понять принцип их работы и функции. В этой статье мы проанализируем небольшой фрагмент сетевого трафика и зарисуем предполагаемую схему сети, исходя из полученных данных.
Иногда после хакерской атаки исследователям остается несколько скомпрометированных компьютеров и дамп сетевого трафика, исследуя который можно попытаться восстановить хронологию событий. Именно эту ситуацию эмулирует лабораторная работа BSidesJeddah-Part1 с сайта CyberDefenders, решение которой мы сегодня подробно разберем. Мы научимся анализировать сетевой трафик, извлекать артефакты и восстановим картину взлома.
Специалисты компании Wiz обнаружили вредоносную кампанию, активную с сентября 2022 года. Не менее 10 000 сайтов, предназначе…
Эксперты Positive Technologies провели исследование по выявлению сетевых атак и нежелательной активности в трафике. Согласно…
Для анализа сетевого трафика чаще всего выбирают Wireshark. Тут тебе и фильтры, и хороший интерфейс, и документация, и подробнейший вывод о каждом пакете. Но у этого инструмента есть недостатки, главный из которых — медлительность при анализе больших дампов. Я расскажу об опенсорсном приложении ZUI, которое может стать надежным помощником в анализе трафика.
Эксфильтрация данных — этап тестирования на проникновение, когда атакующий пытается скрытно выгрузить данные из целевой системы за пределы периметра организации. При этом важно не привлечь внимание средств защиты и остаться незамеченным. В сегодняшней статье мы поговорим о разных методах эксфильтрации и средствах борьбы с ними.
В передаваемых по сети пакетах можно обнаружить много интересного. Для перехвата и анализа трафика используются снифферы, которых человечество придумало великое множество. Сегодня мы поговорим о самых популярных снифферах под винду.

Если ты администрируешь большую локальную сеть, рано или поздно тебе придется решать задачи фильтрации трафика, защиты от внешних вторжений и безопасного подключения удаленных сотрудников. Все эти возможности есть у шлюза безопасности Ideco UTM, новую, восьмую версию которого мы изучим в этой статье.
Специалисты Group-IB обнаружили новые мошеннические схемы, связанные с пополнением счета в магазине PlayStation Store и прод…
В минувшие выходные в работе американского интернет-провайдера CenturyLink произошел серьезный технический сбой. Неправильна…
Журналисты отмечают, что наблюдают всплеск файлообмена, а также увеличение числа посетителей пиратских сайтов.
По данным экспертов, в целом изменение статистического профиля трафика в рунете носило достаточно плавный характер, обусловл…
Умение пользоваться техникой pivoting — проброса трафика к жертве (и обратно) через промежуточные хосты — жизненно важный скилл для этичного хакера, он пригодится при тестировании на проникновение любой корпоративной сетки. В этой статье мы превратим прохождение двух несложных виртуалок с Hack The Box в полезную шпаргалку по проксированию соединений.
Изоляция трафика разных сетей в пределах одной ОС распространена повсеместно. Для конечных пользователей она незаметна — в этом ее цель. Но знаешь ли ты, какие средства для разных уровней изоляции предоставляет ядро Linux и как ими воспользоваться самому, не рассчитывая на интегрированные средства управления вроде Docker? Давай разбираться.
Многие страны мира начали повсеместно внедрять технологии для слежки за своими гражданами и анализа их поведения. Механизмы вроде DPI ограничивают нашу свободу в Сети. Чтобы вступить в честный бой с этими механизмами, очень важно разобраться, как все устроено внутри.
Год назад в «Хакере» публиковался мой материал о том, как устроен предбиллинг — системы учета услуг мобильных операторов. В этот раз я хочу поделиться с тобой случаем из жизни, который наглядно демонстрирует слабую сторону таких систем и их потенциальную (а в моем случае — и вполне реальную) уязвимость.
СМИ поговорили с представителями крупных российских интернет провайдеров и выяснили, что за неделю с 23 по 29 марта потребле…
Итальянские специалисты создали алгоритм, который с высокой точностью определяет в трафике Tor, каким приложением пользовалс…
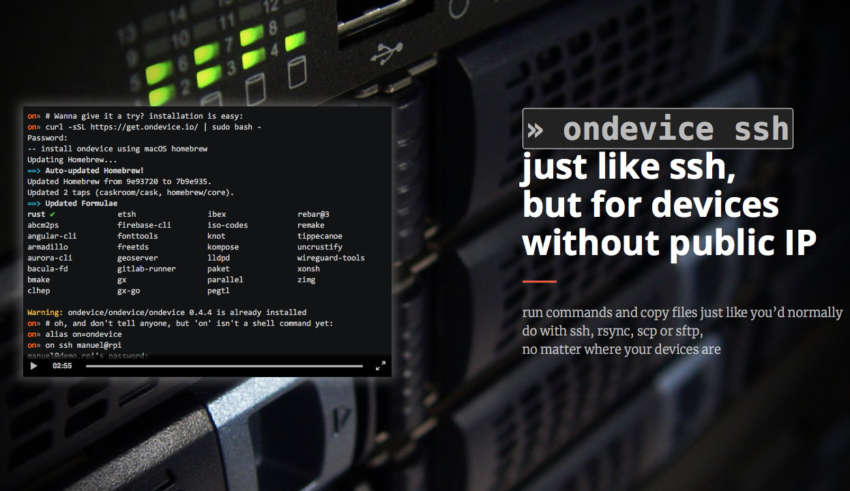
Необходимость получить доступ к машине, которая не имеет адреса в глобальной сети, возникает далеко не только при взломе. Часто нужно достучаться до своих же устройств, которые находятся за NAT, а доступ к настройкам маршрутизатора есть не всегда. В этом случае можно воспользоваться сторонним сервисом, который помогает наладить контакт.
Официально анонсирована новая версия reCAPTCHA, которая обещает стать менее раздражающей для пользователей.
Аналитики китайской ИБ-компании Qihoo 360 обнаружили в интернете около 370 000 потенциально уязвимых устройств Mikrotik. Бол…

Сегодня мы затестим новую российскую железку (UTM-решение) Traffic Inspector Next Generation, призванную обеспечить комплексную защиту от сетевых угроз. Traffic Inspector Next Generation — довольно мощная и разносторонняя штука, которая предоставляет широкий набор сетевых сервисов под управлением единого веб-интерфейса, спрятанного за двухфакторной аутентификацией.
Генерируемый «умными» устройствами трафик, настолько характерен, что его зачастую даже не нужно расшифровывать.

 Сайт защищен Qrator —