Производители выпускают патчи для проблем Frag Attacks
На прошлой неделе были раскрыты подробности двенадцати уязвимостей, носящих общее название Frag Attacks. Перед этими проблем…
На прошлой неделе были раскрыты подробности двенадцати уязвимостей, носящих общее название Frag Attacks. Перед этими проблем…
Известный ИБ-эксперт Мэти Ванхоф (Mathy Vanhoef) сообщил об обнаружении целого набора уязвимостей FragAttacks, перед которым…
Специалисты из израильского Университета имени Бен-Гуриона продемонстрировали новый метод извлечения данных с машин, физичес…
Эксперт Google Project Zero продемонстрировал эксплоит для взлома iOS-устройств «по воздуху». Лежащая в его основе уязвимост…
Инженеры Mozilla исправили уязвимость в Firefox для Android. Благодаря этому багу можно было вынудить пользователей в той же…
Специалисты ESET обнаружили, что перед уязвимостью Kr00k, обнаруженной в начале 2020 года, уязвимо даже больше устройств, че…
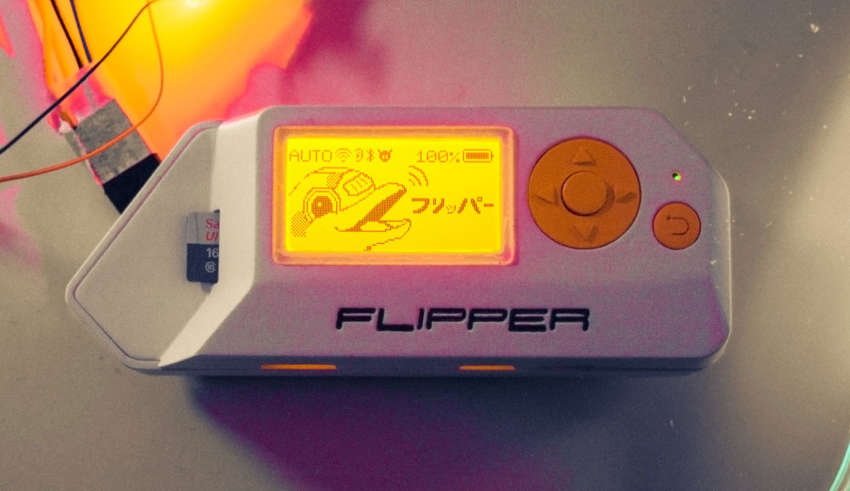
Хакерство и пентестинг не ограничиваются сидением за компьютером: подобраться к некоторым устройствам или беспроводным сетям можно только лично. В такие моменты думаешь: вот бы существовал этакий хакерский мультитул, который будет всегда под рукой в полевых условиях! А пока одни мечтают, другие делают именно такой девайс и готовятся производить его серийно.
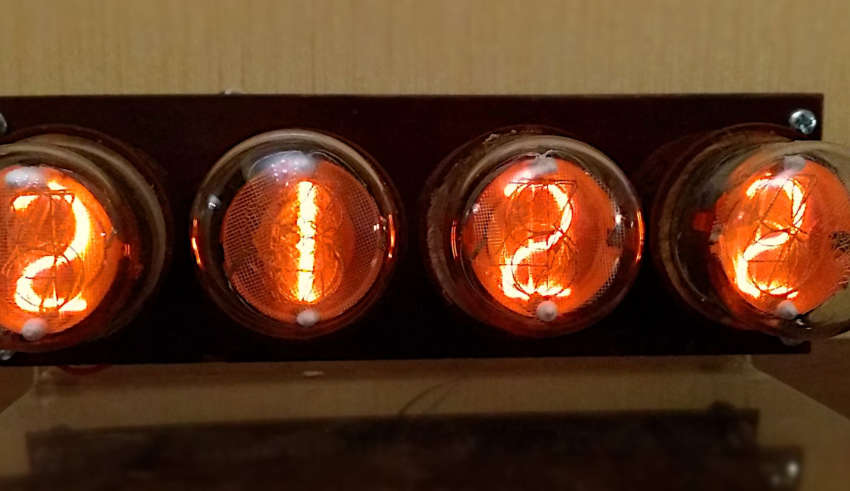
Наверняка ты уже видел в интернете самодельные приборы с красивыми винтажными лампами, внутри у которых желто-оранжевые светящиеся цифры. Эти штуки называются «газоразрядные индикаторы» или Nixie tube. В этой статье я расскажу, как сделал из них часы с модулем Wi-Fi. Впрочем, можно не только использовать их как часы, но и выводить любую информацию — например, загрузку центрального процессора в десктопе.
Мы отобрали пятнадцать девайсов, с которыми можно пентестить все что угодно: от физических устройств до бесконтактных карт. Сюда не вошли более обыкновенные инструменты вроде отверток и паяльников — их проще выбирать на свой вкус. Надеемся, ты присмотришь что-нибудь интересное в этом списке.
Специалисты Infosec Hexway опубликовали работающий эксплоит для уязвимости Kr00k (CVE-2019-15126), которая может использоват…
Уязвимость Kr00k может использоваться для перехвата и дешифровки Wi-Fi трафика (WPA2). Проблеме подвержены любые устройства,…
Free_Wi-Fi… как же приятно видеть подобное оповещение на экране смартфона или другого гаджета, когда ты присел отдохнуть в кафе торгового центра или аэропорта перед вылетом. Так уж устроен человек, что тянет его ко всему дармовому. Однако каждому известно, где чаще всего бывает бесплатный сыр. Какие опасности таит в себе бесплатный вай-фай?
Самый надежный способ проверить безопасность сети — это попробовать ее взломать. В «Хакере» уже не раз публиковались руководства по аудиту Wi-Fi, но такие гайды быстро устаревают. Единственный способ актуализировать их — снова пройти весь путь самостоятельно и поделиться свежим опытом. Именно это я и постарался сделать.
В этой статье я покажу несколько простых и распространенных, но довольно эффективных приемов из практики пентеста сетей Wi-Fi: скрытие MAC-адреса при сканировании сети и атаке на WPA2, выявление «спрятанных» сетей, обход MAC-фильтрации и глушение чужой точки доступа.
ИБ-специалисты заметили, что троян Emotet ведет себя как Wi-Fi червь, то есть пытается распространяться и заражать новых жер…
Аналитики компании ESET изучили привычки россиян, относительно использования публичных сетей Wi-Fi.
Осенью 2017 года мир узнал о новой угрозе безопасности сетей Wi-Fi. Она затрагивает абсолютно все устройства и программные платформы. Каким бы сложным и длинным ни был пароль, это не поможет, потому что KRACK — уязвимость самого протокола обмена ключами шифрования WPA2. В этой статье мы разберемся в теории бага и попробуем испытать его на практике.
Устройства Amazon Echo первого поколения и Amazon Kindle восьмого поколения оказались подвержены проблеме KRACK, обнаруженно…
Анализируя пакеты BLE, передаваемые устройствами Apple, можно узнать номер телефона пользователя.
Windows будет предупреждать о небезопасности использования WEP и TKIP, а в будущем откажется от их поддержки.
Приложение WiFi Finder для Android, предназначенное для поиска публичных точек доступа, хранило более двух миллионов паролей…
Все началось с того, что однажды у нас в GS-Labs наметился проект по поиску багов и уязвимостей. Да вот только железка, где должно работать приложение, была хитрая — нельзя поставить root, нет любимого Ethernet. А хакеры, как ты знаешь, не любят неизвестности! Дома у меня валялись пара отладочных плат на основе ESP32, и я решил сделать свой Wi-Fi-сниффер — с перспективой расширения до Bluetooth-сниффера!
Исследователи, ранее обнаружившие комплекс проблем в WPA2, получивший название KRACK, представили новую атаку, DragonBlood, …
Опубликованы детали уязвимостей в ThreadX, которые могут коснуться множества устройств, включая смартфоны, ноутбуки, игровые…
Бывает, что возникает необходимость подключиться к Wi-Fi, не зная пароль, — скажем, когда ты сидишь в кафе и стесняешься спросить его или, например, когда тебя наняли, чтобы провести пентест сети организации. Технология WPS уже давно помогает хакерам и в том и в другом. В этой статье мы посмотрим, как самостоятельно реализовать атаку, основанную на слабостях алгоритмов генерации WPS PIN.
Атакующие эксплуатируют уязвимость, обнаруженную в модемах Orange Livebox ADSL еще в 2012 году. Под атакой оказались пользов…
Эксперты обнаружили две критические уязвимости в BLE-чипах производства компании Texas Instruments. Баги представляют опасно…
API недавно запущенного «умного» дисплея Google Home Hub позволяет управлять им с любых устройств, расположенных в той же бе…
Wi-Fi 802.11g теперь называется Wi-Fi 3, 802.11n станет Wi-Fi 4, а нынешний 802.11ac — Wi-Fi 5.
Wi-Fi jammer, или глушилка Wi-Fi, — это гаджет, который предназначен для отключения беспроводных устройств от хотспота. Глушилка может использоваться как для дружеских розыгрышей, так и для криминала: например, чтобы отключать от сети камеры слежения и другое важное оборудование. В этой статье мы разберем недорогие варианты аппаратных деаутентификаторов и расскажем, как ими пользоваться и как защититься от подобных атак.
Работая над переводом статьи о том, как можно превратить переходник с USB на VGA в передающее программно определяемое радио, я наткнулся на схожий и не менее интересный проект — Nexmon SDR. Это кастомная прошивка чипсета Wi-Fi, которая наделяет «Малинку» новыми интересными возможностями.
В этой статье рассмотрим процесс конфигурирования Wi-Fi точки доступа с автоматической анонимизацией всего исходящего трафика через сеть Tor, а также взглянем на некоторые полезные практические примеры её применения как для простого пользователя, так и для исследователя безопасности.
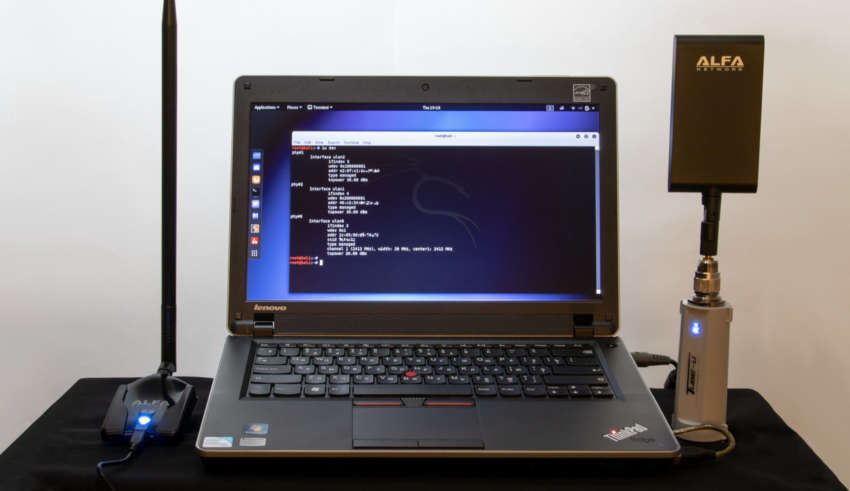
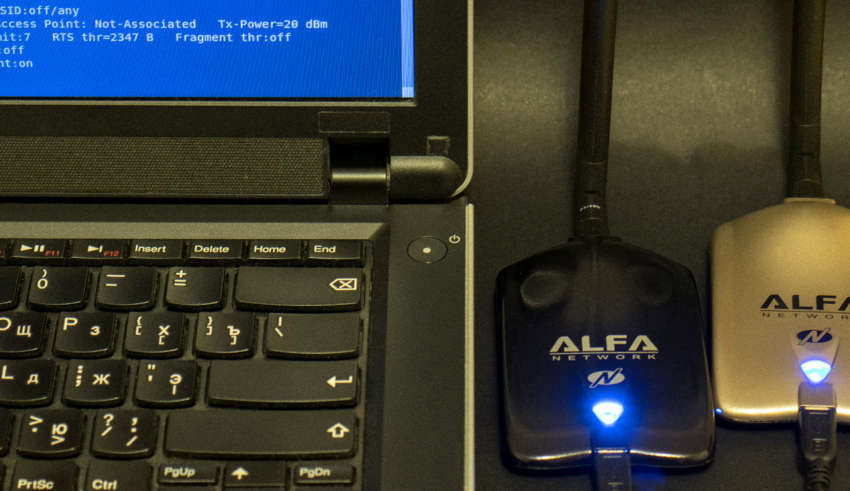
В прошлых статьях о пентестах точек доступа Wi-Fi мы разобрали базовые техники, а сейчас примемся за более продвинутые. Рассмотрим особенности адаптеров и добавим мощности нашему донглу. Это необходимо, чтобы использовать ускоренные способы взлома, принудительно отключать беспроводные клиенты, атаковать скрытые сети и обходить фильтрацию по MAC-адресам.
Пользователи устройств Google Home и Google Chromecast обнаружили, что их девайсы провоцируют серьезные неполадки в работе W…
Представители организации WiFi Alliance рассказали о скором появлении протокола WPA3 и опубликовали первые детали о грядущих…
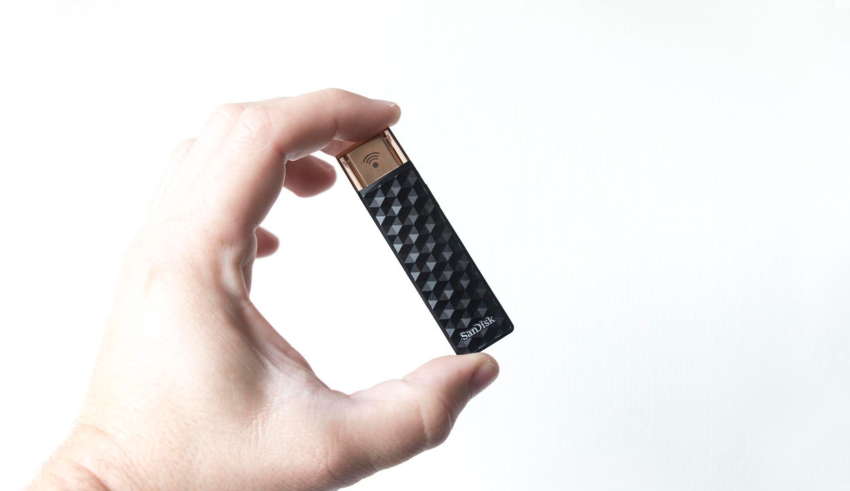
Мы исследовали внутреннее устройство USB-накопителя с поддержкой Wi-Fi и детально изучили особенности его работы. Внешность оказалась обманчива, а результаты тестов изменили первоначальное представление об устройстве. Наш отчет и протокол вскрытия SanDisk Connect приводится ниже без купюр и согласований с производителем. Здесь нет ни грамма маркетинга, а девайс был куплен за свой счет just for fun.
Вчера специалисты рассказали о комплексе уязвимостей в WAP2, получившем название KRACK. По сути, уязвимо все, что умеет подк…
Опубликованы подробности об уязвимостях в WPA2, представленных под общим названием KRACK. Все действительно оказалось так пл…
Атака «человек посередине», пожалуй, первое, что приходит на ум, когда возникает задача получить пользовательские данные, такие как логины и пароли к различным сервисам, а также передаваемую информацию: почту, сообщения мессенджеров и прочее. ARP-спуфинг, DNS-спуфинг, ICMP-редирект, Evil twin — про все эти техники ты уже, возможно, слышал. В этой статье я расскажу тебе про еще один способ устроить MITM в Wi-Fi-сети, не самый простой, но работоспособный.
Сводная группа исследователей анонсировала релиз громкого доклада: специалисты обнаружили множество уязвимостей в составе WP…

 Сайт защищен Qrator —