Стартовал юбилейный Кубок CTF России с отдельным зачетом для студентов колледжей
Организаторы открыли регистрацию на десятый Кубок CTF России. В этом году в соревновании впервые появится отдельный зачет дл…

Организаторы открыли регистрацию на десятый Кубок CTF России. В этом году в соревновании впервые появится отдельный зачет дл…
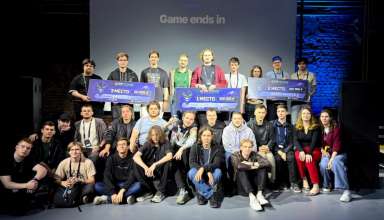
19 августа в офлайн-формате прошел финал соревнований по этичному хакингу CTFZone 2026, организованных компанией BI.ZONE. В …
В этом райтапе я покажу, как можно получить сессию в системе через загрузку своего модуля в систему управления контентом Pluck. При повышении привилегий решим задачу в духе CTF по восстановлению размытых на картинке приватных данных из PDF.
Параллельно с конференцией Positive Hack Days проходит хакерское состязание Standoff, где участники соревнуются в захвате или защите городской инфраструктуры. Город, который ждут аварии и техногенные катастрофы, — это всего лишь макет, но хакерские умения понадобятся настоящие. В этой статье я расскажу о том, как прошли соревнования Standoff, приуроченные к PHDays 12.
В конце мая прошел двенадцатый форум по информационной безопасности Positive Hack Days, организованный компанией Positive Technologies и получивший в этом году тематическое название «Доверие к технологиям». Локацию для проведения мероприятия выбрали очень интересную — парк Горького, один из популярнейших парков Москвы. Необычно? Весьма. Интересно? Да!
Задачи на форензику (криминалистику) в соревнованиях Capture The Flag делятся на несколько больших типов: анализ оперативной памяти, жесткого диска и исследование дампов трафика. В этой статье мы разберем задачу Remote Password Manager на тему анализа памяти из соревнования JustCTF 2021, а заодно рассмотрим малоизвестную, но очень полезную фишку GIMP.
Каждому начинающему пентестеру или просто энтузиасту от мира ИБ однажды хочется перейти от чтения захватывающих райтапов к практике. Как же лучше это сделать и на что обязательно стоит обратить внимание? В этой статье я расскажу о своем пути и поделюсь некоторыми из своих наработок.
CTF-соревнования прочно закрепились в околоайтишных кругах: найти человека, который не слышал о соревнованиях для хакеров, сложно. Но если для соревнований в жанре Task-based уже существуют хорошие платформы, то для Attack/Defense придется что-то придумывать. Усаживайся поудобнее — сейчас я расскажу про опыт организации таких мероприятий.

Всем привет! Меня зовут Дмитрий Скляров, я руковожу отделом анализа приложений в Positive Technologies. Сегодня я хочу рассказать вам о нашем новом проекте — ресурсе для любителей обратной разработки reverseveryday.com.
PWN — одна из наиболее самодостаточных категорий тасков на CTF-соревнованиях. Такие задания быстро готовят к анализу кода в боевых условиях, а райтапы по ним описывают каждую деталь. Мы рассмотрим таск Useless Crap с апрельского TG:HACK 2020. Задание очень интересное, во время соревнования я потратил на него около двенадцати часов.
Любопытство — это ключ к совершенству. Один из способов задействовать силу любопытства — хакерские квесты. Они лежат на персечении игр в альтернативную реальность (ARG) и CTF-соревнований, но не просто развлекают, а дают совершенно реальные навыки.
Что делать, когда тебе нужно захватить контроль над хостом, который находится в другой подсети? Верно — много запутанных туннелей! Сегодня мы рассмотрим техники туннелирования при пентесте — на примере хардкорной виртуалки Reddish (уровень сложности Insane — 8,0 баллов из 10) с CTF-площадки Hack The Box.
Сегодня у нас в гостях человек, который силен одновременно в CTF и вольной борьбе, участник команды LC↯BC, входящей в мировой топ, и исследователь с огромным опытом за плечами — Омар Ганиев AKA beched.
В этой статье мы рассмотрим особенности переполнения стека в 64-битном Linux. Сделаем мы это на примере таска Bitterman с соревнования CAMP CTF 2015. С помощью модуля pwntools для Python мы построим эксплоит, в котором будут применены техники Return-oriented programming (для обмана запрета исполнения DEP/NX) и Return-to-PLT — для байпаса механизма рандомизации адресов ASLR без брутфорса.
В этой статье мы выясним, какие площадки позволяют оттачивать мастерство взлома и ценятся специалистами по безопасности. Они позволяют этичным хакерам быть этичными до последнего, при этом не терять хватку, регулярно практиковаться со свежими уязвимостями и оставаться в рамках закона.
Сегодня мы пройдем виртуальную машину CTF с Hack The Box. Машина уязвима к разному типу LDAP-инъекций, использует генератор одноразовых паролей stoken в качестве механизма аутентификации и содержит небрежно написанный скрипт на Bash, с помощью которого мы обманем архиватор 7z и получим root.
30 октября 2020 стартует новый Capture The Flag (CTF) — HackerU Defensive CTF, участникам которого предстоит разобраться с т…
Специалист Google Project Zero обнаружил опасную проблему, связанную с MSCTF. Баг появился почти 20 лет назад и затрагивает …
В этой статье я покажу, как получить рут на виртуалке Stratosphere с CTF-площадки Hack The Box. На этот раз мы повоюем с фреймворком Apache Struts для получения RCE, рассмотрим в действии редко обсуждаемую, но очень полезную концепцию получения удаленной сессии Forward Shell, а также поиграем с угоном библиотеки и эксплуатацией функции `eval()` для скрипта на Python.
Хардварные crackme в этом сезоне снова набирают популярность. Их полюбили организаторы профильных конференций, и они все чаще встречаются в тематических конкурсах. В этой статье мы разберем один из реальных прошлогодних примеров и заодно узнаем, как выглядит атака по энергопотреблению на ключ шифрования устройства.
В этой статье я покажу, как получить права суперпользователя на виртуальной машине Mischief с CTF-площадки Hack The Box. Этот забег даст нам навыки работы с протоколом SNMP, приоткроет завесу тайны IPv6-маршрутизации, поможет разобраться с механизмом распределения прав доступа ACL, а под занавес мы построим и протестируем полноценный ICMP-шелл на Python.
В этой статье я покажу, как пройти путь с нуля до полноценного администратора контроллера домена Active Directory, а поможет нам одна из виртуалок, доступных для взлома на CTF-площадке HackTheBox. Пусть это и не самая сложная машина, но овладеть навыками работы с AD крайне важно, если ты собираешься пентестить корпоративные сети.

В Высшей школе экономики пройдет RealCTF, участие в котором даст вам приближённый к реальности опыт поиска и эксплуатации уя…

Приглашаем школьников и студентов на MIEM CTF. Еще больше интересных заданий по информационной безопасности, больше призов и…
Закончился онлайновый этап ежегодных соревнований CTFZone, которые проходят уже третий год подряд. Лучшие десять команд отборочного тура приглашены на финал CTFZone 2018, который состоится на конференции OFFZONE в ноябре. Здесь же мы разберем одно из наиболее сложных заданий онлайнового этапа — задание на реверс и форензику под названием private_problem.
Впервые в истории российского СTF-движения победители сильнейших региональных соревнований среди студентов, школьников и уча…
Хочешь познакомиться и пообщаться с докладчиками ZeroNights или понаблюдать за финалом CTFzone? Организаторы мероприятия поз…
С 19 по 22 сентября 2017 года в Самаре, в рамках соревнований VolgaCTF, встретятся 20 команд со всей России, а так же из США…
Отличная возможность настроиться на нужную волну перед PHDays и продемонстрировать практические навыки в области безопасност…

3–4 марта 2017 года проходили ежегодные соревнования по информационной безопасности iCTF, которые организует команда Shellphish из университета Санта-Барбары (UCSB). Второй год подряд эти соревнования выигрывает наша команда Bushwhackers — команда, из студентов и выпускников факультета вычислительной математики и кибернетики МГУ. Сегодня мы расскажем о том, как это было :).
Перед тобой шесть сервисов из мира Атлантиды. Каждый из них содержит ключи — флаги. Если найдешь все ключи, то разгадаешь секрет Атлантиды и получишь награду. К счастью, все сервисы уязвимы, содержат различные баги и их можно взломать. В этой статье мы шаг за шагом разберем эксплуатацию уязвимостей сервисов Атлантиды, которые нам приготовила команда HackerDom в рамках RuCTFE!
24-26 марта состоялся заочный отборочный этап соревнований по информационной безопасности VolgaCTF-2017.
Как вы знаете, 17 и 18 ноября в гостинице «Космос» состоялась конференция ZERONIGHTS 2016. Многие из вас на ней присутствова…

Группа QIWI и системный интегратор «Информзащита» подвели итоги масштабного CTF- соревнования в рамках конференции ZeroNight…
Бессонные ночи, несколько чашек кофе каждое утро, стопки коробок от пиццы и пирамиды пустых банок из-под энергетиков – так в…

12 ноября 2016 года, в 10:00 UTC начнутся международные онлайн-соревнования по информационной безопасности RuCTFE 2016. Уча…
Открыта регистрация на одно из крупнейших в России CTF-соревнований в формате Jeopardy в рамках конференции ZeroNights 2016,…
White hat-хакеры успешно взломали солнечную станцию, построенную на архитектуре microgrid.
17 ноября в 10:00 по Москве группа QIWI и системный интегратор «Информзащита» проведут одно из крупнейших в России CTF-сорев…
Наверняка большинство тех, кто интересуется соревнованиями по информационной безопасности, слышало о VolgaCTF. Это ежегодные…

 Сайт защищен Qrator —