В состав Kali Linux 2026.3 вошли шесть новых инструментов
Разработчики Kali Linux представили третий релиз дистрибутива в этом году. В Kali Linux 2026.3 они обновили 126 пакетов, доб…
Разработчики Kali Linux представили третий релиз дистрибутива в этом году. В Kali Linux 2026.3 они обновили 126 пакетов, доб…
Специалисты CrowdStrike рассказали о серии атак на финансовые организации в Южной Корее, в рамках которых злоумышленник прим…

Чтобы разобраться в веб-пентесте, недостаточно просто прочитать, как устроены XSS, SQL-инъекции или SSRF. Важно понимать, на каком этапе атаки используются разные техники, уметь находить подходящую точку входа и самому пройти весь путь от разведки до эксплуатации уязвимости. Для этого «Хакер» и лаборатория «Хаксет» создали практический курс «Пентест WEB». В нем нет преподавателя, занятий по расписанию или дедлайнов: ты получаешь полный комплект материалов и работаешь с ними самостоятельно, в удобном тебе порядке и темпе.

В Intel приостановили работу программы bug bounty, в рамках которой исследователи могли получить до 100 000 долларов США за …

В OpenAI представили специализированную модель GPT-5.6-Cyber, предназначенную для поиска уязвимостей, проведения пентестов и…
Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi. Сегодня посмотрим, что это за фичи и как они пригождаются в работе пентестера.
Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.
С 27 июля 2026 года GitHub как минимум вдвое снизит выплаты участникам публичной программы bug bounty. К примеру, за критиче…
Команда Flipper Devices отреагировала на критику сообщества и пересмотрела планы по поддержке Flipper Zero. Разработчики соо…
Мы собрали систему, которая превращает набор одноплатников и микроконтроллеров в атакующую инфраструктуру: устройства сами подключаются к VPN, сами появляются в мониторинге, а образ с 40+ редтимерскими инструментами генерируется в несколько кликов. Сегодня покажем общую архитектуру и внутренности этой системы.
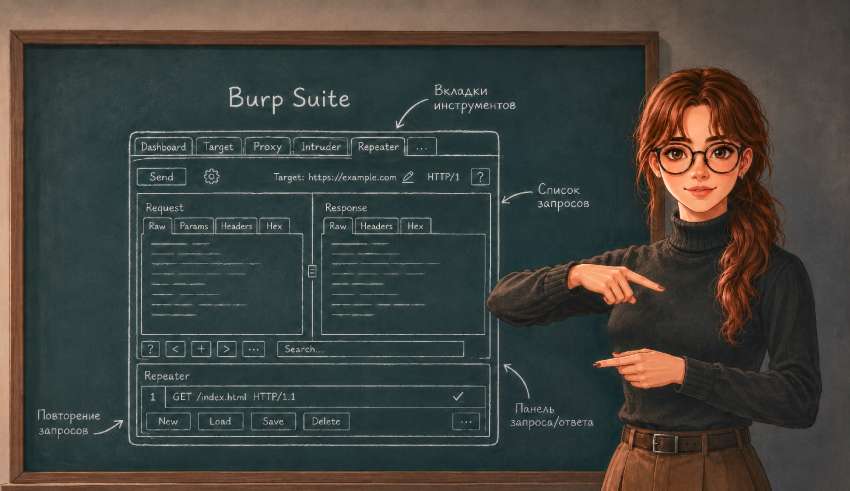
Сегодня я расскажу, как использовать Burp Repeater на полную катушку. Ты научишься параллельно отправлять запросы, настраивать соединения и пользоваться Custom Actions.
Готов устроить тотальный пентест API? Я подобрал для тебя отличные бесплатные утилиты, которые помогут быстро тестировать API веб-приложений вручную и автоматически.
Разработчики Kali Linux выпустили второй релиз в 2026 году. В Kali Linux 2026.2 добавили девять новых инструментов, обновил…
Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную группировку, которая атакует российские организации с пом…
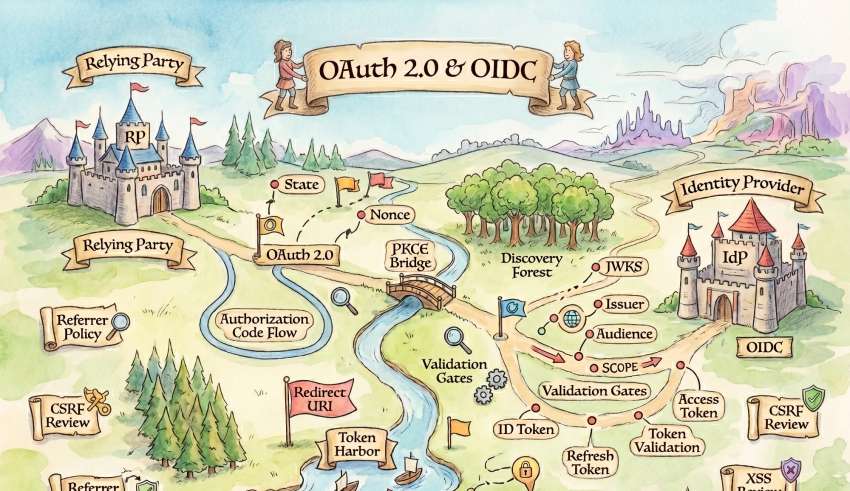
Протоколы OAuth 2.0 и OIDC сегодня широко используются, однако разработчики могут по‑своему трактовать спецификацию этих протоколов при реализации в приложениях. Если намеренно не озадачиться вопросами безопасности, в реализации могут возникнуть мисконфиги, способные привести к опасным уязвимостям, например к захвату аккаунта.
Сегодня с ноги вломимся в мир пентеста ИИ. Я нашел для тебя классные тулзы для автоматического тестирования больших языковых моделей и несколько отличных лабораторных работ, чтобы ты мог отработать навыки как автоматического, так и ручного тестирования нейронок.
Представлен первый в этом году релиз Kali Linux 2026.1. В обновлении добавили восемь новых инструментов, новую тему оформлен…

Специалисты из Team Cymru обнаружили, что опенсорсная ИИ-платформа CyberStrikeAI используется злоумышленниками для проведени…
Часто при разговоре с CISO слышу одно и то же: «Мы соответствуем стандартам», «у нас внедрен SOC», «мы закрыли X критичных уязвимостей». Звучит успокаивающе, но не для CEO или инвесторов. Эти люди хотят понять одно: во сколько компании обойдется реальная атака?
Сегодня разберем устройство банкоматов и расскажем об основных видах атак на них. Затем в деталях рассмотрим те сценарии хищения денег, которые нам удалось обнаружить, и дадим рекомендации, как их предотвратить.
Разработчики Kali Linux представили последний релиз в этом году — 2025.4. В эту версию вошли три новых инструмента, улучшени…
СМИ со ссылкой на собственные источники сообщают, что в работе находится новая версия законопроекта о легализации белых хаке…
Разработчики представили Kali Linux 2025.3 — третий релиз текущего года, в котором появились 10 новых инструментов, поддержк…
Ассоциация больших данных (в нее входят «Яндекс», VK, Сбербанк, «Ростелеком», МТС, «Мегафон» и другие крупные игроки) раскри…
Аналитики компании Check Point предупредили, что злоумышленники используют новый ИИ-фреймворк HexStrike AI, предназначенный …
Разработчики Kali Linux сообщают, что теперь Kali можно запускать в виртуализированном контейнере на macOS Sequoia с использ…
Компания Shellter Project, производитель коммерческого загрузчика для обхода антивирусов и EDR-систем, предупредила, что хак…
Второй в этом году релиз Kali Linux (2025.2) уже доступен для загрузки, оснащен 13 новыми инструментами и получил расширенны…
Активную разведку проводят при пентесте, чтобы узнать максимум информации о цели. При этом допускается, что действия могут быть замечены — например, занесены в логи. На этом этапе мы соберем информацию о URL и эндпоинтах сервисов заказчика, определим используемые технологии — в общем, вытащим все, что поможет нам в продвижении.
В этой статье я поделюсь историей одного из выполненных мной проектов, который показал, что даже в наше время встречаются простые и базовые уязвимости, грамотное сочетание которых может привести к RCE.
Сегодня мы напишем несколько утилит, которые перехватывают в реальном времени и отправляют на удаленный хост учетные данные пользователей, позволяют запускать несколько сессий RDP и разрывать конкурирующие подключения.
Пассивная разведка позволяет собрать данные о цели с минимальными рисками обнаружения. Это важный этап в пентестах и прочих offensive-проектах. Эта статья — пошаговое руководство от сбора доменов, IP-адресов и утекших данных до поиска уязвимостей. Имея перед глазами четкий план действий, можно эффективнее готовиться к следующим этапам.
MacOS считается наиболее защищенной от вредоносных программ. Тем не менее они не просто существуют, но еще и умеют эффективно закрепляться в системе, используя для этого функциональные возможности самой macOS. В этой статье мы подробно рассмотрим методы persistence-троянов для «маков» и приведем наглядные примеры таких вредоносов.
Типичный сценарий социотехнического пентеста: собрал список корпоративных email-адресов, настроил инструмент для проведения фишинговых рассылок, провел рассылку, получил учетные данные сотрудников для доступа в корпоративную инфраструктуру.
Вышла первая в этом году версия Kali Linux (2025.1a). В новом релизе добавился один новый инструмент, обновилась тема и появ…
Состоялся релиз последней в этом году версии Kali Linux. В новой версии доступны сразу 14 новых инструментов и многочисленны…
Как‑то раз мы проводили разведку по пулу из ~9000 IP-адресов крупной российской IT-компании и нашли заброшенный домен и работающий на нем сервис. Он оказался уязвимым, и вскоре мы смогли захватить веб‑сервер и проникнуть во внутреннюю сеть предприятия. Как это было сделано, я расскажу в этой статье.
Это было в разгар ковида. Я тогда работал в одной IT-компании, где помогал непрерывно улучшать систему безопасности. Приближались учения по социнженерии. Я сидел и думал над текстом для очередного фишингового письма, и тут мне в голову пришла шальная мысль: «Не сделать ли что‑то повеселее? Например, через звонок попробовать узнать пароль от учетки». Спойлер: успешно получилось.
В этой статье я расскажу о тестировании сети одной государственной компании, в котором я участвовал. Организация несколько раз в год заказывала пентесты как внешней, так и внутренней инфраструктуры. Мы отрабатывали модель внутреннего нарушителя — злоумышленника, обладающего доступом к сети компании, но без привилегий в домене.
После трех лет разработки команда Flipper Zero объявила о выпуске новой версии прошивки (1.0). Обновление включает новую под…

 Сайт защищен Qrator —