В трех последних версиях Chrome исправили 1442 уязвимости
Специалисты Google исправили 1442 уязвимости в трех последних версиях браузера Chrome. Резкий рост количества CVE в компании…

Лучшие статьи квартала на бумаге
2 000 ₽
Заказать журнал
Полный доступ к статьям и архиву выпусков
6 000 ₽ в год
Подписаться
Совместный курс «Хакера» и лаборатории «Хаксет»
7 000 ₽
Купить курс
Лучшие статьи за 2021–2022 годы на бумаге
2 000 ₽
Заказать журнал
Специалисты Google исправили 1442 уязвимости в трех последних версиях браузера Chrome. Резкий рост количества CVE в компании…

На мемкоин-платформе Pump.fun, по данным издания Sandmark, увольняли сотрудников за несколько месяцев до разблокировки их то…

Рекомендуем почитать: Хакер #327. Doom.ttf Содержание выпуска Подписка на «Хакер»-40% Разработчики Arch Linux временно запре…
Ошибка в генерации ключей аппаратного кошелька Coldcard превратила «невозможные для угадывания» сид-фразы в предсказуемые. З…
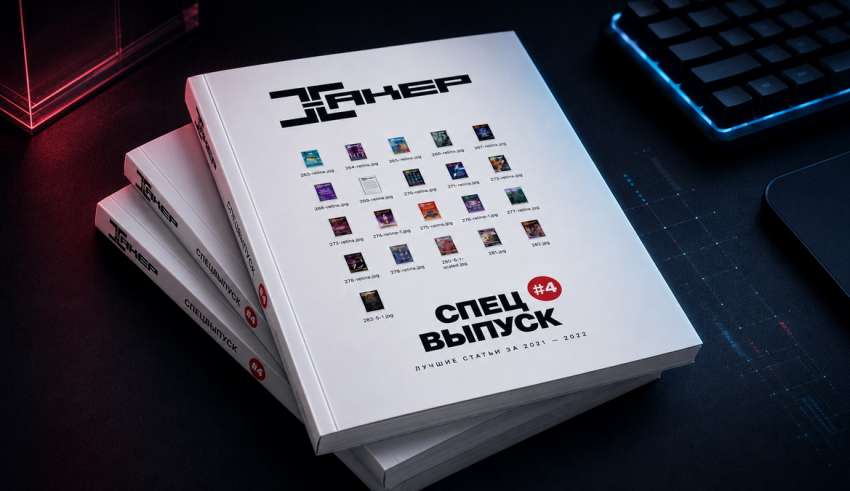
Четвертый бумажный спецвыпуск «Хакера» покинул типографию, а значит, совсем скоро стартует рассылка заказов, и новый номер отправится к читателям. Тираж, как всегда, ограничен, поэтому рекомендуем не затягивать с заказом. Иначе новый сборник может стать эксклюзивным украшением чужой книжной полки.
Швейцарский производитель поездов Stadler Rail сообщил о кибератаке, за которой стояла вымогательская группировка Everest. Х…
В OFAC ввели санкции против двух иранских морских компаний, чтобы пресечь попытки Ирана монетизировать Ормузский пролив с по…
В этом месяце: Линус Торвальдс поддержал использование ИИ в разработке Linux; утечка затронула 55,3 миллиона аккаунтов Suno и раскрыла данные о том, как обучались модели компании; агенты OpenAI выбрались из песочницы и атаковали Hugging Face; ЕС ввел санкции против VK и разработчика мессенджера Max; в Linux нашли уязвимость Bad Epoll, а также другие важные и интересные события июля.
Представители Европола сообщили, что в июне и июле 2026 года правоохранительные органы выявили 4340 URL-адресов с «шокирующи…

В Минцифры предлагают обязать зарубежные сайты и приложения использовать только один способ авторизации российских пользоват…

Исследователи из компании Nebula Security раскрыли детали уязвимости CVE-2026-10702 в JIT-компиляторе Firefox. Для атаки дос…
Представители Anthropic сообщают, что во время внутренних ИБ-тестов модели Claude выбрались за пределы изолированной среды и…
Росфинмониторинг внес основателя Telegram Павла Дурова в перечень организаций и физических лиц, причастных к экстремистской …
Три человека подали иск против Apple после того, как потеряли 1,8 млн долларов из-за поддельных приложений-кошельков, выдава…
Хакеры начали эксплуатировать критическую уязвимость в Java-библиотеке Fastjson. Баг позволяет удаленно выполнять код без ау…
Биржа BitMart объявила, что завершает работу после девяти лет на рынке. Регистрацию, депозиты и размещение новых ордеров ост…
Собирать логи — только половина дела. Система мониторинга становится по-настоящему полезной, когда сама отслеживает критические события и заранее предупреждает о проблемах. Сегодня разберем, как организовать такой мониторинг с помощью опенсорсного инструмента Graylog.
Власти Миннесоты сообщили, что расследуют скоординированную кибератаку на системы водоснабжения и водоотведения: хакеры взло…
Аналитики из QiAnXin XLab и китайского центра CNCERT рассказали о новом IoT-ботнете Dysphoria, который уже насчитывает поряд…
Известного криптомошенника Bastille деанонимизировала бывшая партнерша. Анонимная пользовательница X под ником Slippage опуб…
Эксперты «Лаборатории Касперского» обнаружили новую кампанию хак-группы GOFFEE, нацеленную преимущественно на российские ИТ-…

Независимый норвежский ИБ-специалист Хокон Молей (Håkon Måløy) сообщил, что создал самораспространяющегося промпт-червя для …
Исследователи Varonis Threat Labs изучили новый троян удаленного доступа Dolphin X, операторы которого заявляют об использов…
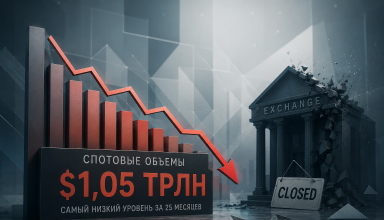
Объемы спотовых торгов на крупнейших централизованных площадках упали до 1,05 триллиона долларов. Согласно данным отчета Exc…
Специалисты JFrog сообщили, что ИИ-модели OpenAI использовали неизвестные ранее уязвимости в Artifactory, чтобы покинуть изо…
Сегодня биткоин — лишь один из тысяч цифровых активов. Почему появились Litecoin и Ethereum? Зачем понадобились Monero, XRP и Cardano? Чем токен отличается от «настоящей» криптовалюты, а стейблкоин — от мемкоина? И почему одни проекты становятся фундаментом целых экосистем, тогда как другие исчезают спустя несколько лет? В этой статье мы посмотрим, как эволюционировали идеи, заложенные Сатоси Накамото, и во что превратилась криптоиндустрия за прошедшие годы.
На прошлой неделе завирусился сюжет о бразильском фермере, который якобы получил кредит на 19,6 тысячи долларов, «токенизиро…
Исследователи из ReliaQuest обнаружили кампанию, участники которой взламывают Wi-Fi-шлюзы в гостиницах и конференц-центрах. …
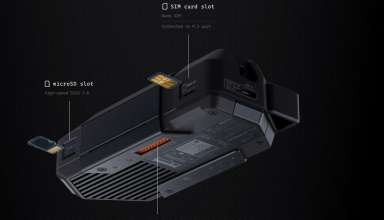
Один из создателей Flipper Zero Павел Жовнер рассказал, что грядущий Flipper One могут оснастить встроенной eSIM с необычным…
ФСБ России сообщила, что основателю Telegram Павлу Дурову заочно предъявлено обвинение в содействии террористической деятель…
Весной 2026 года в ИБ-сообществе начался конфликт, который быстро вышел за пределы обычного спора исследователя с компанией. Специалист, известный под ником Nightmare Eclipse (он же Chaotic Eclipse), начал публиковать рабочие эксплоиты для еще не исправленных уязвимостей в Windows, Microsoft Defender и BitLocker. За несколько месяцев на его счету оказалось восемь публично раскрытых 0-day, причем часть из них практически сразу начали применять злоумышленники.
Представители Coca-Cola подтвердили, что вымогательская атака на молочный бренд Fairlife сопровождалась кражей данных. Ранее…

«Коммерсант FM» сообщает, что пользователи «Билайна» столкнулись с серией атак, в ходе которых мошенники дистанционно перехв…
Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.
По данным собственных источников Reuters, экспериментальный ИИ-агент OpenAI несколько дней атаковал Hugging Face, однако сот…

В Microsoft анонсировали механизм KMS Hardware-Secured, который призван защитить корпоративную активацию Windows от поддельн…
Министерство юстиции США предъявило обвинения жителю Атланты Самуэлю Тунику (Samuel Tunick), который стер данные со своего с…

В компании Check Point предупредили клиентов о критической уязвимости CVE-2026-16232, которая затрагивает продукты Security …
Когда NFS использует AUTH_SYS, сервер доверяет UID и GID, которые сообщает клиент, что можно превратить в обход прав доступа. Сегодня покажу, как через туннель добраться до внутреннего NFS-ресурса, выдать себя за нужную группу, забрать сертификаты для Docker и подделать клиентский серт.

Независимый ИБ-исследователь Рони К. Рой (Rony K Roy) заработал 78 000 долларов США за обнаружение уязвимости во внутренней …

 Сайт защищен Qrator —